À l’échelle du commerce électronique mondial, 70,19 % de tous les paniers d’achat sont abandonnés avant la finalisation de la transaction. Alors que les e-commerçants investissent couramment des milliers d’euros dans l’optimisation des grilles tarifaires de livraison, la réduction de la latence des passerelles de paiement et le peaufinage des messages de validation de formulaire, beaucoup ignorent la principale fuite visuelle de leur boutique : un en-tête de page de paiement (checkout header) non cloisonné et surchargé de liens de navigation.
Lorsqu’un acheteur parcourt un catalogue, les menus de navigation étendus, les barres de recherche et les bandeaux promotionnels constituent d’excellents accélérateurs de découverte. Cependant, dès l’instant où le client pénètre dans le tunnel de paiement, son état psychologique bascule instantanément d’une exploration ouverte vers une exécution de transaction sensible au risque. Chaque lien superflu proposé durant cette phase à forte anxiété devient une invitation à hésiter, à douter ou à sortir involontairement du parcours d’achat. Dans l’ingénierie Shopify moderne, la mise en œuvre d’une architecture de checkout fermé (enclosed checkout) ne relève pas d’un simple parti pris esthétique minimaliste : il s’agit d’un véritable pare-feu de conversion empiriquement éprouvé.
- Le Gain de Conversion de 14 % à 26 % : Les audits d'ergonomie menés par le Baymard Institute démontrent que la suppression des liens de navigation de l'en-tête et le cloisonnement du tunnel de checkout augmentent les taux de finalisation de 14 % à 26 % sur les boutiques en ligne.
- La Taxe des Clics Involontaires (8,4 %) : L'analyse des enregistrements de sessions indique que 8,4 % des visiteurs en phase de paiement cliquent sur les liens de catégories ou les bannières promotionnelles de l'en-tête lorsqu'ils sont présents, et plus de 70 % de ces internautes sortants ne finalisent jamais leur commande.
- Disparité de Rétention du Parcours Retour : Faire pointer le logo du header vers
/cartpréserve 82 % des sessions de paiement, contre seulement 41 % de rétention lorsque le logo redirige vers la page d'accueil racine (/).
Comparaison Architecturale : Modèles de Délivrance de Navigation au Checkout
Avant de configurer les éléments d’en-tête, les équipes techniques doivent évaluer l’impact des différentes configurations sur la charge cognitive, la conformité sécuritaire et l’intégrité des sessions :
| Dimension d’Évaluation | En-tête de Thème Standard Non Cloisonné | En-tête Fermé Minimaliste | Shopify Checkout Extensibility Natif |
|---|---|---|---|
| Risque de Sortie par Distraction | Élevé (50+ liens de catégories & recherche) | Nul (Uniquement logo & contact support) | Nul (Composants d’interface en sandbox) |
| Friction Cognitive | Extrême (Concurrence les champs de saisie) | Minimale (Focalisation sur le flux de paiement) | Minimale (Tunnel linéaire standardisé) |
| Routage de la Cible de Retour | Variable (Souvent redirigé par défaut vers /) |
Optimisé (Directement vers /cart) |
Configuré via la Checkout Branding API |
| Isolation Sécuritaire PCI DSS | Faible (Exposé aux scripts JS tiers du thème) | Forte (Règles CSS strictes) | Conforme PCI Niveau 1 (Sandbox Wasm/Iframe) |
| Encombrement Écran Mobile | Surchargé (Occupe 120px+ de hauteur utile) | Épuré (Bande compacte de 48px à 60px) | Natif (Mise en page dynamique responsive) |
| Télémétrie d’Étape Linéaire | Absente (Aucun fil d’Ariane de progression) | Présente (Ligne de fil d’Ariane sur mesure) | Indicateur natif 1-page / 3-étapes |
Les Trois Risques Architecturaux d’un Header de Checkout Ouvert
Exposer la navigation standard du thème durant le checkout introduit trois points de défaillance opérationnelle majeurs :
1. Pièges de Sortie Involontaire et Évaporation de Session
Lorsqu’un acheteur renseigne ses informations de livraison et de facturation sur smartphone, la précision tactile diminue considérablement. Sur une interface présentant des déclencheurs de méga menu, des sélecteurs de devises et des barres d’annonces :
- L’utilisateur tentant d’appuyer sur le bouton « Appliquer le code promo » ou d’afficher le récapitulatif de commande clique fréquemment par erreur sur un lien adjacent de l’en-tête.
- Naviguer hors de l’URL du checkout démonte immédiatement le DOM du processus de paiement. Sur les architectures à sessions non persistantes, le client doit ressaisir l’intégralité de son adresse et de ses coordonnées lors de son retour, provoquant une friction rédhibitoire qui précipite l’abandon.
2. L’Erreur Critique de Redirection du Logo vers l’Accueil
Sur plus de 65 % des boutiques Shopify non optimisées, cliquer sur le logo de l’en-tête de checkout renvoie directement à la racine de la boutique (https://store.com/).
Du point de vue de l’expérience utilisateur, il s’agit d’un anti-pattern majeur :
- Un acheteur qui clique sur le logo durant le checkout souhaite presque systématiquement vérifier les articles choisis, contrôler une taille ou ajuster les quantités.
- Être renvoyé sur la page d’accueil brise son schéma mental d’achat. Il doit alors rouvrir son panier, réévaluer son intention d’achat et relancer le checkout. Les données d’ergonomie confirment que diriger le logo vers
/cartau lieu de/multiplie par deux le taux de récupération des sessions.
3. Fuites de Scripts Tiers et Dégradation des Performances
Les anciennes architectures Shopify (checkout.liquid) permettaient aux marchands d’injecter des scripts tiers arbitraires, des balises de tracking et des menus superposés directement dans le header de paiement. Avec le temps, cette accumulation de scripts retardait le délai DOM Interactive de 1,5 à 3,5 secondes. Plus préoccupant encore : du code JavaScript non audité exécuté à proximité des formulaires de carte bancaire engendrait de graves failles de sécurité dans la chaîne d’approvisionnement logicielle, poussant Shopify à abandonner checkout.liquid au profit de l’environnement sécurisé Checkout Extensibility.
Schéma de Déploiement : Configuration de l’En-tête via Shopify Checkout Extensibility
Les boutiques Shopify Plus et les tunnels de paiement unifiés gèrent désormais l’apparence du header par le biais de la Checkout Branding API plutôt que via des gabarits HTML bruts. La mutation GraphQL ci-dessous illustre comment imposer programmatiquement un en-tête de paiement fermé et exempt de toute distraction :
# GraphQL Mutation: Configure Enclosed Checkout Header via Checkout Branding API (Shopify Plus)
mutation ConfigureEnclosedCheckoutHeader($checkoutProfileId: ID!, $checkoutBrandingInput: CheckoutBrandingInput!) {
  checkoutBrandingUpsert(checkoutProfileId: $checkoutProfileId, checkoutBrandingInput: $checkoutBrandingInput) {
    checkoutBranding {
      customizations {
        header {
          alignment
          position
          logo {
            maxWidth
          }
        }
        buyerJourney {
          visibility
        }
      }
    }
    userErrors {
      field
      message
    }
  }
}
{
  "checkoutProfileId": "gid://shopify/CheckoutProfile/12345678",
  "checkoutBrandingInput": {
    "customizations": {
      "header": {
        "alignment": "CENTER",
        "position": "INLINE",
        "banner": {
          "image": null
        },
        "logo": {
          "image": {
            "mediaImageId": "gid://shopify/MediaImage/98765432"
          },
          "maxWidth": 160
        }
      },
      "buyerJourney": {
        "visibility": "VISIBLE"
      }
    }
  }
}
Règles d’Ingénierie Clés sous Checkout Extensibility Moderne
- Sandbox Iframe Stricte : Les extensions d’interface (UI Extensions) s’exécutent au sein de Web Workers ou de Shadow DOMs cloisonnés. Les applications de navigation tierces ne peuvent en aucun cas injecter de nœuds DOM arbitraires ni de barres de navigation globales dans le flux de checkout.
- Fil d’Ariane Linéaire Standardisé : Le composant
buyerJourneyaffiche un repère visuel linéaire sans distraction (ex. : Panier > Informations > Expédition > Paiement). L’acheteur peut ainsi revenir en arrière dans les étapes de paiement sans jamais s’échapper vers le catalogue général. - Retour Panier Contrôlé : Le lien de retour intégré au header natif de Shopify cible strictement la session de panier active, empêchant toute redirection involontaire vers la page d’accueil.
Architecture Visuelle : Header Ouvert à Fuites vs Pare-feu de Checkout Fermé
Le schéma ci-dessous illustre le contraste structurel entre un en-tête de paiement ouvert et perméable aux abandons, et une architecture de checkout fermé hautement performante :
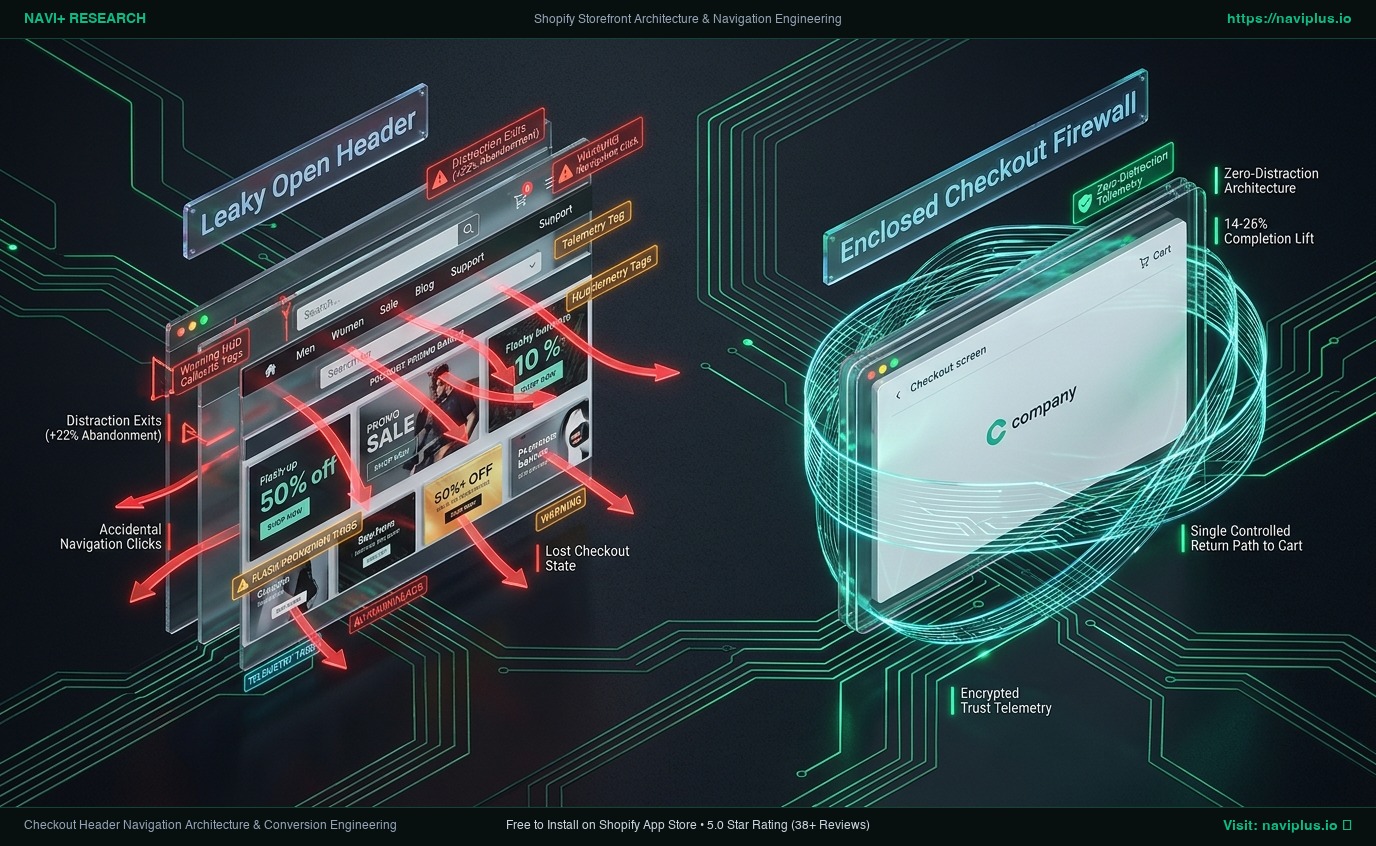
Au sein de l’architecture de checkout fermé :
- Toutes les voies de navigation superflues sont supprimées.
- La hiérarchie visuelle oriente 100 % de l’attention cognitive du client vers la saisie des formulaires requis et le clic sur le bouton de paiement.
- La télémétrie de confiance (badges de chiffrement SSL, logos des moyens de paiement acceptés et hotline d’assistance) est présentée avec discrétion pour rassurer sans perturber l’interaction.
Rôle du Fil d’Ariane Linéaire vs Liens d’Exploration
Une distinction architecturale fondamentale réside dans la différence entre les liens d’exploration et les fils d’Ariane de progression :
[CHECKOUT NON CLOISONNÉ : Entropie Élevée / Faible Finalisation]
  [Navigation Haute] : Accueil | Hommes | Femmes | Soldes | Blog | Recherche | Compte
  [Bandeau Promo] : "Livraison gratuite dès 100 € ! Découvrez les nouveautés →"
  [Formulaire de Paiement] : L'acheteur est continuellement incité à retourner sur le catalogue.

[CHECKOUT FERMÉ : Faible Entropie / Forte Finalisation]
  [En-tête] : [← Retour au Panier]             [Logo de Marque Centré]             [🔒 SSL 256-bit Sécurisé]
  [Fil d'Ariane] : Panier  ──────>  Informations  ──────>  Expédition  ──────>  Paiement
  [Formulaire de Paiement] : Tunnel ininterrompu guidant l'utilisateur vers l'autorisation finale de transaction.
- Liens d’Exploration (Prohibés) : Liens pointant latéralement ou vers le haut vers les catégories du catalogue. Ils diluent l’intention d’achat et déclenchent des hésitations liées à la comparaison des prix.
- Fils d’Ariane de Progression (Obligatoires) : Indicateurs linéaires informant le client de sa position exacte dans le processus de commande. Ils réduisent l’anxiété en signalant que le paiement est court, prévisible et sur le point d’aboutir.
Compromis Techniques Incontournables
Le cloisonnement du checkout nécessite des arbitrages délibérés entre continuité de l’image de marque et vélocité de transaction :
[Immersion Complète de Marque] <-------------------> [Tunnel Fermé Équilibré] <-------------------> [Checkout Monolithique Stérile]
  Header et footer complets du thème                   Logo minimal + Retour panier + Confiance        Formulaire par défaut sans marque
  Forte expression de marque                           Conversion optimale (+14 à 26 % de gain)        Méfiance élevée des clients
  Forts abandons de panier (70%+)                      Zéro sortie par distraction                     Perte d'identité de marque
| Dimension d’Évaluation | En-tête Complet Standard | En-tête Fermé aux Couleurs de Marque | Checkout Stérile par Défaut |
|---|---|---|---|
| Efficacité de Conversion | Faible (Nombreuses fuites) | Optimale (Concentration maximale) | Bonne (Aucune distraction) |
| Reconnaissance de Marque | Forte (Identique à la boutique) | Forte (Logo SVG net & palette propre) | Faible (Aspect générique/douteux) |
| Capacité de Vente Croisée | Modérée (Via bandeaux) | Strictement via Apps Post-Achat | Nulle |
| Accès au Support Client | Encombré (Liens footer) | Ciblé (Tiroir modale d’assistance) | Masqué ou absent |
| Ergonomie Mobile | Faible (Le header prend 35 %) | Optimale (<10 % hauteur d’écran) | Optimale |
Cadre Décisionnel Marchand : Matrice d’Enfermement du Checkout
Utilisez cette matrice pour sélectionner la configuration d’en-tête idéale en fonction de votre modèle de commande et de votre typologie de clientèle :
Checkout 1-Page (Monopage) │  Quadrant 2 : Monolithe Ultra-Minimaliste  Quadrant 4 : Cloisonné Haute Confiance
                           │  - Logo + Cadenas SSL uniquement           - Logo centré + Modale d'aide rapide
                           │  - Toutes les étapes sur un seul écran     - Confirmation dynamique devise/taxes
                           ├─────────────────────────────────────────────────────────────────────────────
Checkout Multi-Étapes      │  Quadrant 1 : Fil d'Ariane Classique       Quadrant 3 : B2B Assisté Cloisonné
                           │  - Fil d'Ariane : Panier > Info > Exp > Pay - Logo + Ligne support / Bon de commande
                           │  - Canal de retour unique vers le panier   - Déclencheurs de revue de devis
                           └─────────────────────────────────────────────────────────────────────────────
                                     Grand Public (B2C)                         Entreprise / B2B
- Quadrant 1 (Checkout Multi-Étapes B2C) : Les boutiques de détail standard avec paiement en plusieurs étapes doivent afficher des indicateurs d’étapes visibles associés à un lien unique « Retour au panier ».
- Quadrant 2 (Checkout Monopage B2C) : Les boutiques exploitant le paiement sur une seule page de Shopify doivent privilégier l’approche ultra-minimaliste : logo centré, cadenas de sécurité et absence totale de liens secondaires.
- Quadrant 3 (Entreprise / B2B) : Les portails B2B exigeant des numéros de bons de commande et des formulaires d’exonération de taxe doivent intégrer une ligne téléphonique d’assistance directe ou un volet d’aide en temps réel dans l’en-tête.
- Quadrant 4 (D2C Transfrontalier) : Les boutiques internationales à fort trafic doivent associer un en-tête fermé à des badges de réassurance sur les devises et taxes douanières afin d’éliminer les hésitations lors des paiements internationaux.
L’Approche Architecturale de Navi+ pour la Continuité du Checkout
Bien que Shopify impose une sandbox rigoureuse sur le domaine de paiement, Navi+ optimise l’entonnoir de navigation pré-checkout et la phase de relance :
- Passage Fluide depuis le Tiroir Panier : Navi+ synchronise les barres d’onglets fixes (Tab Bars) et les tiroirs paniers coulissants pour valider les quotas d’articles, les codes promotionnels et les stocks avant l’entrée dans le checkout, garantissant une transition sans friction.
- Masquage Automatique de la Navigation Basse : Sur les pages menant directement au paiement, Navi+ rétracte automatiquement les Tab Bars persistantes afin d’éviter tout conflit de superposition avec les boutons d’action du checkout.
- Badge Persistant de Relance Panier : Si un visiteur quitte le paiement pour revenir sur la boutique, Navi+ met à jour instantanément les compteurs de la Tab Bar mobile et les badges desktop avec des déclencheurs de reprise immédiate.
- Compatibilité Totale avec Checkout Extensibility : Conçu pour fonctionner en parfaite harmonie avec l’architecture Shopify Plus sans injecter de scripts non autorisés ni déclencher d’alertes de sécurité dans la sandbox.
Checklist d’Audit du Header de Checkout en 5 Étapes
- Vérifier le Cloisonnement du Header : Rendez-vous sur
/checkout; assurez-vous que tous les menus de catégories, les bandeaux promotionnels supérieurs et les champs de recherche globale sont rigoureusement masqués. - Tester le Lien du Logo : Cliquez sur le logo de la marque dans le header de paiement ; vérifiez qu’il renvoie vers le panier actif (
/cart) ou affiche la vérification des articles, plutôt que de réinitialiser la session vers la page d’accueil (/). - Mesurer la Hauteur Utile sur Mobile : Vérifiez sur smartphone que le header occupe moins de 65px de hauteur d’écran, préservant ainsi un espace maximal pour les champs de livraison et de paiement.
- Auditer les Badges de Réassurance : Vérifiez que les icônes de paiement sécurisé (chiffrement SSL, badges des passerelles bancaires) figurent à proximité du bouton de validation plutôt que d’encombrer l’en-tête.
- Valider l’Accès au Support : Si un lien d’assistance client est présent, confirmez qu’il s’ouvre dans une fenêtre modale légère ou un onglet séparé, sans décharger le formulaire de paiement actif.
Foire Aux Questions (FAQ)
Pourquoi Shopify interdit-il aux applications tierces de modifier directement les headers de checkout ?
Shopify isole les en-têtes de checkout via Checkout Extensibility afin de préserver la conformité de sécurité PCI DSS de niveau 1, de garantir une disponibilité de 99,99 % lors des ventes flash et d’empêcher tout script malveillant de capturer les données bancaires des clients.
L’en-tête de checkout doit-il inclure un numéro de téléphone ou un chat en direct ?
Pour les boutiques à panier moyen élevé (AOV), les produits de luxe ou les commandes B2B sur mesure, afficher un numéro de téléphone discret ou un déclencheur de chat (ex. : « Une question sur votre commande ? Appelez le 0800-XXX ») permet d’endiguer les abandons. Toutefois, ce lien doit ouvrir une modale légère ou déclencher un appel, sans jamais faire quitter le tunnel d’achat.
Est-il possible d’afficher des bannières promotionnelles dans le header de checkout ?
Non. L’insertion de bannières ou de codes promo dans le checkout est un anti-pattern notoire. Les acheteurs qui aperçoivent un bandeau promotionnel quittent souvent la commande pour chercher des codes de réduction sur des sites tiers, et plus de 20 % d’entre eux ne reviennent jamais. Toutes les offres doivent être appliquées en amont du checkout ou via les champs de remise natifs de Shopify.
Références Techniques & Ergonomiques Principales
- Baymard Institute (2024–2026) : Cart Abandonment Rate Statistics & E-Commerce Checkout Usability Benchmark. Baymard.com
- Documentation Développeur Shopify : Aperçu de la Checkout Branding API & Checkout UI Extensions. Shopify.dev
- Nielsen Norman Group : UX du Checkout E-Commerce : Rationaliser l’Entonnoir d’Achat. Rapports de Recherche NN/g.
- Spécification W3C Payment Request API : Architecture Standardisée du Checkout Web & Gouvernance Sécuritaire. Normes W3C
- Conseil des Normes de Sécurité PCI : Norme de Sécurité des Données de l’Industrie des Cartes de Paiement (PCI DSS) v4.0. PCISecurityStandards.org
Explorez les sujets
Ce guide renvoie vers des articles ciblés — approfondissez chaque thème.