Im weltweiten E-Commerce werden 70,19 % aller Warenkörbe abgebrochen, bevor die Transaktion abgeschlossen ist. Während Händler routinemäßig Tausende von Dollar investieren, um Versandkostentabellen, Gateway-Latenzen und Formularvalidierungs-Texte zu optimieren, übersehen viele das größte visuelle Absprungleck auf ihrer Storefront: einen unvollständig geschlossenen, navigationsüberladenen Checkout-Header.
Wenn Kunden in einem Katalog stöbern, fungieren weitläufige Navigationsmenüs, Suchleisten und Ankündigungsbanner als unverzichtbare Beschleuniger beim Entdecken von Produkten. Doch sobald ein Kunde den Checkout-Trichter betritt, wechselt sein psychologischer Modus schlagartig von offener Erkundung zu risikosensitiver Transaktionsabwicklung. Jeder überflüssige Navigationslink, der in dieser stressbehafteten Phase präsentiert wird, ist eine Einladung zum Zögern, Nachdenken oder versehentlichen Verlassen des Kauftunnels. In der modernen Shopify-Entwicklung ist der Einsatz einer geschlossenen Checkout-Architektur (Enclosed Checkout) keine bloße ästhetisch-minimalistische Entscheidung – sie ist eine empirisch bewiesene Conversion-Firewall.
- Der Conversion-Zuwachs von 14 % bis 26 %: Usability-Audits des Baymard Institute belegen, dass das Entfernen von Header-Navigationslinks und das vollständige Schließen des Checkout-Trichters die Abschlussraten im Einzelhandel um 14 % bis 26 % anhebt.
- Die 8,4 %-Kostenfalle versehentlicher Klicks: Sitzungsanalysen belegen, dass 8,4 % aller Checkout-Sitzungen auf vorhandene Header-Kategorielinks oder Werbebanner klicken – wobei über 70 % dieser abspringenden Käufer den Einkauf danach nicht mehr abschließen.
- Diskrepanz bei der Rückpfad-Retention: Verlinkt das Logo im Checkout-Header direkt auf
/cart, bleiben 82 % der Checkout-Sitzungen erhalten, verglichen mit lediglich 41 % Retention, wenn das Logo zur Startseite (/) weiterleitet.
Architektonischer Vergleich: Modelle der Checkout-Navigationsbereitstellung
Bevor Header-Komponenten konfiguriert werden, müssen Entwicklerteams evaluieren, wie sich unterschiedliche Checkout-Header-Konfigurationen auf kognitive Belastung, Sicherheitskonformität und Sitzungsintegrität auswirken:
| Bewertungsdimension | Ungeschützter Standard-Theme-Header | Minimalistischer geschlossener Header | Native Shopify Checkout Extensibility |
|---|---|---|---|
| Ablenkungs- und Absprungrisiko | Hoch (50+ Kategorielinks & Suche) | Null (Nur Logo & Support-Kontakt) | Null (Gekapselte UI-Komponenten) |
| Kognitive Reibung | Extrem (Konkurriert mit Formularfeldern) | Minimal (Fokus auf Zahlungsfluss) | Minimal (Standardisierter linearer Tunnel) |
| Rückleitungsziel (Return-Routing) | Variabel (Häufig standardmäßig /) |
Optimiert (Direkt zu /cart) |
Konfiguriert über Checkout Branding API |
| PCI DSS-Sicherheitsisolation | Mangelhaft (Drittanbieter-Theme-JS ausgesetzt) | Stark (Restriktive CSS-Überschreibungen) | Level 1 PCI-konform (Wasm/Iframe-Sandbox) |
| Mobiler Viewport-Bedarf | Überladen (Belegt 120px+ Bildschirmhöhe) | Schlank (Kompaktes Band von 48px–60px) | Nativ (Responsives dynamisches Layout) |
| Lineare Schritt-Telemetrie | Fehlend (Keine Fortschritts-Breadcrumbs) | Vorhanden (Eigene Breadcrumb-Zeile) | Nativer 1-Page / 3-Stufen-Indikator |
Die drei architektonischen Gefahren offener Checkout-Header
Die Bereitstellung einer regulären Theme-Navigation während des Checkouts führt zu drei gravierenden operativen Fehlerquellen:
1. Versehentliche Absprungfallen und Sitzungsverlust
Wenn Kunden Liefer- und Abrechnungsdaten auf einem Smartphone eingeben, sinkt die Berührungspräzision spürbar. In einem Layout mit standardmäßigen Mega-Menü-Schaltflächen, Währungsauswahl und Ankündigungsleisten:
- Ein Käufer, der versucht, auf „Rabatt anwenden“ zu tippen oder die Bestellübersicht aufzuklappen, berührt häufig versehentlich einen benachbarten Header-Link.
- Das Navigieren weg von der Checkout-URL entlädt abrupt das DOM des Kassenbereichs. Bei nicht-persistenten Sitzungsarchitekturen müssen Adress- und Kontaktdaten nach der Rückkehr erneut eingegeben werden – eine verheerende Hürde, die Abbrüche provoziert.
2. Der Startseiten-Logo-Weiterleitungsfehler
In über 65 % der nicht optimierten Shopify-Stores führt ein Klick auf das Markenlogo im Checkout-Header direkt zur Startseite (https://store.com/).
Aus Sicht der User Experience ist dies ein gravierendes Anti-Pattern:
- Kunden, die während des Checkouts auf das Logo klicken, möchten fast immer ihre ausgewählten Artikel prüfen, Größen abgleichen oder Mengen anpassen.
- Landet der Nutzer stattdessen auf der Startseite, wird sein mentales Modell des Einkaufs zerstört. Er muss den Warenkorb erneut öffnen, seine Kaufabsicht reevaluieren und den Checkout neu anstoßen. Usability-Daten zeigen, dass das Routing des Checkout-Logos auf
/cartstatt auf/die Rate geretteter Sitzungen verdoppelt.
3. Skript-Leckagen durch Drittanbieter und Performance-Verlust
Ältere Shopify-Architekturen (checkout.liquid) erlaubten Händlern, beliebige Drittanbieter-Skripte, Tracking-Pixel und Navigations-Overlays direkt in den Checkout-Header einzubinden. Mit der Zeit verzögerte dieser Tag-Ballast die DOM-Interactive-Zeiten um 1,5 bis 3,5 Sekunden. Noch kritischer: Ungeprüfter JavaScript-Code neben Bezahlformularen eröffnete erhebliche Sicherheitslücken in der Lieferkette. Aus diesem Grund hat Shopify checkout.liquid zugunsten der isolierten Checkout Extensibility vollständig abgelöst.
Blueprint für den Produktiveinsatz: Shopify Checkout Extensibility Header-Konfiguration
Modernes Shopify Plus und Unified Checkouts steuern das Erscheinungsbild des Headers über die Checkout Branding API anstelle von reinem HTML. Die folgende GraphQL-Mutation demonstriert, wie sich ein geschlossener, ablenkungsfreier Checkout-Header programmatisch durchsetzen lässt:
# GraphQL Mutation: Configure Enclosed Checkout Header via Checkout Branding API (Shopify Plus)
mutation ConfigureEnclosedCheckoutHeader($checkoutProfileId: ID!, $checkoutBrandingInput: CheckoutBrandingInput!) {
  checkoutBrandingUpsert(checkoutProfileId: $checkoutProfileId, checkoutBrandingInput: $checkoutBrandingInput) {
    checkoutBranding {
      customizations {
        header {
          alignment
          position
          logo {
            maxWidth
          }
        }
        buyerJourney {
          visibility
        }
      }
    }
    userErrors {
      field
      message
    }
  }
}
{
  "checkoutProfileId": "gid://shopify/CheckoutProfile/12345678",
  "checkoutBrandingInput": {
    "customizations": {
      "header": {
        "alignment": "CENTER",
        "position": "INLINE",
        "banner": {
          "image": null
        },
        "logo": {
          "image": {
            "mediaImageId": "gid://shopify/MediaImage/98765432"
          },
          "maxWidth": 160
        }
      },
      "buyerJourney": {
        "visibility": "VISIBLE"
      }
    }
  }
}
[!NOTE] Verfügbarkeit nach Shopify-Plan: Die Checkout Branding API erfordert Shopify Plus. Auf Standard-Plänen (Basic, Shopify, Advanced) wird der geschlossene Header nativ über den Theme-Editor (Theme-Einstellungen > Checkout) eingerichtet.
Key Engineering Rules in Modern Checkout Extensibility
- Strikte Iframe-Sandbox: UI-Erweiterungen werden innerhalb von Web Workern oder isolierten Shadow DOMs gerendert. Drittanbieter-Navigations-Apps können keine beliebigen DOM-Knoten oder globalen Navigationsleisten in den Checkout-Fluss injizieren.
- Standardisierte lineare Breadcrumbs: Die Komponente
buyerJourneyliefert einen ablenkungsfreien visuellen Pfad (z. B. Warenkorb > Informationen > Versand > Zahlung). Käufer können in der Checkout-Sequenz zurückgehen, ohne jemals in den allgemeinen Katalog auszubrechen. - Kontrollierte Warenkorb-Rückkehr: Der Rücklink im nativen Shopify-Checkout-Header zielt strikt auf die aktive Warenkorb-Sitzung ab und verhindert versehentliche Weiterleitungen zur Startseite.
Visuelle Architektur: Leckage-anfälliger offener Header vs. geschlossene Checkout-Firewall
Das folgende Diagramm veranschaulicht den strukturellen Kontrast zwischen einem offenen, verlustreichen Checkout-Header und einer abschlussstarken geschlossenen Checkout-Architektur:
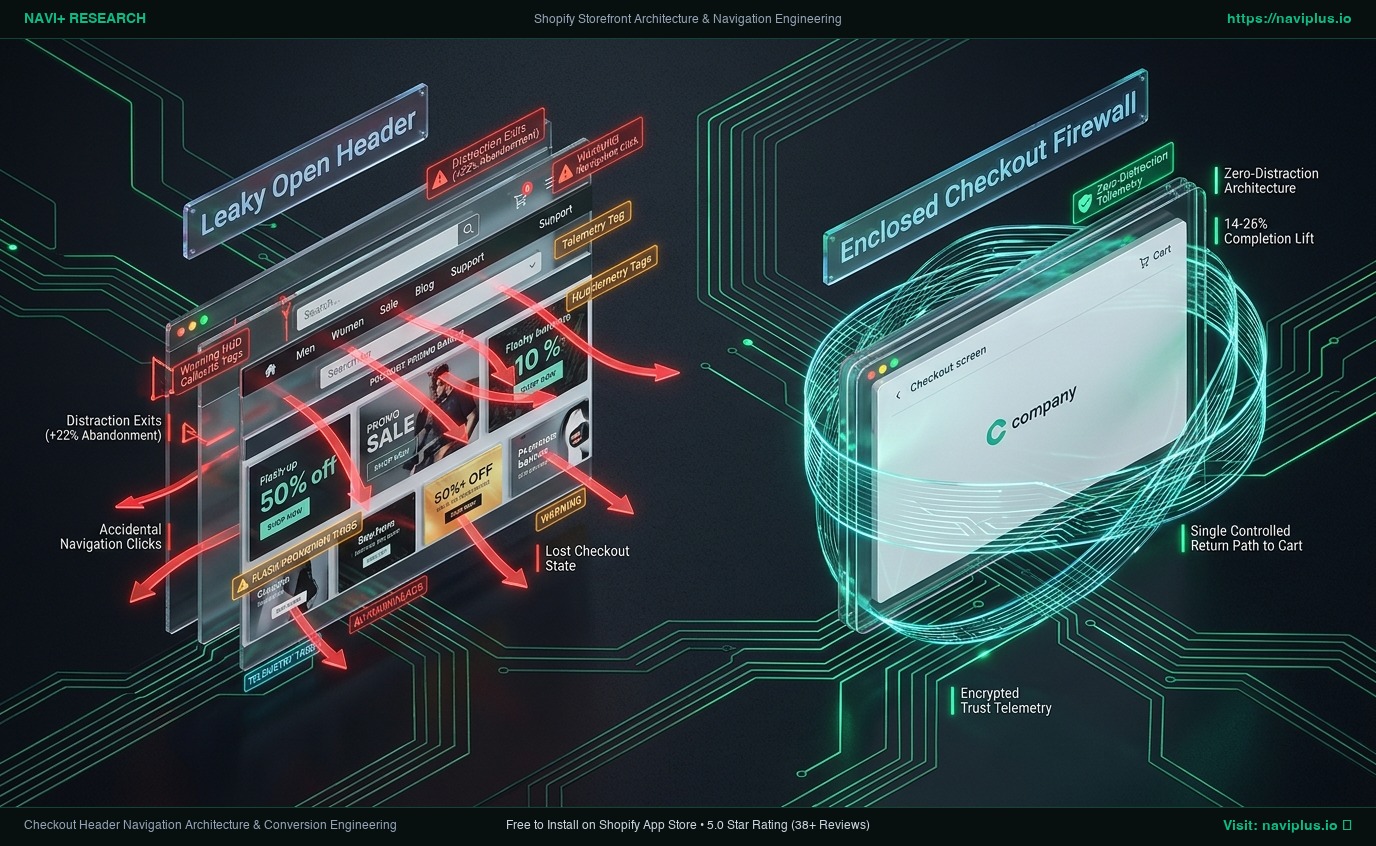
In der geschlossenen Checkout-Architektur:
- Werden sämtliche überflüssigen Navigationswege eliminiert.
- Richtet die visuelle Hierarchie 100 % der kognitiven Aufmerksamkeit des Kunden auf das Ausfüllen der erforderlichen Formularfelder und das Betätigen des Bezahl-CTA.
- Wird Vertrauens-Telemetrie (SSL-Verschlüsselungs-Badges, akzeptierte Zahlungssymbole und Support-Hotline) dezent platziert, um Transaktionssicherheit zu signalisieren, ohne um Interaktionen zu konkurrieren.
Die Rolle linearer Schritt-Breadcrumbs vs. Explorations-Links
Ein wesentlicher Unterschied in der Kassenbereichs-Architektur ist die Differenzierung zwischen Explorations-Links und Fortschritts-Breadcrumbs:
[OFFENER CHECKOUT: Hohe Entropie / Niedrige Abschlussrate]
  [Hauptnavigation]: Startseite | Herren | Damen | Sale | Magazin | Suche | Konto
  [Ankündigungsleiste]: "Kostenloser Versand ab 100 €! Jetzt Neuheiten entdecken →"
  [Checkout-Formular]: Kunde wird kontinuierlich verleitet, zum Katalog zurückzukehren.

[GESCHLOSSENER CHECKOUT: Niedrige Entropie / Hohe Abschlussrate]
  [Header]: [← Zurück zum Warenkorb]          [Zentriertes Markenlogo]          [🔒 Sichere 256-Bit SSL]
  [Breadcrumbs]: Warenkorb  ──────>  Informationen  ──────>  Versand  ──────>  Zahlung
  [Checkout-Formular]: Unterbrechungsfreier Tunnel, der den Nutzer direkt zur finalen Autorisierung führt.
- Explorations-Links (Unzulässig): Links, die seitlich oder nach oben zu Katalogkategorien führen. Sie schwächen die Kaufabsicht und provozieren Preisvergleichs-Zweifel.
- Fortschritts-Breadcrumbs (Obligatorisch): Lineare Indikatoren, die dem Kunden exakt zeigen, an welcher Stelle im Checkout-Prozess er sich befindet. Sie reduzieren Verunsicherung, indem sie signalisieren, dass der Checkout kurz, vorhersehbar und fast abgeschlossen ist.
Zwingende technische Kompromisse
Das Schließen des Checkouts erfordert bewusste Abwägungen zwischen Markenkontinuität und Transaktionsgeschwindigkeit:
[Vollständige Markenpräsenz]   <------------------->   [Ausgewogener geschlossener Trichter]   <------------------->   [Steriler Standard-Checkout]
  Voller Theme-Header & -Footer                          Minimales Logo + Warenkorb-Rückkehr + Vertrauen                 Ungebrandetes Standard-Formular
  Hoher Markenausdruck                                   Optimale Conversion (+14–26 % Zuwachs)                          Hohes Kundenmisstrauen
  Schwere Warenkorbabbrüche (70%+)                       Keine ablenkungsbedingten Absprünge                             Verlust der Markenidentität
| Bewertungsdimension | Vollständiger Standard-Header | Geschlossener Marken-Header | Steriler Standard-Checkout |
|---|---|---|---|
| Conversion-Effizienz | Mangelhaft (Hohe Absprunglecks) | Optimal (Maximaler Fokus) | Gut (Keine Ablenkung) |
| Markenwiedererkennung | Hoch (Entspricht Storefront) | Hoch (Präzises SVG-Logo & Palette) | Gering (Wirkt generisch/unsicher) |
| Cross-Selling-Potenzial | Mäßig (Über Header-Promos) | Strikt über Post-Purchase-Apps | Null |
| Zugang zum Kundensupport | Überladen (Footer-Links) | Fokussiert (Support-Modal-Drawer) | Versteckt oder fehlend |
| Mobile Usability | Mangelhaft (Header belegt 35 %) | Optimal (<10 % Bildschirmhöhe) | Optimal |
Entscheidungsmatrix für Händler: Checkout-Abschottung
Nutzen Sie diese Matrix, um die optimale Header-Konfiguration basierend auf Ihrem Checkout-Modell und Ihrer Zielgruppe festzulegen:
Single-Page-Checkout   │  Quadrant 2: Ultra-Minimalistischer Monolith    Quadrant 4: Vertrauensfokussiert Geschlossen
                       │  - Nur Logo + SSL-Sicherheitsschloss            - Zentriertes Logo + Schnellhilfe-Modal
                       │  - Alle Schritte in einem Viewport sichtbar     - Dynamische Währungs-/Steuerbestätigung
                       ├─────────────────────────────────────────────────────────────────────────────
Multi-Step-Checkout    │  Quadrant 1: Klassischer Breadcrumb-Checkout    Quadrant 3: Betreuter B2B-Checkout
                       │  - Breadcrumb: Warenkorb > Info > Versand > Pay - Logo + Eigene Bestellnummer/Support-Hotline
                       │  - Einziger Rückpfad führt zum Warenkorb        - Trigger zur Auftragsprüfung
                       └─────────────────────────────────────────────────────────────────────────────
                                 Endverbraucher (B2C)                           Unternehmen / B2B
- Quadrant 1 (B2C Multi-Step Checkout): Klassische Einzelhandels-Shops mit mehrstufigem Checkout müssen gut sichtbare Schritt-Breadcrumbs kombiniert mit einem einzigen Link „Zurück zum Warenkorb“ bereitstellen.
- Quadrant 2 (B2C Single-Page Checkout): Stores, die den One-Page-Checkout von Shopify nutzen, sollten den ultra-minimalistischen Ansatz wählen: zentriertes Logo, verschlüsseltes Checkout-Schlosssymbol und keinerlei sekundäre Links.
- Quadrant 3 (Unternehmen / B2B): B2B-Portale, die Bestellnummern und Steuerbefreiungsformulare erfordern, sollten eine dedizierte Click-to-Call-Telefonnummer oder ein Live-Hilfe-Drawer im Header integrieren.
- Quadrant 4 (Grenzüberschreitender D2C-Handel): Internationale Stores mit hohem Volumen sollten einen geschlossenen Header mit deutlichen Währungs- und Zoll-Vertrauenssiegeln kombinieren, um Vorbehalte bei grenzüberschreitenden Zahlungen auszuräumen.
Der architektonische Ansatz von Navi+ für nahtlose Checkout-Übergänge
Während Shopify eine strikte Sandbox-Isolierung innerhalb der Checkout-Domain durchsetzt, optimiert Navi+ die Navigations-Pipeline vor dem Checkout und bei der Rückgewinnung:
- Nahtlose Cart-Drawer-Übergabe: Navi+ koordiniert persistente Tab Bars und ausfahrbare Warenkorb-Drawer, um Artikelmengen, Rabattcodes und Warenbestände vor dem Betreten des Checkouts vorab zu validieren – für reibungslose Übergänge ohne Verzögerung.
- Automatisierte Unterdrückung der unteren Navigation: Auf Seiten, die direkt zum Checkout führen, blendet Navi+ persistente untere Tab Bars automatisch aus, um Überlagerungskonflikte mit den Checkout-Aktionsbuttons zu verhindern.
- Persistentes Warenkorb-Rückhol-Badge: Verlässt ein Kunde den Checkout zurück zur Storefront, aktualisiert Navi+ sofort die mobilen Tab-Bar-Zähler und Desktop-Badges mit Echtzeit-Triggern, was den Wiedereinstieg mühelos macht.
- 100 % kompatibel mit Checkout Extensibility: Entwickelt für das nahtlose Zusammenspiel mit moderner Shopify Plus Checkout-Architektur, ohne unzulässige Skripte einzuschleusen oder Sandbox-Sicherheitswarnungen auszulösen.
5-Schritte-Audit-Checkliste für den Checkout-Header
- Header-Abschottung verifizieren: Rufen Sie
/checkoutauf; stellen Sie sicher, dass alle Kategoriemenüs, oberen Ankündigungsleisten und allgemeinen Websuche-Eingabefelder vollständig ausgeblendet sind. - Logo-Routing testen: Klicken Sie auf das Markenlogo im Checkout-Header; prüfen Sie, ob es zum aktiven Warenkorb (
/cart) navigiert oder eine Warenkorbprüfung anstößt, anstatt den Sitzungsstatus zu löschen und auf die Startseite (/) zu leiten. - Mobile Viewport-Höhe prüfen: Verifizieren Sie auf einem Mobilgerät, dass der Checkout-Header weniger als 65px vertikale Höhe einnimmt, um maximalen Platz für Versand- und Zahlungseingabefelder zu bewahren.
- Vertrauens-Telemetrie auditieren: Stellen Sie sicher, dass Zahlungssicherheitssymbole (SSL-Verschlüsselung, vertrauenswürdige Gateway-Badges) in der Nähe der Zahlungs-Buttons erscheinen, anstatt den Header-Bereich zu überfrachten.
- Hilfe-Zugang validieren: Falls ein Kundensupport-Link integriert ist, verifizieren Sie, dass er sich in einem nicht-störenden Overlay oder separaten Tab öffnet, ohne das aktive Kassenformular zu entladen.
Häufig gestellte Fragen (FAQ)
Warum untersagt Shopify Drittanbieter-Apps die direkte Manipulation von Checkout-Headern?
Shopify isoliert Checkout-Header über Checkout Extensibility in einer Sandbox, um die Level 1 PCI DSS-Sicherheitskonformität zu wahren, eine Verfügbarkeit von 99,99 % bei Flash-Sales zu garantieren und zu verhindern, dass bösartige Drittanbieter-Skripte Kreditkartendaten von Kunden abfangen.
Sollte der Checkout-Header eine Telefonnummer oder einen Live-Chat enthalten?
Bei Shops mit hohem durchschnittlichem Bestellwert (AOV), Luxusartikeln oder maßgefertigten B2B-Produkten kann eine dezente Telefonnummer oder ein Chat-Trigger (z. B. „Fragen zur Bestellung? 0800-XXX anrufen“) Abbrüche verhindern. Dieser Link muss jedoch ein leichtgewichtiges Modal öffnen oder einen Anruf initiieren und darf niemals vom Checkout-Fluss wegführen.
Kann ich Werbe- oder Rabattbanner im Checkout-Header einblenden?
Nein. Die Platzierung von Werbebannern oder Rabattcodes innerhalb des Checkouts gilt als klares Anti-Pattern. Käufer, die ein Rabattbanner sehen, verlassen den Kassenbereich häufig, um auf Gutschein-Websites nach besseren Codes zu suchen – über 20 % von ihnen kehren nicht mehr zurück. Sämtliche Rabattanreize sollten vor dem Checkout geboten oder über native Shopify-Rabattfelder abgewickelt werden.
Primäre technische & Usability-Referenzen
- Baymard Institute (2024–2026): Cart Abandonment Rate Statistics & E-Commerce Checkout Usability Benchmark. Baymard.com
- Shopify Developer Documentation: Checkout Branding API & Checkout UI Extensions Overview. Shopify.dev
- Nielsen Norman Group: E-Commerce Checkout UX: Streamlining the Purchase Funnel. NN/g Research Reports.
- W3C Payment Request API Specification: Standardized Web Checkout Architecture & Security Governance. W3C Standards
- PCI Security Standards Council: Payment Card Industry Data Security Standard (PCI DSS) v4.0. PCISecurityStandards.org
Themen entdecken
Dieser Leitfaden verlinkt auf gezielte Artikel — vertiefen Sie jedes Thema.