« Shopify est-il sécurisé ? » est la mauvaise question. La bonne est : quelles parties Shopify sécurise pour vous, et lesquelles restent de votre responsabilité ? Shopify gère l’infrastructure cloud, le moteur de paiement et le flux de paiement principal. Vous choisissez le personnel, les applications et le code qui tournent sur votre vitrine. La plupart des incidents de sécurité surviennent dans ce second groupe.
Ce guide détaille les couches de sécurité intégrées à Shopify, de la connexion à l’administration jusqu’au paiement final, avec un lien vers la documentation officielle pour chaque fonctionnalité.
- Le paiement est verrouillé. Shopify a retiré checkout.liquid et les anciennes balises script ; toute personnalisation du paiement passe désormais par des extensions isolées.
- Les applications ont moins de privilèges par défaut. La plateforme impose des jetons à courte durée de vie, des périmètres d'autorisation explicites et des garde-fous stricts pour les données clients.
- Shopify intervient au niveau de la plateforme. À la suite du détournement d'applications d'octobre 2026, les vitrines préviennent désormais les acheteurs avant de les envoyer vers des sites externes suspects.
- Ce que Shopify ne peut pas gérer à votre place : vérifier les développeurs d'applications, auditer les permissions du personnel, ou sécuriser les jetons API privés que vous exportez ailleurs.
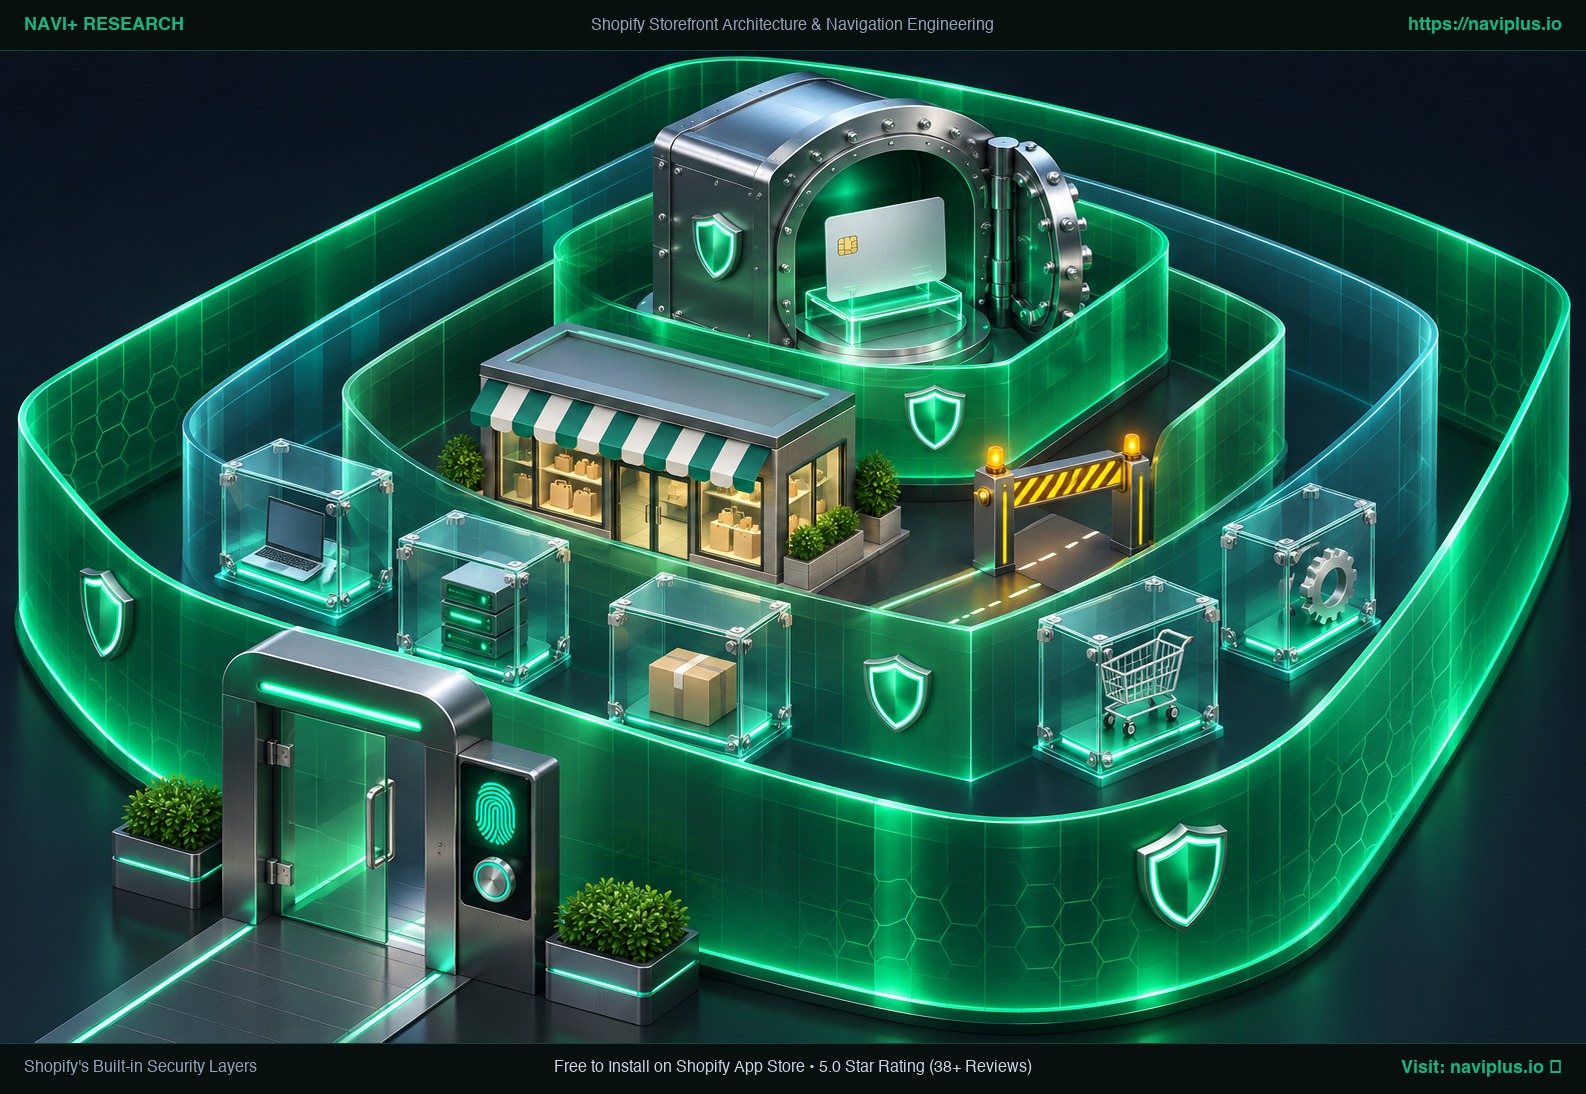 Illustration conceptuelle : les couches de protection de Shopify autour de l’administration, des applications, de la vitrine et du paiement.
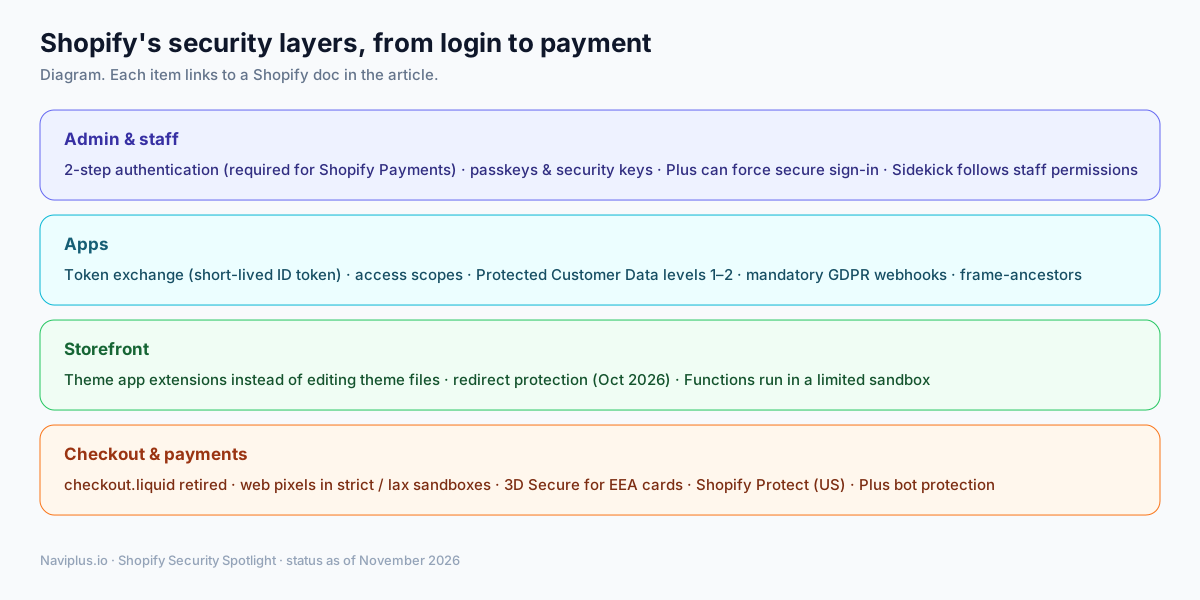 Schéma : quatre couches, chacune décrite ci-dessous avec un lien vers la documentation de Shopify.
Fait partie du pôle thématiqueExplorer le pôle Sécurité Shopify →
1. Administration et personnel : connexions renforcées
Les prises de contrôle de comptes commencent à l’écran de connexion. Shopify applique plusieurs contrôles pour tenir les utilisateurs non autorisés hors de votre administration :
- L’authentification en deux étapes est obligatoire pour les marchands qui utilisent Shopify Payments. Les méthodes prises en charge incluent les passkeys, les clés de sécurité physiques et les applications d’authentification. Shopify n’autorise plus la mise en place de nouveaux systèmes par SMS.
- Les organisations Shopify Plus peuvent imposer une connexion sécurisée à tous les utilisateurs de l’entreprise.
- Sidekick, l’assistant IA de Shopify, respecte les permissions existantes du personnel. Shopify indique que les membres de l’équipe n’interagissent qu’avec les données et fonctionnalités qu’ils sont autorisés à utiliser.
Votre part : donnez à chaque membre de l’équipe un compte individuel avec les permissions les plus restreintes possibles, et retirez rapidement l’accès des personnes qui quittent l’entreprise.
2. Applications : moins de confiance par défaut
Les applications tierces introduisent du code extérieur dans votre activité, ce qui en fait un vecteur d’attaque principal. Shopify a progressivement réduit ce que les applications peuvent voir et faire :
- Échange de jetons. Les applications intégrées reçoivent de Shopify un jeton d’identité signé à courte durée de vie, qu’elles échangent contre un jeton d’accès. Cela supprime l’ancien processus d’installation par redirection.
- Périmètres d’accès. Chaque application doit déclarer les données qu’elle lit ou modifie. Vous examinez et approuvez cette liste lors de l’installation.
- Données clients protégées. Les applications qui demandent des données clients doivent respecter les exigences de la plateforme, dont la minimisation des données, le chiffrement et des limites de conservation. Les applications qui traitent des noms, adresses, numéros de téléphone ou e-mails sont soumises à un second niveau plus strict : sauvegardes chiffrées, données de test séparées, limites d’accès du personnel, journaux d’accès et politique documentée de réponse aux incidents.
- Webhooks de confidentialité obligatoires. Chaque application publique doit prendre en charge les demandes d’accès et d’effacement des données clients, et doit rejeter toute charge utile entrante dont la signature ne correspond pas.
- Protection contre le détournement de clic (clickjacking). Les applications doivent envoyer un en-tête
frame-ancestorsafin que d’autres sites ne puissent pas intégrer leurs pages d’administration.
La limite : ces règles contrôlent ce qu’une application est autorisée à faire via les API de Shopify. Elles ne peuvent pas contrôler entièrement ce que les serveurs propres de l’application envoient à votre vitrine. L’incident d’octobre 2026 montre cette faille.
3. Vitrine : moins de façons d’injecter du code
Chaque script de votre vitrine s’exécute directement dans le navigateur de votre client. Shopify réduit l’exécution de code malveillant grâce à des points d’extension structurés :
- Extensions de thème et blocs d’intégration d’applications permettent aux applications d’ajouter des fonctionnalités sans modifier les fichiers sous-jacents de votre thème. Lorsque vous supprimez une application, ses blocs de script cessent automatiquement de se charger.
- Protection contre les redirections (octobre 2026). Les vitrines préviennent désormais les acheteurs avant de les rediriger vers un site externe. Suite à une mise à jour du 23 octobre, les liens vers des sites que Shopify identifie comme malveillants sont bloqués, les destinations suspectes exigent la confirmation de l’acheteur, et les liens normaux continuent de fonctionner comme avant.
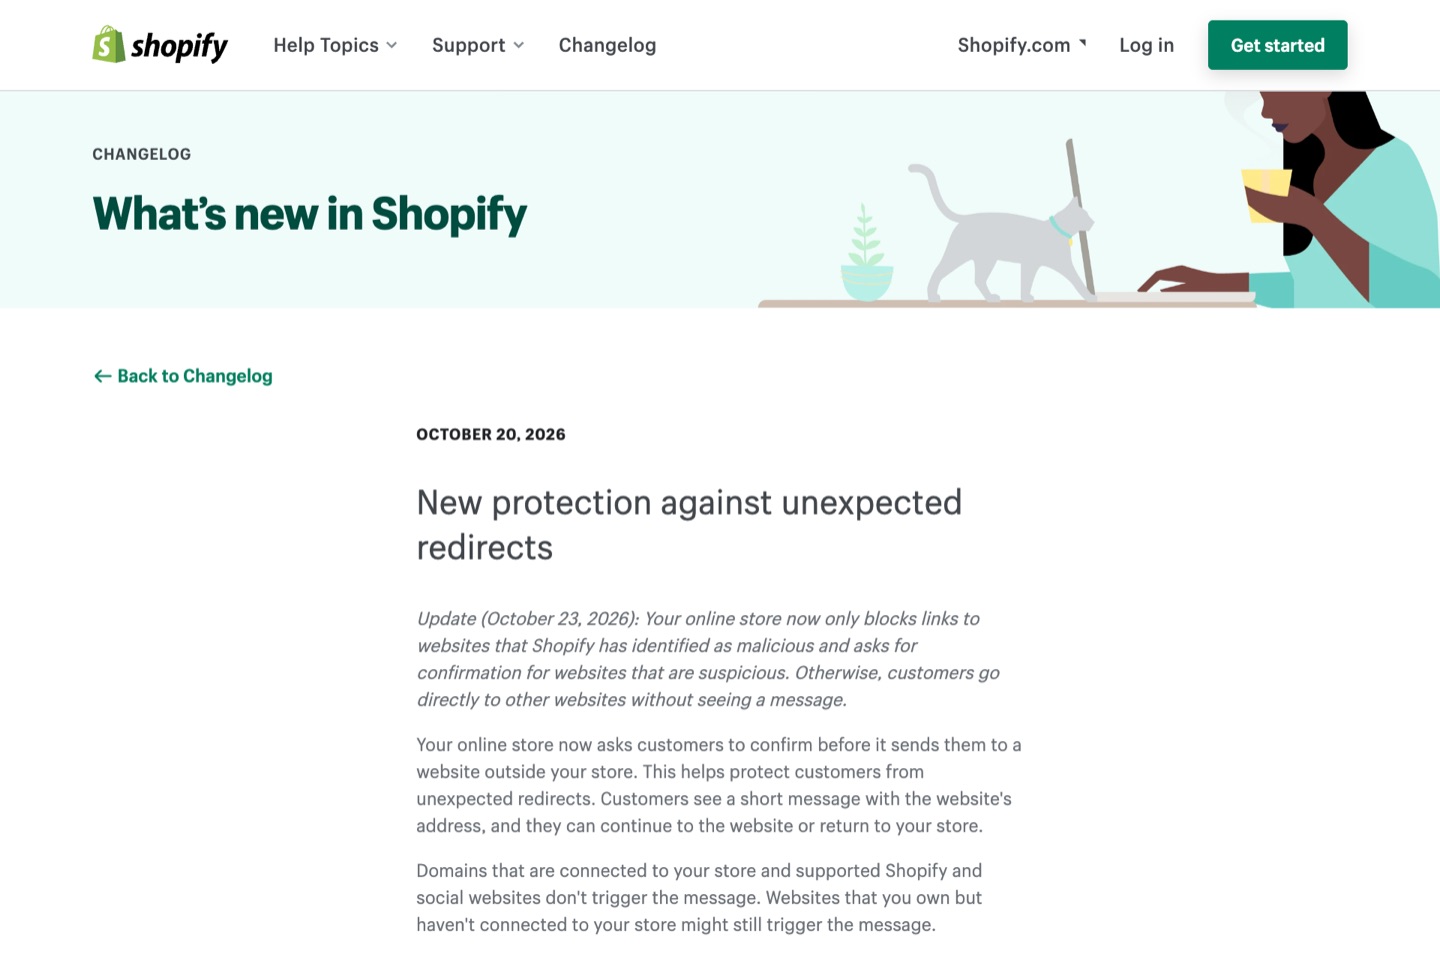 Observation réelle : l’entrée du changelog de Shopify, publiée le 20 octobre et mise à jour le 23 octobre 2026.
- Shopify Functions exécute la logique personnalisée de remises, d’expédition et de paiement dans un bac à sable isolé, soumis à des limites strictes sur les instructions d’exécution, la mémoire et la taille des données d’entrée. L’accès réseau externe est réservé aux applications personnalisées des forfaits Enterprise.
4. Paiement et règlements : la zone la plus protégée
Le paiement traite les données de paiement et l’identité des clients : c’est la zone la plus surveillée de la plateforme :
- checkout.liquid est retiré. Shopify a mis fin à l’ancien fichier de mise en page des pages Merci et État de la commande pour les boutiques Plus en août 2025. Les balises script sur ces pages ont cessé pour les boutiques non Plus le 26 août 2026. Toutes les modifications du paiement passent désormais par Checkout Extensibility.
- Les pixels web fonctionnent dans des bacs à sable. Les pixels d’applications s’exécutent dans un bac à sable « strict », sans accès à la page. Les pixels personnalisés s’exécutent dans une iframe isolée « lax » qui ne peut pas atteindre la page principale. Le code de suivi ne peut plus lire les champs de carte.
- 3D Secure s’applique automatiquement aux paiements par carte dans l’Espace économique européen, pour respecter les règles DSP2 (PSD2).
- Shopify Protect (États-Unis, Shopify Payments avec Shop Pay) couvre la valeur de la commande et les frais de contestation sur les rétrofacturations frauduleuses éligibles, à condition que les commandes soient expédiées avec un suivi dans les 7 jours.
- La protection anti-robots au paiement (Plus, boutique en ligne) utilise une vérification par défi, comme reCAPTCHA ou hCaptcha. Shopify la décrit comme un outil d’équité pour les lancements limités, et non comme un produit anti-fraude.
5. Les personnes : le programme de primes aux bogues
Les outils automatisés détectent les bogues courants, mais Shopify finance aussi des recherches participatives pour identifier les vulnérabilités complexes avant que les attaquants ne les exploitent. Sa page publique de programme de primes aux bogues indique une prime maximale de 200 000 $ et plus de 10,2 millions de dollars versés au total (statistiques mises à jour en novembre 2026).
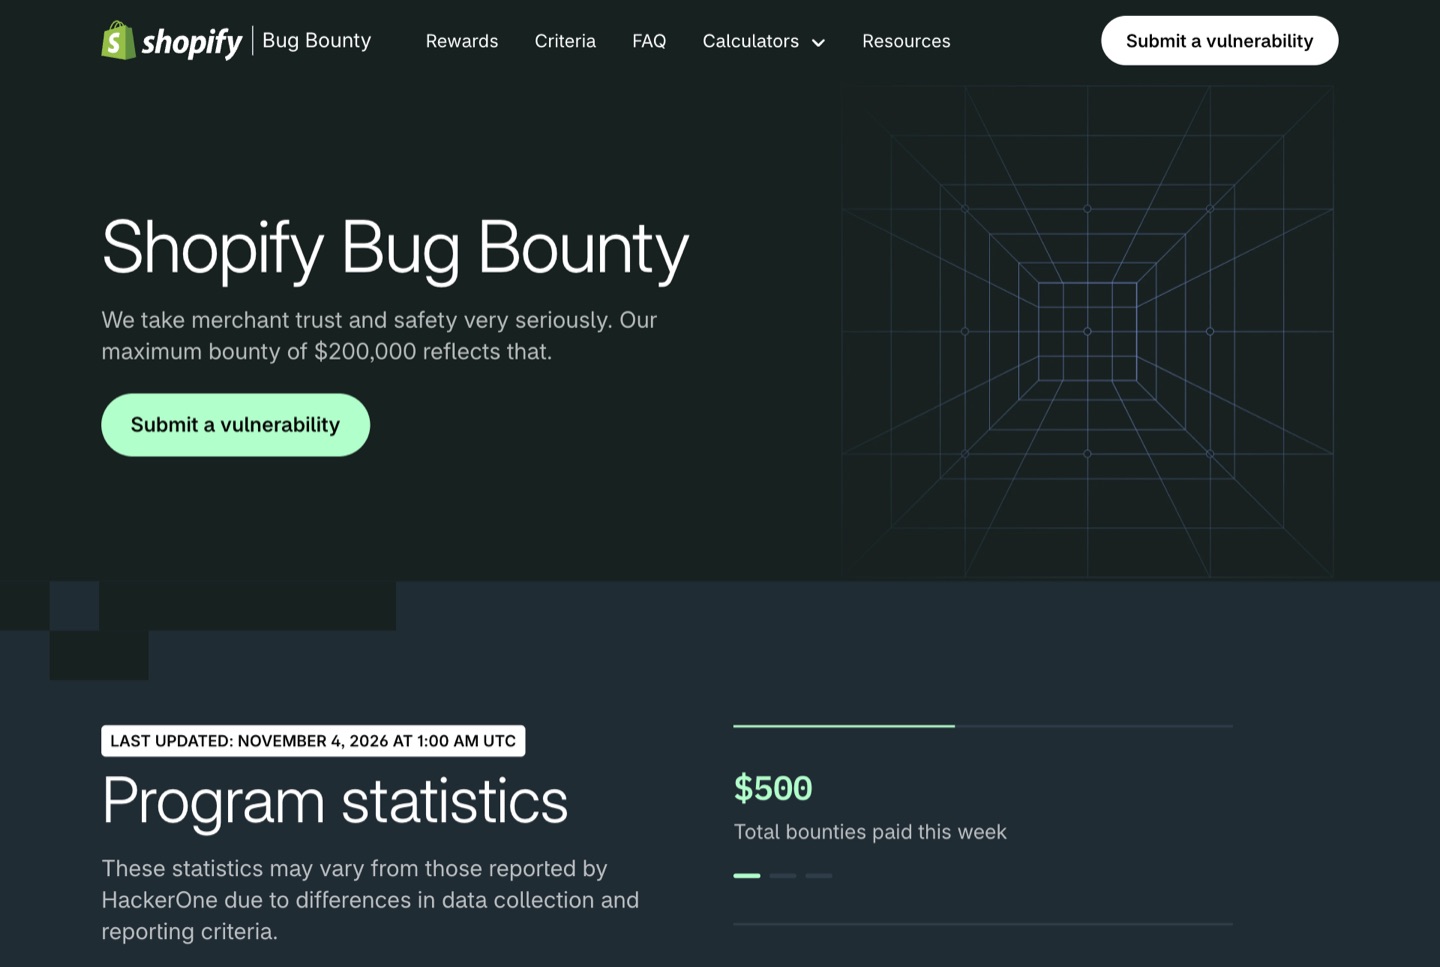 Observation réelle : la page de primes aux bogues de Shopify, capturée le 4 novembre 2026.
6. Agents IA : de nouvelles règles en cours d’écriture
Les logiciels autonomes commencent à naviguer et à acheter, et Shopify définit les limites du trafic d’achat par IA. Grâce à ses outils natifs pour agents et au Universal Commerce Protocol annoncé avec Google en janvier 2026, Shopify établit des règles d’exploitation claires. La documentation de Shopify sur les agents exige que ceux-ci s’identifient avec des requêtes signées, et utilise des niveaux de confiance pour décider des limites de débit et des actions qu’un agent peut effectuer, notamment finaliser un paiement. Ce domaine est nouveau et évoluera rapidement.
7. Compromis : là où s’arrête la protection de Shopify
La sécurité d’une boutique e-commerce est une responsabilité partagée : Shopify protège l’infrastructure de la plateforme, mais la configuration de la boutique reste entre vos mains.
| Domaine | Shopify prend en charge | Reste à votre charge |
|---|---|---|
| Serveurs, disponibilité, PCI pour le paiement | Oui | — |
| Connexions du personnel | Outils (2FA, passkeys) | Les activer, supprimer les anciens comptes |
| Applications | Règles de revue, périmètres, bacs à sable | Choisir les éditeurs, retirer les applications inutilisées |
| Code de la vitrine | Avertissement de redirection, blocs d’intégration | Le code personnalisé que vous ou vos agences ajoutez |
| Jetons API | Jetons à courte durée de vie pour les applications | Les jetons de vos applications personnalisées et de vos agences |
Un point à connaître : nous n’avons trouvé aucune page officielle de Shopify indiquant qui est responsable des exigences PCI DSS sur les scripts des pages de paiement (6.4.3 et 11.6.1) dans chaque configuration. Si vous avez besoin de preuves de conformité PCI, interrogez directement Shopify et votre prestataire de paiement plutôt que de le supposer.
8. Liste de contrôle
- Exigez que chaque compte du personnel utilise une passkey ou une clé de sécurité physique.
- Passez en revue les périmètres accordés aux applications dans Paramètres → Applications et canaux de vente, et remettez en question toute application qui demande plus de permissions que son rôle ne l’exige.
- Vérifiez que votre boutique n’a aucun script de paiement hérité qui repose sur des fonctionnalités retirées.
- Si vous vendez aux États-Unis avec Shopify Payments, vérifiez si Shopify Protect s’applique à vos commandes.
- Ajoutez aux favoris les articles de sécurité du Changelog de Shopify : les protections s’ajoutent chaque mois.
Poursuivez avec les technologies de sécurité derrière ces couches, ou revenez à les menaces qui visent les marchands Shopify en 2026.
Sources
- Shopify Help, Two-step authentication : https://help.shopify.com/en/manual/your-account/account-security/two-step-authentication
- Shopify, Shopify AI / Sidekick : https://www.shopify.com/ai
- Shopify.dev, Token exchange : https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Protected customer data : https://shopify.dev/docs/apps/launch/protected-customer-data
- Shopify.dev, Privacy law compliance (mandatory webhooks) : https://shopify.dev/docs/apps/build/privacy-law-compliance
- Shopify.dev, Set up iframe protection : https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- Shopify Changelog, New protection against unexpected redirects : https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- Shopify.dev, Shopify Functions : https://shopify.dev/docs/api/functions
- Shopify.dev, checkout.liquid : https://shopify.dev/docs/storefronts/themes/architecture/layouts/checkout-liquid
- Shopify Help, Checkout upgrade : https://help.shopify.com/en/manual/checkout-settings/checkout-extensibility/checkout-upgrade
- Shopify.dev, Web pixels : https://shopify.dev/docs/apps/build/marketing-analytics/pixels
- Shopify, Shopify Protect : https://www.shopify.com/protect
- Shopify Help, Bot protection : https://help.shopify.com/manual/checkout-settings/bot-protection
- Shopify, Bug Bounty : https://www.shopify.com/bugbounty
- Shopify.dev, Agents : https://shopify.dev/docs/agents
- Shopify News, AI commerce at scale (UCP) : https://www.shopify.com/news/ai-commerce-at-scale