“A Shopify é segura?” é a pergunta errada. A melhor pergunta é: quais partes a Shopify protege por você, e quais continuam sob sua responsabilidade? A Shopify administra a infraestrutura em nuvem, o motor do checkout e o fluxo de pagamento principal. Você escolhe a equipe, os apps e o código que roda na sua vitrine. A maioria dos incidentes de segurança acontece nesse segundo grupo.
Este guia detalha as camadas de segurança integradas da Shopify, do login no admin até o checkout final, com um link para a documentação oficial de cada recurso.
- O checkout está blindado. A Shopify desativou o checkout.liquid e os script tags legados; toda personalização do checkout agora roda por extensões em sandbox.
- Os apps têm menos privilégios por padrão. A plataforma impõe tokens de curta duração, escopos de permissão explícitos e salvaguardas rigorosas para os dados dos clientes.
- A Shopify intervém no nível da plataforma. Após o incidente de sequestro de apps de outubro de 2026, as vitrines passaram a alertar os compradores antes de enviá-los a sites externos suspeitos.
- O que a Shopify não pode gerenciar por você: avaliar os desenvolvedores de apps, auditar as permissões da equipe ou proteger os tokens de API privados que você exporta para outros lugares.
 Ilustração conceitual: as camadas de proteção da Shopify em torno do admin, dos apps, da vitrine e do checkout.
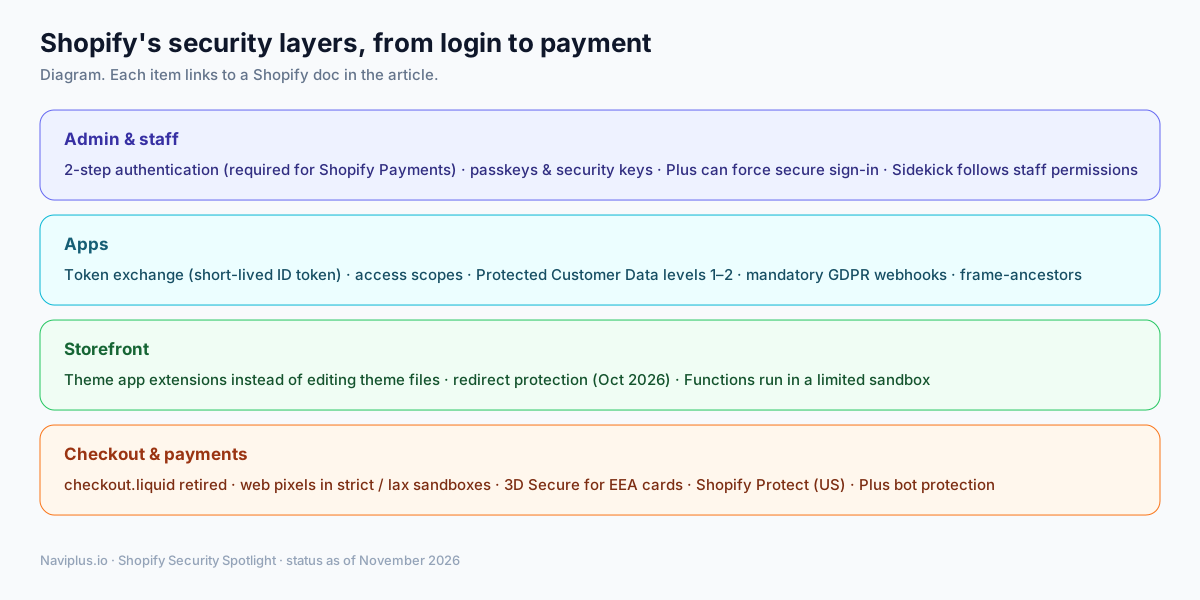 Diagrama: quatro camadas, cada uma descrita abaixo com um link para a documentação da Shopify.
Parte do Hub temáticoExplore o Spotlight Hub de Segurança Shopify →
1. Admin e equipe: logins mais fortes
As invasões de conta começam na tela de login. A Shopify aplica vários controles para manter usuários não autorizados fora do seu admin:
- A autenticação em duas etapas é obrigatória para lojistas que usam o Shopify Payments. Os métodos aceitos incluem passkeys, chaves de segurança físicas e aplicativos autenticadores. A Shopify não permite mais novas configurações baseadas em SMS.
- Organizações Shopify Plus podem exigir login seguro para todos os usuários da empresa.
- O Sidekick, assistente de IA da Shopify, respeita as permissões existentes da equipe. A Shopify afirma que os membros da equipe só interagem com os dados e recursos que estão autorizados a usar.
Sua parte: dê a cada integrante da equipe uma conta individual com as permissões mais restritas necessárias, e remova rapidamente quem sai da equipe.
2. Apps: menos confiança por padrão
Apps de terceiros introduzem código externo no seu negócio, por isso são um dos principais vetores de ataque. A Shopify vem reduzindo gradualmente o que os apps podem ver e fazer:
- Token exchange. Apps incorporados recebem da Shopify um token de ID assinado e de curta duração, e o trocam por um token de acesso, eliminando o antigo fluxo de instalação baseado em redirecionamentos.
- Escopos de acesso. Cada app precisa declarar quais dados lê ou modifica. Você revisa e aprova essa lista durante a instalação.
- Dados de clientes protegidos. Apps que solicitam dados de clientes precisam cumprir os requisitos da plataforma, incluindo minimização de dados, criptografia e limites de retenção. Apps que lidam com nomes, endereços, telefones ou e-mails enfrentam um segundo nível mais rígido: backups criptografados, dados de teste separados, limites de acesso da equipe, registros de acesso e uma política documentada de resposta a incidentes.
- Webhooks de privacidade obrigatórios. Todo app público precisa oferecer suporte a solicitações de dados de clientes e de exclusão, e deve rejeitar qualquer payload recebido cuja assinatura não corresponda.
- Proteção contra clickjacking. Os apps precisam enviar um header
frame-ancestors, para que outros sites não consigam incorporar suas páginas do admin.
O limite: essas regras controlam o que um app tem permissão para fazer pelas APIs da Shopify. Elas não conseguem controlar totalmente o que os servidores do próprio app enviam para a sua vitrine. O incidente de outubro de 2026 mostra essa lacuna.
3. Vitrine: menos formas de injetar código
Todo script da sua vitrine roda diretamente no navegador do cliente. A Shopify minimiza a execução de código não autorizado com pontos de extensão estruturados:
- Extensões de app de tema e app embeds permitem que os apps adicionem recursos sem modificar os arquivos do seu tema. Quando você remove um app, os blocos de script dele deixam de carregar automaticamente.
- Proteção contra redirecionamentos (outubro de 2026). As vitrines agora alertam os compradores antes de redirecioná-los para um site externo. Após uma atualização em 23 de outubro, links para sites que a Shopify identifica como maliciosos são bloqueados, destinos suspeitos exigem confirmação do comprador, e links normais continuam funcionando como antes.
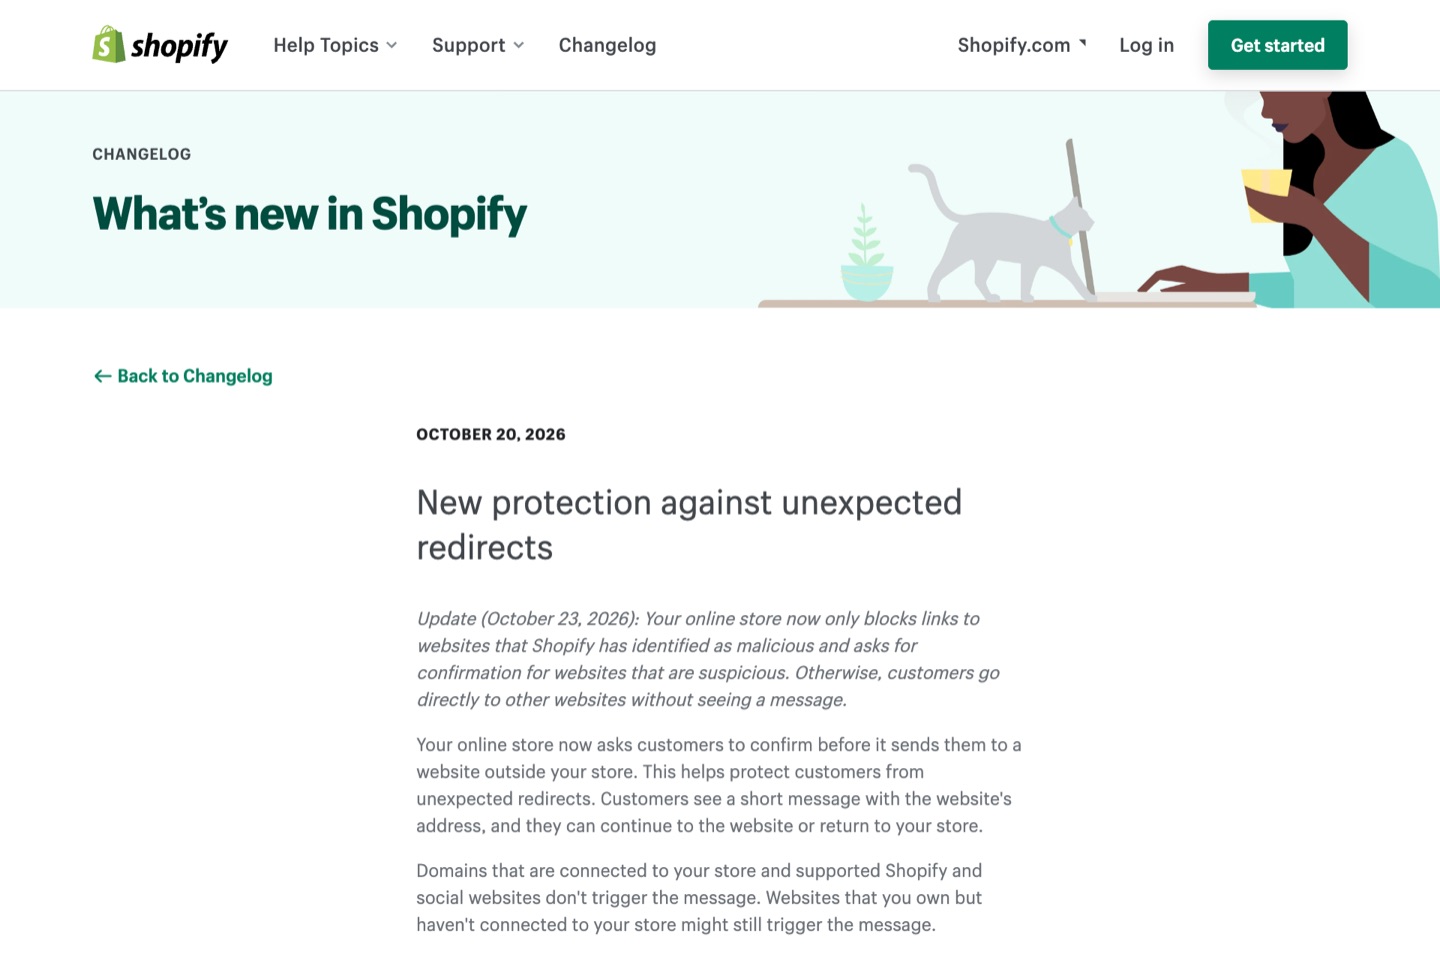 Observação real: a entrada do changelog da Shopify, publicada em 20 de outubro e atualizada em 23 de outubro de 2026.
- As Shopify Functions executam lógica personalizada de descontos, frete e pagamento dentro de uma sandbox isolada, sujeita a limites rígidos de instruções de execução, memória e tamanho do payload de entrada. O acesso à rede externa é reservado a apps personalizados nos planos Enterprise.
4. Checkout e pagamentos: a zona mais protegida
O checkout processa dados de pagamento e identidades de clientes, por isso é a zona mais protegida de toda a plataforma:
- O checkout.liquid foi desativado. A Shopify encerrou o arquivo de layout legado das páginas de agradecimento e de status do pedido em agosto de 2025 para lojas Plus. Os script tags nessas páginas foram encerrados para lojas não Plus em 26 de agosto de 2026. Todas as modificações do checkout agora passam pelo Checkout Extensibility.
- Os pixels da web rodam em sandboxes. Os pixels de apps rodam em uma sandbox “strict”, sem acesso à página. Os pixels personalizados rodam em um iframe em sandbox “lax” que não consegue alcançar a página principal. O código de rastreamento não pode mais ler os campos do cartão.
- O 3D Secure se aplica automaticamente aos pagamentos com cartão no Espaço Econômico Europeu, para cumprir as regras da PSD2.
- O Shopify Protect (Estados Unidos, Shopify Payments com Shop Pay) cobre o valor do pedido e a taxa de chargeback em chargebacks por fraude elegíveis, desde que os pedidos sejam enviados com rastreamento em até 7 dias.
- A proteção contra bots no checkout (Plus, Loja Online) usa verificações de desafio como reCAPTCHA ou hCaptcha. A Shopify a descreve como uma ferramenta de equidade para lançamentos limitados, não como um produto antifraude.
5. Pessoas: o bug bounty
Ferramentas automatizadas encontram bugs rotineiros, mas a Shopify também financia pesquisas colaborativas para identificar vulnerabilidades complexas antes que atacantes as explorem. A página pública de bug bounty da empresa lista um prêmio máximo de US$ 200.000 e mais de US$ 10,2 milhões pagos no total (estatísticas atualizadas em novembro de 2026).
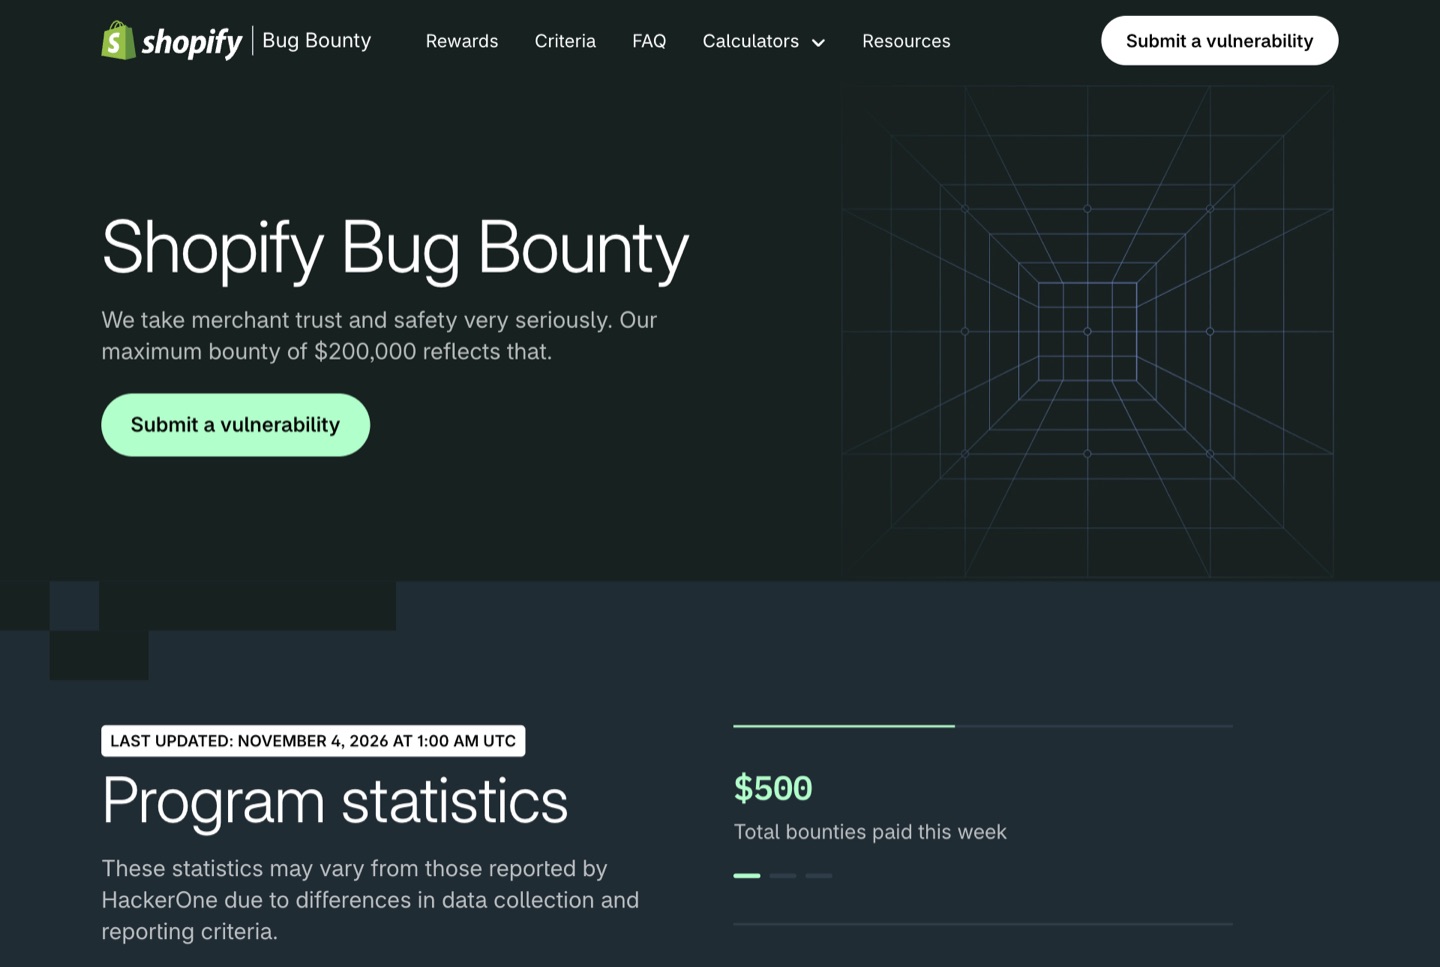 Observação real: a página de bug bounty da Shopify, capturada em 4 de novembro de 2026.
6. Agentes de IA: novas regras em definição
Software autônomo está começando a navegar e comprar, e a Shopify está definindo os limites para o tráfego de compras com IA. Por meio de ferramentas nativas para agentes e do Universal Commerce Protocol anunciado com o Google em janeiro de 2026, a Shopify está estabelecendo regras operacionais claras. A documentação de agentes da Shopify exige que os agentes se identifiquem com requisições assinadas e usa níveis de confiança para definir limites de taxa e quais ações um agente pode executar, incluindo concluir um checkout. Essa área é nova e vai mudar rapidamente.
7. Trade-offs: onde a proteção da Shopify termina
Proteger uma loja de e-commerce é uma responsabilidade compartilhada: a Shopify protege a infraestrutura da plataforma, mas a configuração da loja continua em suas mãos.
| Área | A Shopify cuida | Continua com você |
|---|---|---|
| Servidores, uptime, PCI do checkout | Sim | — |
| Logins da equipe | Ferramentas (2FA, passkeys) | Ativá-las, remover contas antigas |
| Apps | Regras de revisão, escopos, sandboxes | Escolher fornecedores, remover apps não usados |
| Código da vitrine | Aviso de redirecionamento, app embeds | Código personalizado que você ou agências adicionam |
| Tokens de API | Tokens de curta duração para apps | Tokens para seus apps personalizados e agências |
Uma lacuna que vale conhecer: não encontramos nenhuma página oficial da Shopify que diga quem é responsável pelos requisitos do PCI DSS sobre scripts nas páginas de pagamento (6.4.3 e 11.6.1) em todas as configurações. Se você precisar de evidências de conformidade PCI, pergunte diretamente à Shopify e ao seu provedor de pagamento, em vez de presumir.
8. Checklist
- Exija que toda conta da equipe use uma passkey ou uma chave de segurança física.
- Revise os escopos concedidos aos apps em Configurações → Apps e canais de vendas, e questione qualquer app que peça mais permissões do que o papel dele exige.
- Confirme que sua loja não tem scripts de checkout legados que dependem de recursos desativados.
- Se você vende nos Estados Unidos com o Shopify Payments, verifique se o Shopify Protect se aplica aos seus pedidos.
- Salve nos favoritos os posts de segurança do Changelog da Shopify; as proteções são adicionadas mês a mês.
Continue com as tecnologias de segurança por trás dessas camadas, ou volte para as ameaças que atingem lojistas Shopify em 2026.
Fontes
- Shopify Help, Two-step authentication: https://help.shopify.com/en/manual/your-account/account-security/two-step-authentication
- Shopify, Shopify AI / Sidekick: https://www.shopify.com/ai
- Shopify.dev, Token exchange: https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Protected customer data: https://shopify.dev/docs/apps/launch/protected-customer-data
- Shopify.dev, Privacy law compliance (mandatory webhooks): https://shopify.dev/docs/apps/build/privacy-law-compliance
- Shopify.dev, Set up iframe protection: https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- Shopify Changelog, New protection against unexpected redirects: https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- Shopify.dev, Shopify Functions: https://shopify.dev/docs/api/functions
- Shopify.dev, checkout.liquid: https://shopify.dev/docs/storefronts/themes/architecture/layouts/checkout-liquid
- Shopify Help, Checkout upgrade: https://help.shopify.com/en/manual/checkout-settings/checkout-extensibility/checkout-upgrade
- Shopify.dev, Web pixels: https://shopify.dev/docs/apps/build/marketing-analytics/pixels
- Shopify, Shopify Protect: https://www.shopify.com/protect
- Shopify Help, Bot protection: https://help.shopify.com/manual/checkout-settings/bot-protection
- Shopify, Bug Bounty: https://www.shopify.com/bugbounty
- Shopify.dev, Agents: https://shopify.dev/docs/agents
- Shopify News, AI commerce at scale (UCP): https://www.shopify.com/news/ai-commerce-at-scale