«¿Es seguro Shopify?» es la pregunta equivocada. La mejor es: ¿qué partes asegura Shopify por ti y cuáles siguen siendo tu responsabilidad? Shopify gestiona la infraestructura en la nube, el motor de pago y el flujo de pago principal. Tú eliges al personal, las apps y el código que se ejecutan en tu tienda. La mayoría de los incidentes de seguridad ocurren en ese segundo grupo.
Esta guía desglosa las capas de seguridad integradas de Shopify, desde el inicio de sesión del administrador hasta el pago final, con enlaces a la documentación oficial de cada función.
- El checkout está blindado. Shopify retiró checkout.liquid y las antiguas etiquetas script; toda personalización del checkout ahora se ejecuta mediante extensiones aisladas.
- Las apps tienen menos privilegios por defecto. La plataforma impone tokens de corta duración, permisos explícitos y salvaguardas estrictas para los datos de clientes.
- Shopify interviene a nivel de plataforma. Tras el secuestro de apps de octubre de 2026, las tiendas empezaron a avisar a los compradores antes de enviarlos a sitios externos sospechosos.
- Lo que Shopify no puede gestionar por ti: evaluar a los desarrolladores de apps, auditar los permisos del personal o proteger los tokens de API privados que exportas a otros lugares.
 Ilustración conceptual: las capas de protección de Shopify alrededor del administrador, las apps, la tienda y el checkout.
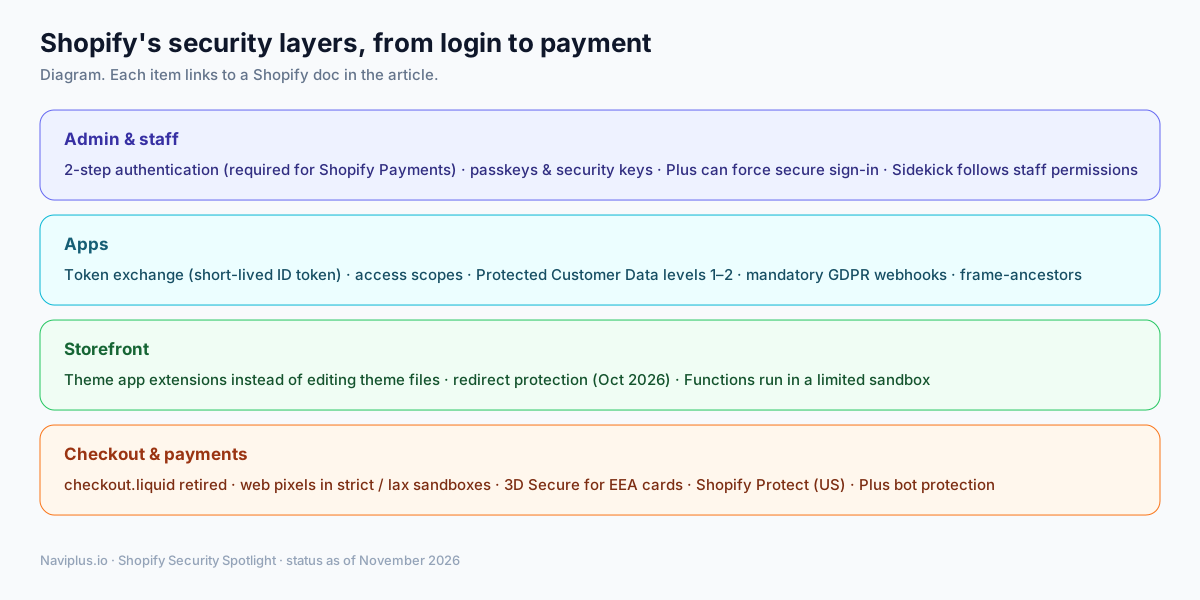 Diagrama: cuatro capas, cada una descrita abajo con un enlace a la documentación de Shopify.
Forma parte del centro temáticoExplora el centro de Seguridad de Shopify →
1. Administración y personal: inicios de sesión más sólidos
Las tomas de cuentas empiezan en la pantalla de inicio de sesión. Shopify aplica varios controles para mantener a los usuarios no autorizados fuera de tu administración:
- La autenticación en dos pasos es obligatoria para los comerciantes que usan Shopify Payments. Los métodos admitidos incluyen passkeys, llaves de seguridad físicas y apps de autenticación. Shopify ya no permite nuevas configuraciones basadas en SMS.
- Las organizaciones de Shopify Plus pueden exigir inicio de sesión seguro a todos los usuarios de la empresa.
- Sidekick, el asistente de IA de Shopify, respeta los permisos existentes del personal. Shopify indica que los miembros del equipo solo interactúan con los datos y funciones para los que están autorizados.
Tu parte: da a cada miembro del equipo una cuenta individual con los permisos mínimos necesarios, y retira con rapidez al personal que se marche.
2. Apps: menos confianza por defecto
Las apps de terceros introducen código externo en tu negocio, por lo que son una vía de ataque principal. Shopify ha ido reduciendo lo que las apps pueden ver y hacer:
- Intercambio de tokens. Las apps integradas reciben de Shopify un token de identidad firmado y de corta duración, y lo intercambian por un token de acceso. Esto elimina el antiguo flujo de instalación basado en redirecciones.
- Permisos de acceso. Cada app debe declarar qué datos lee o modifica. Revisas y apruebas esa lista durante la instalación.
- Datos de clientes protegidos. Las apps que solicitan datos de clientes deben cumplir los requisitos de la plataforma, incluidos la minimización de datos, el cifrado y los límites de retención. Las apps que manejan nombres, direcciones, teléfonos o correos electrónicos enfrentan un segundo nivel más estricto: copias de seguridad cifradas, datos de prueba separados, límites de acceso del personal, registros de acceso y una política documentada de respuesta a incidentes.
- Webhooks de privacidad obligatorios. Toda app pública debe admitir solicitudes de datos y de borrado de clientes, y debe rechazar cualquier carga entrante cuya firma no coincida.
- Protección contra clickjacking. Las apps deben enviar una cabecera
frame-ancestorspara que otros sitios no puedan enmarcar sus páginas de administración.
El límite: estas reglas controlan lo que una app tiene permitido hacer a través de las APIs de Shopify. No pueden controlar por completo lo que los servidores propios de la app envían a tu tienda. El incidente de octubre de 2026 muestra esa brecha.
3. Tienda: menos formas de inyectar código
Cada script de tu tienda se ejecuta directamente en el navegador de tu cliente. Shopify reduce la ejecución de código malicioso mediante puntos de extensión estructurados:
- Extensiones de tema y bloques de integración de apps permiten añadir funciones sin modificar los archivos del tema. Cuando eliminas una app, sus bloques de script dejan de cargarse automáticamente.
- Protección contra redirecciones (octubre de 2026). Las tiendas ahora avisan a los compradores antes de redirigirlos a un sitio externo. Tras una actualización del 23 de octubre, los enlaces a sitios que Shopify identifica como maliciosos se bloquean, los destinos sospechosos requieren confirmación del comprador, y los enlaces normales siguen funcionando como antes.
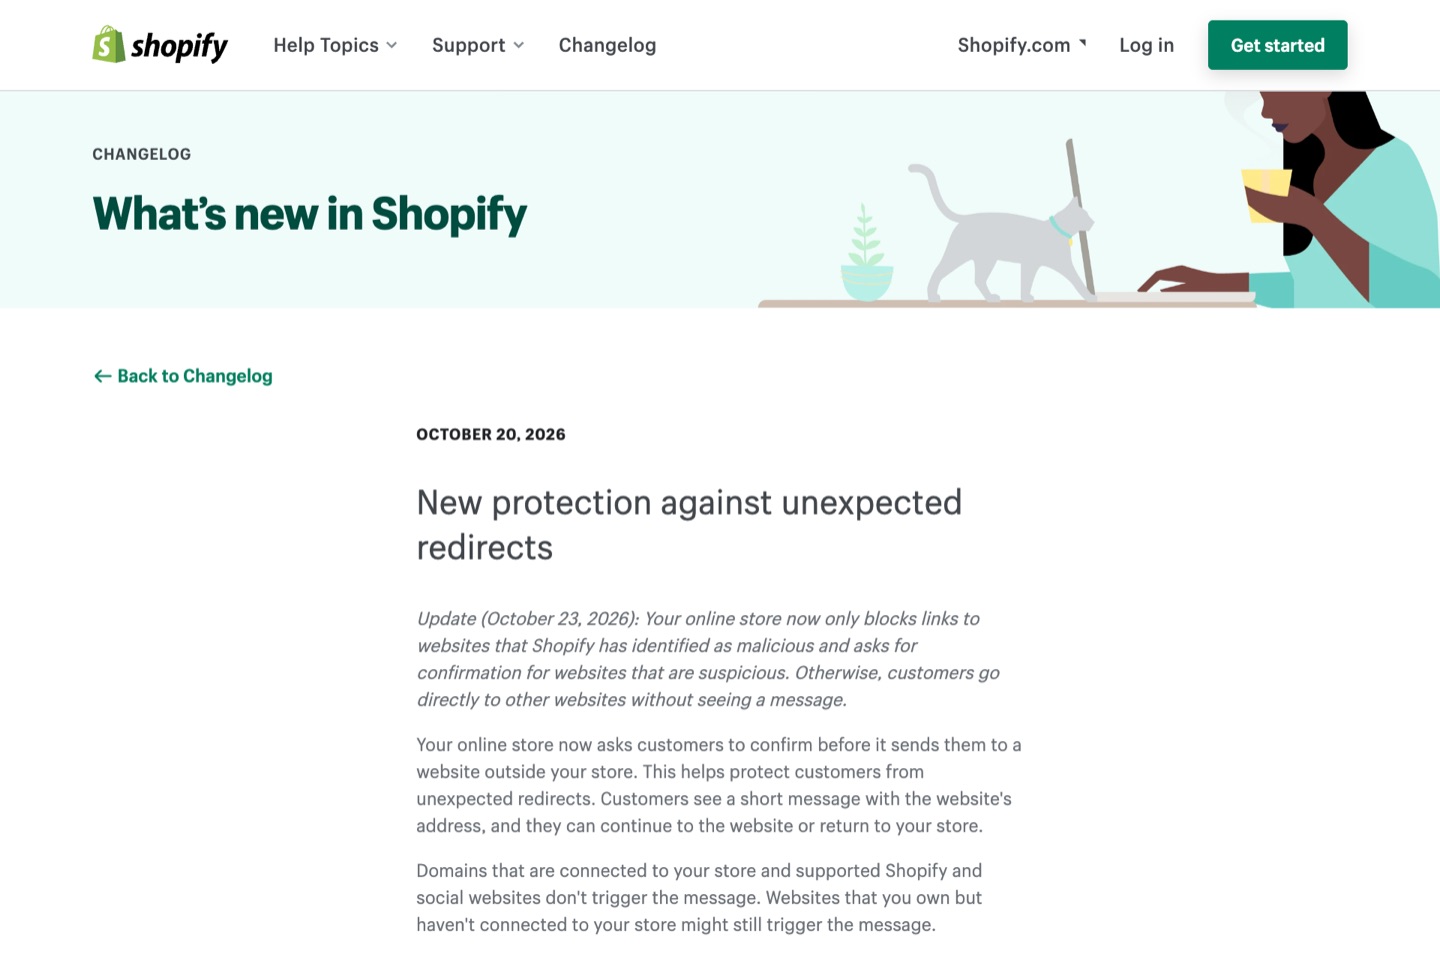 Observación real: la entrada del changelog de Shopify, publicada el 20 de octubre y actualizada el 23 de octubre de 2026.
- Shopify Functions ejecuta lógica personalizada de descuentos, envíos y pagos dentro de un entorno aislado con límites estrictos de instrucciones de ejecución, memoria y tamaño de la entrada. El acceso a la red externa está reservado a apps personalizadas en planes Enterprise.
4. Checkout y pagos: la zona más protegida
El checkout maneja datos de pago e identidades de clientes, por lo que es la zona más vigilada de la plataforma:
- checkout.liquid está retirado. Shopify dio por terminado en agosto de 2025 el archivo de diseño heredado para las páginas de Gracias y de Estado del pedido en las tiendas Plus. Las etiquetas script en esas páginas dejaron de funcionar en las tiendas no Plus el 26 de agosto de 2026. Todas las modificaciones del checkout ahora se ejecutan mediante Checkout Extensibility.
- Los píxeles web se ejecutan en entornos aislados. Los píxeles de apps se ejecutan en un entorno «strict», sin acceso a la página. Los píxeles personalizados se ejecutan en un iframe aislado «lax» que no puede acceder a la página principal. El código de seguimiento ya no puede leer los campos de la tarjeta.
- 3D Secure se aplica automáticamente a los pagos con tarjeta en el Espacio Económico Europeo para cumplir las reglas PSD2.
- Shopify Protect (Estados Unidos, Shopify Payments con Shop Pay) cubre el valor del pedido y la tarifa de contracargo en contracargos fraudulentos elegibles, siempre que los pedidos se envíen con seguimiento dentro de los 7 días.
- La protección contra bots en el checkout (Plus, Tienda en línea) usa verificaciones de desafío como reCAPTCHA o hCaptcha. Shopify la describe como una herramienta de equidad para lanzamientos limitados, no como un producto antifraude.
5. Personas: el programa de recompensas por fallos
Las herramientas automatizadas detectan los errores habituales, pero Shopify también financia investigaciones colaborativas para identificar vulnerabilidades complejas antes de que los atacantes las exploten. Su página pública del programa de recompensas indica una recompensa máxima de 200.000 $ y más de 10,2 millones de dólares pagados en total (estadísticas actualizadas en noviembre de 2026).
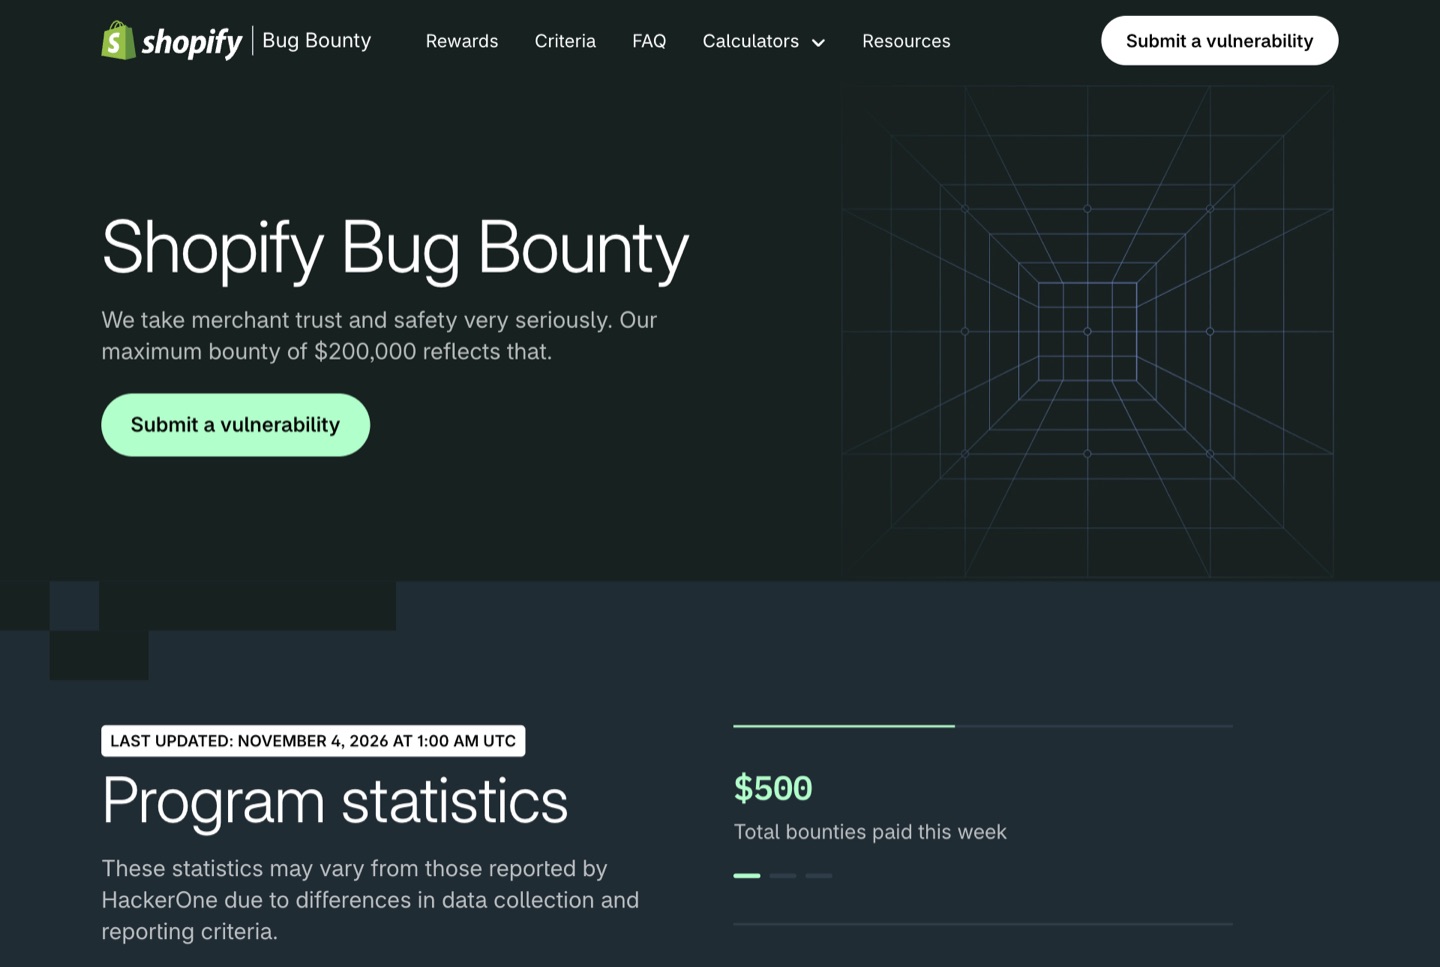 Observación real: la página de recompensas por fallos de Shopify, capturada el 4 de noviembre de 2026.
6. Agentes de IA: nuevas reglas en desarrollo
El software autónomo empieza a navegar y a comprar, y Shopify está definiendo los límites del tráfico de compra con IA. Mediante sus herramientas nativas para agentes y el Universal Commerce Protocol anunciado con Google en enero de 2026, Shopify establece reglas de funcionamiento claras. La documentación de agentes de Shopify exige que los agentes se identifiquen con solicitudes firmadas, y usa niveles de confianza para decidir los límites de frecuencia y qué acciones puede realizar un agente, incluida la finalización de un checkout. Esta área es nueva y cambiará rápidamente.
7. Compensaciones: hasta dónde llega la protección de Shopify
Proteger una tienda de comercio electrónico es una responsabilidad compartida: Shopify protege la infraestructura de la plataforma, pero la configuración de la tienda sigue en tus manos.
| Área | Shopify se encarga de | Sigue siendo tu responsabilidad |
|---|---|---|
| Servidores, disponibilidad, PCI del checkout | Sí | — |
| Inicios de sesión del personal | Herramientas (2FA, passkeys) | Activarlas, eliminar cuentas antiguas |
| Apps | Normas de revisión, permisos, entornos aislados | Elegir proveedores, eliminar apps sin uso |
| Código de la tienda | Aviso de redirección, bloques de integración | El código personalizado que añadas tú o tus agencias |
| Tokens de API | Tokens de corta duración para las apps | Los tokens de tus apps personalizadas y de tus agencias |
Un punto que conviene saber: no encontramos ninguna página oficial de Shopify que indique quién es responsable de los requisitos PCI DSS sobre los scripts de las páginas de pago (6.4.3 y 11.6.1) en todas las configuraciones. Si necesitas pruebas de cumplimiento PCI, pregunta directamente a Shopify y a tu proveedor de pagos en lugar de suponerlo.
8. Lista de verificación
- Exige que cada cuenta del personal use una passkey o una llave de seguridad física.
- Revisa los permisos concedidos a las apps en Configuración → Aplicaciones y canales de ventas, y cuestiona cualquier app que pida más permisos de los que necesita su función.
- Confirma que tu tienda no tiene scripts de checkout heredados que dependan de funciones retiradas.
- Si vendes en EE. UU. con Shopify Payments, comprueba si Shopify Protect se aplica a tus pedidos.
- Guarda como favoritas las entradas de seguridad del Changelog de Shopify; las protecciones se añaden mes a mes.
Continúa con las tecnologías de seguridad detrás de estas capas, o vuelve a las amenazas que afectan a los comerciantes de Shopify en 2026.
Sources
- Shopify Help, Two-step authentication: https://help.shopify.com/en/manual/your-account/account-security/two-step-authentication
- Shopify, Shopify AI / Sidekick: https://www.shopify.com/ai
- Shopify.dev, Token exchange: https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Protected customer data: https://shopify.dev/docs/apps/launch/protected-customer-data
- Shopify.dev, Privacy law compliance (mandatory webhooks): https://shopify.dev/docs/apps/build/privacy-law-compliance
- Shopify.dev, Set up iframe protection: https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- Shopify Changelog, New protection against unexpected redirects: https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- Shopify.dev, Shopify Functions: https://shopify.dev/docs/api/functions
- Shopify.dev, checkout.liquid: https://shopify.dev/docs/storefronts/themes/architecture/layouts/checkout-liquid
- Shopify Help, Checkout upgrade: https://help.shopify.com/en/manual/checkout-settings/checkout-extensibility/checkout-upgrade
- Shopify.dev, Web pixels: https://shopify.dev/docs/apps/build/marketing-analytics/pixels
- Shopify, Shopify Protect: https://www.shopify.com/protect
- Shopify Help, Bot protection: https://help.shopify.com/manual/checkout-settings/bot-protection
- Shopify, Bug Bounty: https://www.shopify.com/bugbounty
- Shopify.dev, Agents: https://shopify.dev/docs/agents
- Shopify News, AI commerce at scale (UCP): https://www.shopify.com/news/ai-commerce-at-scale