„Ist Shopify sicher?“ ist die falsche Frage. Die bessere lautet: Welche Teile sichert Shopify für Sie ab, und welche bleiben Ihre Aufgabe? Shopify betreibt die Cloud-Infrastruktur, die Checkout-Engine und den zentralen Zahlungsablauf. Sie wählen die Mitarbeitenden, die Apps und den Code, der auf Ihrer Storefront läuft. Die meisten Sicherheitsvorfälle passieren in dieser zweiten Gruppe.
Dieser Leitfaden geht Shopifys eingebaute Sicherheitsebenen vom Admin-Login bis zum finalen Checkout durch und verlinkt für jede Funktion die offizielle Dokumentation.
- Der Checkout ist abgesichert. Shopify hat checkout.liquid und Legacy-Script-Tags abgeschaltet; jede Checkout-Anpassung läuft jetzt über abgeschirmte Extensions.
- Apps haben standardmäßig weniger Rechte. Die Plattform erzwingt kurzlebige Tokens, klar definierte Berechtigungsbereiche (Scopes) und strenge Schutzmaßnahmen für Kundendaten.
- Shopify greift auf Plattformebene ein. Nach dem App-Hijack im Oktober 2026 warnen Storefronts Käufer, bevor sie an verdächtige externe Seiten weitergeleitet werden.
- Was Shopify nicht für Sie übernehmen kann: App-Entwickler prüfen, Mitarbeiterrechte kontrollieren oder private API-Tokens absichern, die Sie anderswo exportieren.
 Konzeptillustration: Shopifys Schutzebenen rund um Admin, Apps, Storefront und Checkout.
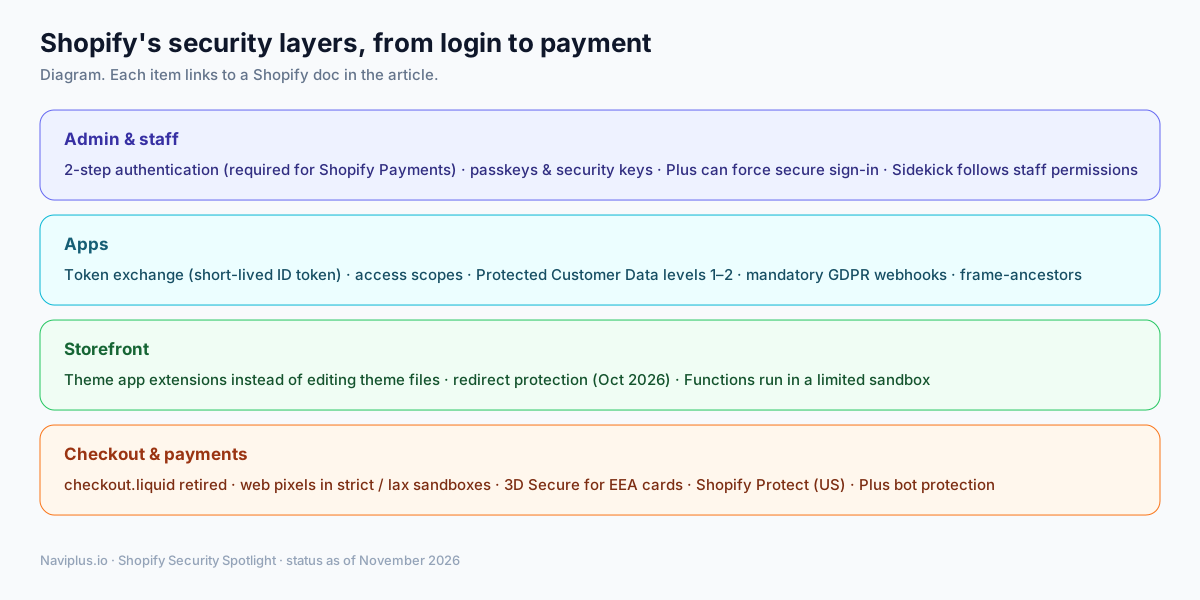 Diagramm: vier Ebenen, die jeweils unten beschrieben werden, mit einem Link zur Shopify-Dokumentation.
Teil des Themen-HubsZum Shopify-Security-Spotlight-Hub →
1. Admin und Mitarbeitende: stärkere Anmeldung
Kontoübernahmen beginnen am Login-Bildschirm. Shopify setzt mehrere Kontrollen ein, damit Unbefugte nicht in Ihren Admin gelangen:
- Zwei-Schritt-Authentifizierung ist für Händler mit Shopify Payments verpflichtend. Unterstützte Methoden sind Passkeys, physische Sicherheitsschlüssel und Authenticator-Apps. Neue Einrichtungen per SMS sind bei Shopify nicht mehr möglich.
- Organisationen mit Shopify Plus können eine sichere Anmeldung für alle Benutzer des Unternehmens erzwingen.
- Sidekick, Shopifys KI-Assistent, respektiert bestehende Mitarbeiterrechte. Shopify erklärt, dass Teammitglieder nur mit den Daten und Funktionen arbeiten, für die sie autorisiert sind.
Ihr Teil: Geben Sie jedem Teammitglied ein eigenes Konto mit den minimal nötigen Rechten, und entziehen Sie ausgeschiedenen Mitarbeitenden umgehend den Zugang.
2. Apps: standardmäßig weniger Vertrauen
Drittanbieter-Apps bringen fremden Code in Ihr Geschäft und sind deshalb ein zentraler Angriffsvektor. Shopify hat schrittweise eingeschränkt, was Apps sehen und tun können:
- Token Exchange. Eingebettete Apps erhalten von Shopify ein kurzlebiges, signiertes ID-Token und tauschen es gegen ein Access-Token. Der alte weiterleitungsbasierte Installationsablauf entfällt.
- Access Scopes. Jede App muss angeben, welche Daten sie liest oder ändert. Sie prüfen und bestätigen diese Liste bei der Installation.
- Protected Customer Data. Apps, die Kundendaten anfordern, müssen die Vorgaben der Plattform erfüllen, darunter Datensparsamkeit, Verschlüsselung und Aufbewahrungsgrenzen. Apps, die Namen, Adressen, Telefonnummern oder E-Mail-Adressen verarbeiten, unterliegen einer strengeren zweiten Stufe: verschlüsselte Backups, getrennte Testdaten, Begrenzung der Mitarbeiterzugriffe, Zugriffsprotokolle und eine dokumentierte Richtlinie zur Reaktion auf Vorfälle.
- Verpflichtende Datenschutz-Webhooks. Jede öffentliche App muss Anfragen zur Herausgabe und zur Löschung von Kundendaten unterstützen und jede eingehende Nachricht mit nicht passender Signatur ablehnen.
- Clickjacking-Schutz. Apps müssen einen
frame-ancestors-Header senden, damit andere Seiten ihre Admin-Seiten nicht einbetten können.
Die Grenze: Diese Regeln steuern, was eine App über die APIs von Shopify tun darf. Sie können nicht vollständig kontrollieren, was die Server einer App an Ihre Storefront senden. Der Vorfall vom Oktober 2026 zeigt genau diese Lücke.
3. Storefront: weniger Wege, Code einzuschleusen
Jedes Skript auf Ihrer Storefront läuft direkt im Browser Ihrer Kunden. Shopify minimiert die Ausführung von Schadcode über strukturierte Erweiterungspunkte:
- Theme App Extensions und App-Embeds erlauben Apps, Funktionen hinzuzufügen, ohne Ihre Theme-Dateien zu verändern. Wenn Sie eine App entfernen, werden ihre Skriptblöcke automatisch nicht mehr geladen.
- Weiterleitungsschutz (Oktober 2026). Storefronts warnen Käufer jetzt, bevor sie auf eine externe Website weitergeleitet werden. Nach einem Update am 23. Oktober werden Links zu Seiten, die Shopify als schädlich einstuft, blockiert, verdächtige Ziele erfordern eine Bestätigung durch den Käufer, und normale Links funktionieren wie bisher.
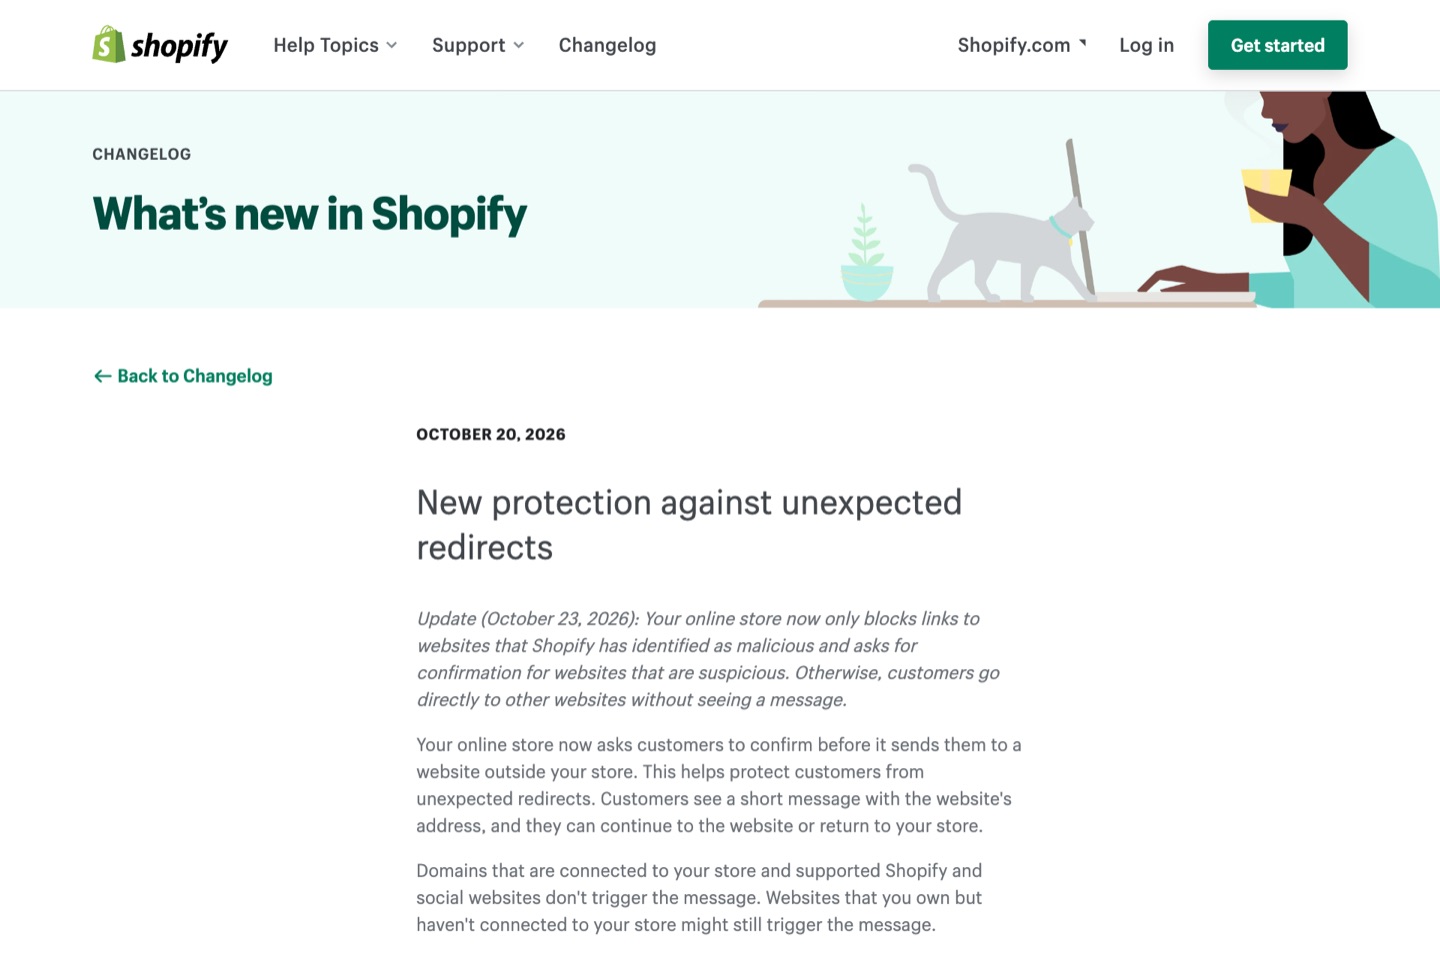 Praxisbeobachtung: Shopifys Changelog-Eintrag, veröffentlicht am 20. Oktober und aktualisiert am 23. Oktober 2026.
- Shopify Functions führen eigene Rabatt-, Versand- und Zahlungslogik in einer isolierten Sandbox aus, mit strengen Grenzen für Ausführungsbefehle, Speicher und Größe der Eingabedaten. Externer Netzwerkzugriff ist nur für individuelle Apps in Enterprise-Tarifen vorgesehen.
4. Checkout und Zahlungen: die am besten geschützte Zone
Der Checkout verarbeitet Zahlungsdaten und Kundenidentitäten und ist deshalb die am stärksten geschützte Zone der Plattform:
- checkout.liquid ist abgeschaltet. Shopify hat die alte Layout-Datei für die Seiten „Danke“ und Bestellstatus für Plus-Shops im August 2025 eingestellt. Script-Tags auf diesen Seiten endeten für Nicht-Plus-Shops am 26. August 2026. Alle Checkout-Änderungen laufen nun über Checkout Extensibility.
- Web Pixel laufen in Sandboxes. App-Pixel laufen in einer „strict“-Sandbox ohne Zugriff auf die Seite. Eigene Pixel laufen in einem „lax“-Sandbox-iframe, das die oberste Seite nicht erreichen kann. Tracking-Code kann Kartenfelder nicht mehr auslesen.
- 3D Secure gilt automatisch für Kartenzahlungen im Europäischen Wirtschaftsraum, um die PSD2-Regeln zu erfüllen.
- Shopify Protect (USA, Shopify Payments mit Shop Pay) übernimmt bei berechtigten betrügerischen Chargebacks den Bestellwert und die Chargeback-Gebühr, sofern die Bestellungen innerhalb von 7 Tagen mit Sendungsverfolgung versandt werden.
- Bot-Schutz im Checkout (Plus, Online Store) nutzt Challenge-Verfahren wie reCAPTCHA oder hCaptcha. Shopify beschreibt ihn als Fairness-Werkzeug für limitierte Releases, nicht als Anti-Betrugsprodukt.
5. Menschen: das Bug-Bounty-Programm
Automatisierte Werkzeuge finden Routinefehler, aber Shopify finanziert außerdem crowdbasierte Forschung, um komplexe Schwachstellen zu finden, bevor Angreifer sie ausnutzen. Die öffentliche Bug-Bounty-Seite nennt eine maximale Prämie von 200.000 $ und mehr als 10,2 Millionen $ insgesamt ausgezahlt (Statistik aktualisiert im November 2026).
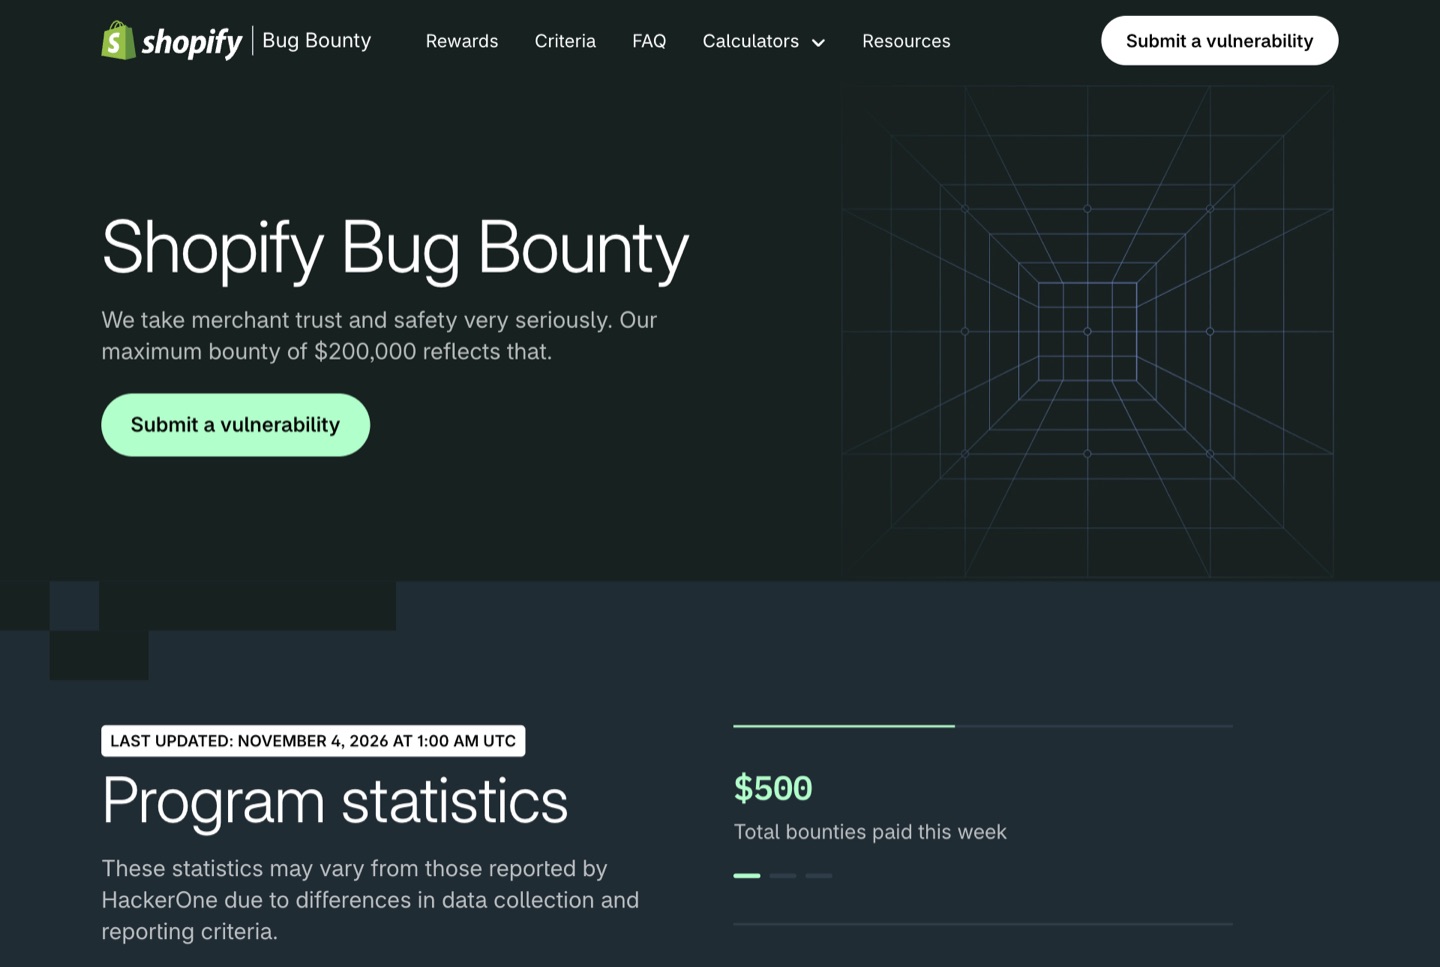 Praxisbeobachtung: Shopifys Bug-Bounty-Seite, aufgenommen am 4. November 2026.
6. KI-Agenten: neue Regeln werden geschrieben
Autonome Software beginnt zu browsen und zu kaufen, und Shopify definiert Grenzen für KI-Shopping-Traffic. Über eigene Agenten-Werkzeuge und das Universal Commerce Protocol, das im Januar 2026 zusammen mit Google angekündigt wurde, setzt Shopify klare Betriebsregeln. Die Agenten-Dokumentation von Shopify verlangt, dass sich Agenten mit signierten Anfragen identifizieren, und nutzt Vertrauensstufen, um Ratenlimits und die Aktionen festzulegen, die ein Agent ausführen darf, einschließlich dem Abschluss eines Checkouts. Dieser Bereich ist neu und wird sich schnell ändern.
7. Abwägungen: wo der Schutz von Shopify endet
Die Absicherung eines E-Commerce-Shops ist eine geteilte Verantwortung: Shopify schützt die Plattform-Infrastruktur, aber die Shop-Konfiguration bleibt in Ihrer Hand.
| Bereich | Shopify übernimmt | Bleibt bei Ihnen |
|---|---|---|
| Server, Verfügbarkeit, PCI für den Checkout | Ja | — |
| Mitarbeiter-Logins | Werkzeuge (2FA, Passkeys) | Einschalten, alte Konten entfernen |
| Apps | Prüfregeln, Scopes, Sandboxes | Anbieter wählen, ungenutzte Apps entfernen |
| Storefront-Code | Weiterleitungswarnung, App-Embeds | Eigener Code, den Sie oder Agenturen hinzufügen |
| API-Tokens | Kurzlebige Tokens für Apps | Tokens für Ihre individuellen Apps und Agenturen |
Eine Lücke ist erwähnenswert: Wir haben keine offizielle Shopify-Seite gefunden, die in jeder Konfiguration festlegt, wer für die PCI-DSS-Anforderungen an Skripte auf Zahlungsseiten (6.4.3 und 11.6.1) verantwortlich ist. Wenn Sie PCI-Compliance-Nachweise benötigen, fragen Sie Shopify und Ihren Zahlungsdienstleister direkt, statt es anzunehmen.
8. Checkliste
- Verlangen Sie von jedem Mitarbeiterkonto einen Passkey oder einen physischen Sicherheitsschlüssel.
- Prüfen Sie die erteilten App-Scopes unter Einstellungen → Apps und Vertriebskanäle, und hinterfragen Sie jede App, die mehr Berechtigungen verlangt, als ihre Rolle braucht.
- Vergewissern Sie sich, dass Ihr Shop keine alten Checkout-Skripte nutzt, die auf abgeschaltete Funktionen angewiesen sind.
- Wenn Sie in den USA mit Shopify Payments verkaufen, prüfen Sie, ob Shopify Protect für Ihre Bestellungen gilt.
- Setzen Sie ein Lesezeichen auf die Sicherheitsbeiträge im Shopify-Changelog; die Schutzmaßnahmen kommen Monat für Monat hinzu.
Weiter mit den Sicherheitstechnologien hinter diesen Ebenen oder zurück zu den Bedrohungen für Shopify-Händler im Jahr 2026.
Quellen
- Shopify Help, Two-step authentication: https://help.shopify.com/en/manual/your-account/account-security/two-step-authentication
- Shopify, Shopify AI / Sidekick: https://www.shopify.com/ai
- Shopify.dev, Token exchange: https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Protected customer data: https://shopify.dev/docs/apps/launch/protected-customer-data
- Shopify.dev, Privacy law compliance (mandatory webhooks): https://shopify.dev/docs/apps/build/privacy-law-compliance
- Shopify.dev, Set up iframe protection: https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- Shopify Changelog, New protection against unexpected redirects: https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- Shopify.dev, Shopify Functions: https://shopify.dev/docs/api/functions
- Shopify.dev, checkout.liquid: https://shopify.dev/docs/storefronts/themes/architecture/layouts/checkout-liquid
- Shopify Help, Checkout upgrade: https://help.shopify.com/en/manual/checkout-settings/checkout-extensibility/checkout-upgrade
- Shopify.dev, Web pixels: https://shopify.dev/docs/apps/build/marketing-analytics/pixels
- Shopify, Shopify Protect: https://www.shopify.com/protect
- Shopify Help, Bot protection: https://help.shopify.com/manual/checkout-settings/bot-protection
- Shopify, Bug Bounty: https://www.shopify.com/bugbounty
- Shopify.dev, Agents: https://shopify.dev/docs/agents
- Shopify News, AI commerce at scale (UCP): https://www.shopify.com/news/ai-commerce-at-scale