“Shopify è sicura?” è la domanda sbagliata. La domanda giusta è: quali parti Shopify protegge per te, e quali restano di tua responsabilità? Shopify gestisce l’infrastruttura cloud, il motore del checkout e il flusso di pagamento principale. Tu scegli il personale, le app e il codice che girano sul tuo storefront. La maggior parte degli incidenti di sicurezza nasce proprio in questo secondo gruppo.
Questa guida descrive i livelli di sicurezza integrati di Shopify, dal login dell’admin fino al checkout finale, con un link alla documentazione ufficiale per ogni funzione.
- Il checkout è blindato. Shopify ha ritirato checkout.liquid e i vecchi script tag; ogni personalizzazione del checkout ora passa da estensioni in sandbox.
- Le app hanno meno privilegi per impostazione predefinita. La piattaforma impone token a breve durata, ambiti di autorizzazione espliciti e tutele rigorose per i dati dei clienti.
- Shopify interviene a livello di piattaforma. Dopo l'attacco di dirottamento delle app dell'ottobre 2026, gli storefront hanno iniziato ad avvisare gli acquirenti prima di mandarli verso siti esterni sospetti.
- Cosa Shopify non può gestire per te: verificare gli sviluppatori di app, controllare i permessi del personale o proteggere i token API privati che esporti altrove.
 Illustrazione concettuale: i livelli di protezione di Shopify attorno all’admin, alle app, allo storefront e al checkout.
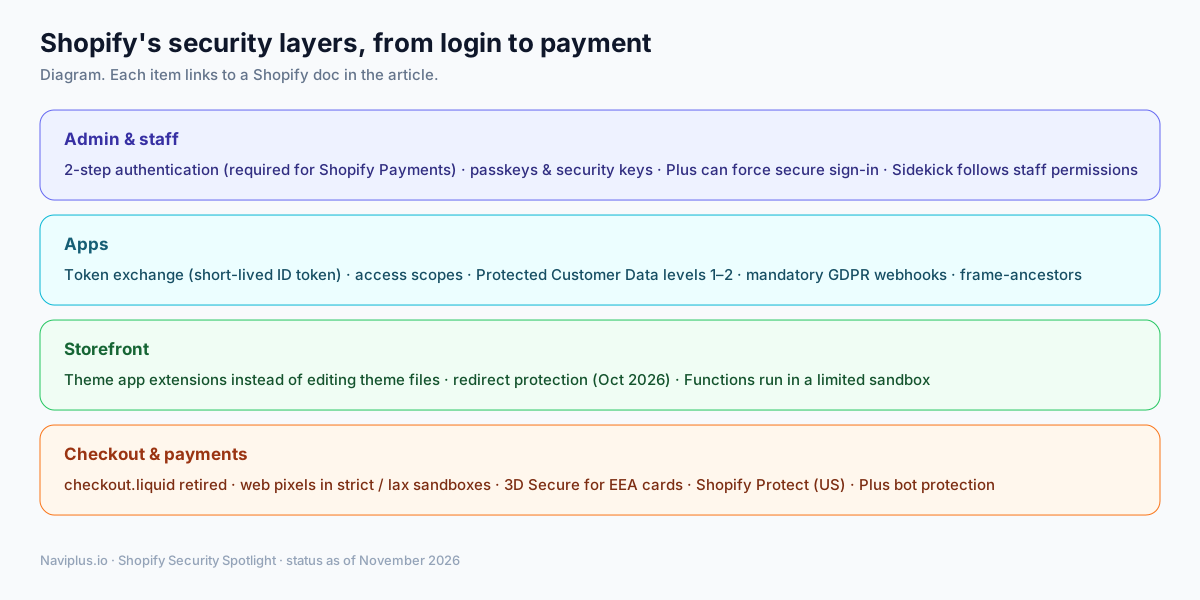 Diagramma: quattro livelli, ciascuno descritto qui sotto con un link alla documentazione di Shopify.
Fa parte dell'Hub tematicoEsplora lo Spotlight Hub sulla Sicurezza Shopify →
1. Admin e personale: accessi più solidi
Gli account compromessi iniziano dalla schermata di login. Shopify applica diversi controlli per tenere lontani gli utenti non autorizzati dal tuo admin:
- L’autenticazione in due passaggi è obbligatoria per i merchant che usano Shopify Payments. I metodi supportati includono passkey, chiavi di sicurezza fisiche e app di autenticazione. Shopify non consente più nuove configurazioni basate su SMS.
- Le organizzazioni Shopify Plus possono imporre l’accesso sicuro a tutti gli utenti dell’azienda.
- Sidekick, l’assistente IA di Shopify, rispetta i permessi esistenti del personale. Shopify dichiara che i membri del team interagiscono solo con i dati e le funzioni che sono autorizzati a usare.
La tua parte: assegna a ogni membro del team un account individuale con i permessi più ristretti necessari, e rimuovi tempestivamente il personale che lascia l’azienda.
2. App: meno fiducia per impostazione predefinita
Le app di terze parti introducono codice esterno nella tua attività, e per questo sono un vettore d’attacco principale. Shopify ha progressivamente ridotto ciò che le app possono vedere e fare:
- Token exchange. Le app incorporate ricevono da Shopify un token ID firmato e a breve durata, e lo scambiano con un token di accesso, eliminando il vecchio flusso di installazione basato su reindirizzamenti.
- Ambiti di accesso. Ogni app deve dichiarare quali dati legge o modifica. Durante l’installazione controlli e approvi questo elenco.
- Dati dei clienti protetti. Le app che richiedono dati dei clienti devono rispettare i requisiti della piattaforma, tra cui minimizzazione dei dati, cifratura e limiti di conservazione. Le app che gestiscono nomi, indirizzi, numeri di telefono o email affrontano un secondo livello più severo: backup cifrati, dati di test separati, limiti di accesso per il personale, registri di accesso e una policy documentata di risposta agli incidenti.
- Webhook privacy obbligatori. Ogni app pubblica deve supportare le richieste di dati dei clienti e le richieste di cancellazione, e deve rifiutare qualsiasi payload in arrivo la cui firma non corrisponda.
- Protezione dal clickjacking. Le app devono inviare un header
frame-ancestors, così altri siti non possono incorniciare le loro pagine admin.
Il limite: queste regole controllano ciò che un’app può fare tramite le API di Shopify. Non possono controllare completamente ciò che i server dell’app inviano al tuo storefront. L’incidente dell’ottobre 2026 mostra proprio questo divario.
3. Storefront: meno modi per iniettare codice
Ogni script del tuo storefront viene eseguito direttamente nel browser del cliente. Shopify riduce l’esecuzione di codice non autorizzato con punti di estensione strutturati:
- Estensioni del tema e blocchi app embed permettono alle app di aggiungere funzioni senza modificare i file del tema. Quando rimuovi un’app, i suoi blocchi di script smettono di caricarsi automaticamente.
- Protezione dai reindirizzamenti (ottobre 2026). Gli storefront ora avvisano gli acquirenti prima di reindirizzarli verso un sito esterno. Dopo un aggiornamento del 23 ottobre, i link verso siti che Shopify identifica come malevoli sono bloccati, le destinazioni sospette richiedono la conferma dell’acquirente, e i link normali continuano a funzionare come prima.
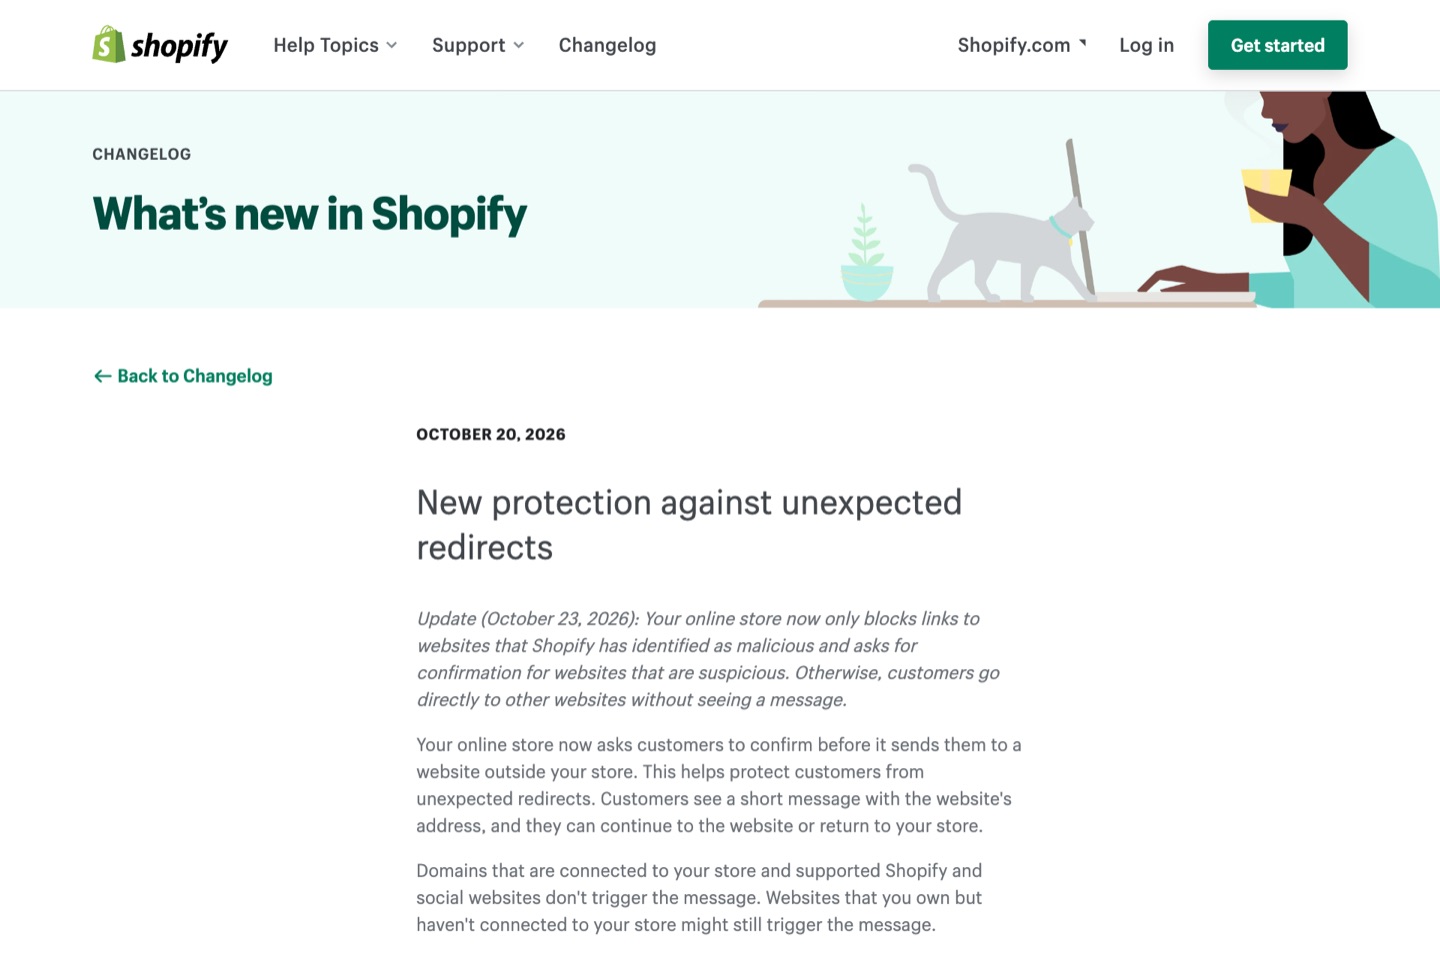 Osservazione reale: la voce del changelog di Shopify, pubblicata il 20 ottobre e aggiornata il 23 ottobre 2026.
- Shopify Functions eseguono logiche personalizzate di sconto, spedizione e pagamento all’interno di una sandbox isolata, soggetta a limiti rigorosi su istruzioni di esecuzione, memoria e dimensione del payload di input. L’accesso alla rete esterna è riservato alle app personalizzate sui piani Enterprise.
4. Checkout e pagamenti: la zona più protetta
Il checkout gestisce i dati di pagamento e le identità dei clienti, per questo è la zona più sorvegliata dell’intera piattaforma:
- checkout.liquid è stato ritirato. Shopify ha dismesso il file di layout legacy per le pagine di ringraziamento e stato dell’ordine nell’agosto 2025 per gli store Plus. I tag script su quelle pagine sono terminati per gli store non Plus il 26 agosto 2026. Ogni modifica al checkout ora passa da Checkout Extensibility.
- I pixel web girano in sandbox. I pixel delle app girano in una sandbox “strict” senza accesso alla pagina. I pixel personalizzati girano in un iframe in sandbox “lax” che non può raggiungere la pagina principale. Il codice di tracciamento non può più leggere i campi della carta.
- 3D Secure si applica automaticamente ai pagamenti con carta nello Spazio economico europeo, per rispettare le regole PSD2.
- Shopify Protect (Stati Uniti, Shopify Payments con Shop Pay) copre il valore dell’ordine e la commissione di chargeback sui chargeback per frode idonei, a condizione che gli ordini siano spediti con tracciamento entro 7 giorni.
- La protezione dai bot al checkout (Plus, Online Store) usa verifiche di sfida come reCAPTCHA o hCaptcha. Shopify la descrive come uno strumento di equità per le uscite limitate, non come un prodotto antifrode.
5. Persone: il bug bounty
Gli strumenti automatici trovano i bug di routine, ma Shopify finanzia anche la ricerca collettiva per individuare vulnerabilità complesse prima che gli attaccanti le sfruttino. La sua pagina pubblica del bug bounty indica un premio massimo di 200.000 dollari e oltre 10,2 milioni di dollari pagati in totale (statistiche aggiornate a novembre 2026).
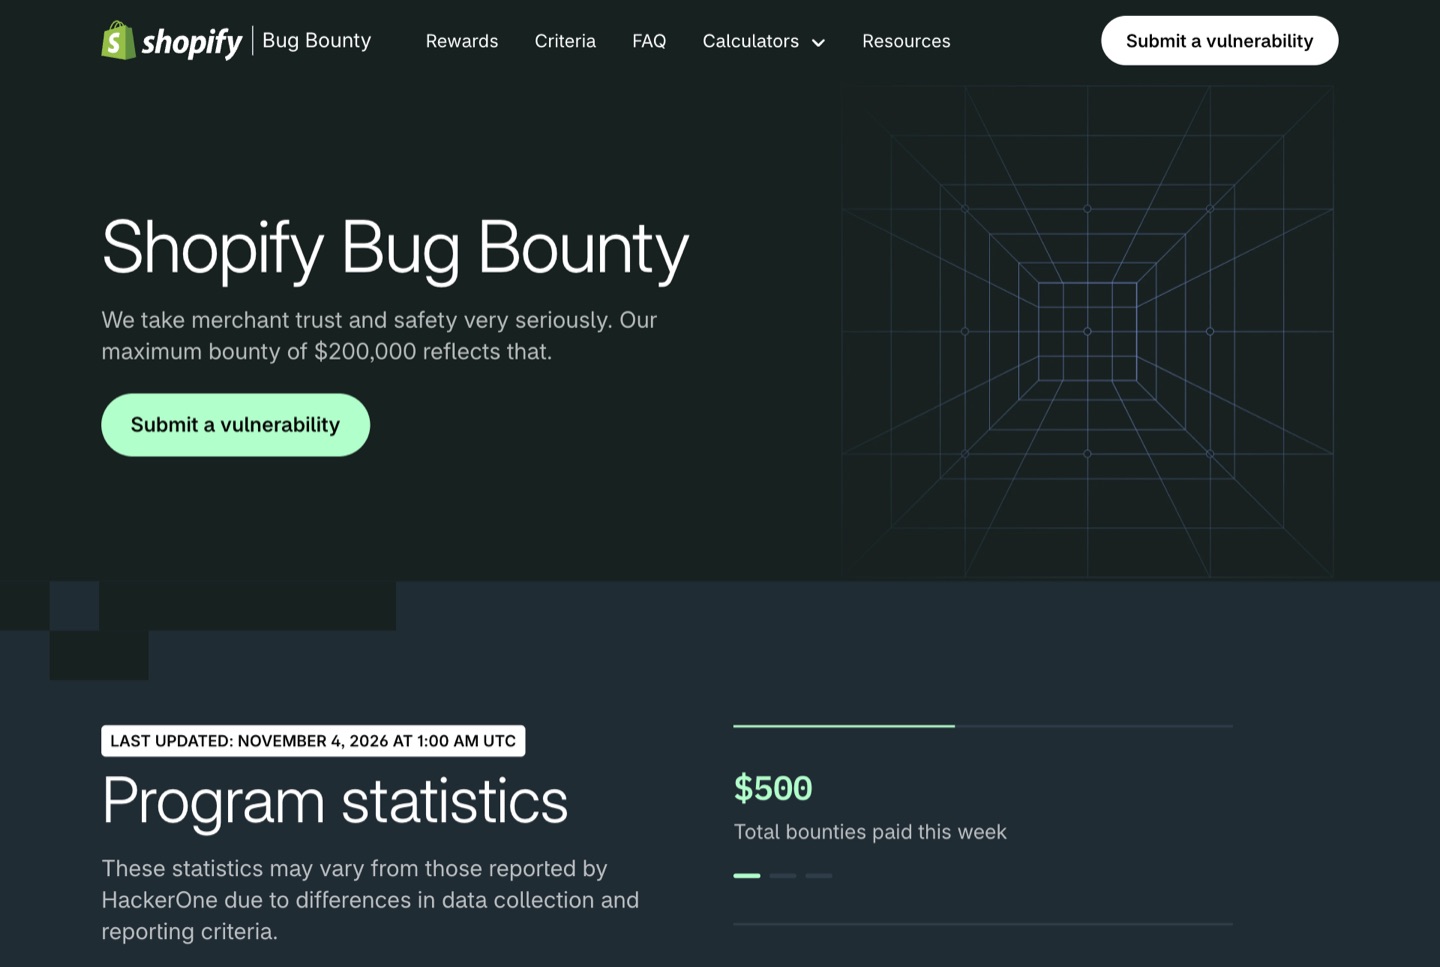 Osservazione reale: la pagina bug bounty di Shopify, acquisita il 4 novembre 2026.
6. Agenti IA: nuove regole in definizione
Il software autonomo sta iniziando a navigare e ad acquistare, e Shopify sta definendo i confini del traffico di acquisto basato su IA. Attraverso gli strumenti agentici nativi e il Universal Commerce Protocol annunciato con Google a gennaio 2026, Shopify sta fissando regole operative chiare. La documentazione di Shopify sugli agenti richiede che gli agenti si identifichino con richieste firmate, e usa livelli di fiducia per decidere i limiti di frequenza e quali azioni un agente può compiere, incluso completare un checkout. Quest’area è nuova e cambierà rapidamente.
7. Compromessi: dove si ferma la protezione di Shopify
Proteggere uno store e-commerce è una responsabilità condivisa: Shopify protegge l’infrastruttura della piattaforma, ma la configurazione dello store resta nelle tue mani.
| Ambito | Se ne occupa Shopify | Resta a tuo carico |
|---|---|---|
| Server, uptime, PCI per il checkout | Sì | — |
| Accessi del personale | Strumenti (2FA, passkey) | Attivarli, rimuovere i vecchi account |
| App | Regole di revisione, ambiti, sandbox | Scegliere i fornitori, rimuovere le app inutilizzate |
| Codice dello storefront | Avviso di reindirizzamento, app embed | Codice personalizzato aggiunto da te o dalle agenzie |
| Token API | Token a breve durata per le app | Token per le tue app personalizzate e per le agenzie |
Una lacuna da conoscere: non abbiamo trovato una pagina ufficiale di Shopify che stabilisca chi è responsabile dei requisiti PCI DSS sugli script delle pagine di pagamento (6.4.3 e 11.6.1) in ogni configurazione. Se ti servono prove di conformità PCI, chiedi direttamente a Shopify e al tuo provider di pagamento invece di dare per scontato che se ne occupino.
8. Checklist
- Richiedi a ogni account del personale di usare una passkey o una chiave di sicurezza fisica.
- Controlla gli ambiti concessi alle app in Impostazioni → App e canali di vendita, e metti in discussione ogni app che chiede più permessi di quanti il suo ruolo richieda.
- Verifica che il tuo store non abbia script di checkout legacy che dipendono da funzioni ritirate.
- Se vendi negli Stati Uniti con Shopify Payments, controlla se Shopify Protect si applica ai tuoi ordini.
- Salva tra i preferiti i post sulla sicurezza del Changelog di Shopify; le protezioni vengono aggiunte mese dopo mese.
Continua con le tecnologie di sicurezza alla base di questi livelli, oppure torna a le minacce che colpiscono i merchant Shopify nel 2026.
Fonti
- Shopify Help, Two-step authentication: https://help.shopify.com/en/manual/your-account/account-security/two-step-authentication
- Shopify, Shopify AI / Sidekick: https://www.shopify.com/ai
- Shopify.dev, Token exchange: https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Protected customer data: https://shopify.dev/docs/apps/launch/protected-customer-data
- Shopify.dev, Privacy law compliance (mandatory webhooks): https://shopify.dev/docs/apps/build/privacy-law-compliance
- Shopify.dev, Set up iframe protection: https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- Shopify Changelog, New protection against unexpected redirects: https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- Shopify.dev, Shopify Functions: https://shopify.dev/docs/api/functions
- Shopify.dev, checkout.liquid: https://shopify.dev/docs/storefronts/themes/architecture/layouts/checkout-liquid
- Shopify Help, Checkout upgrade: https://help.shopify.com/en/manual/checkout-settings/checkout-extensibility/checkout-upgrade
- Shopify.dev, Web pixels: https://shopify.dev/docs/apps/build/marketing-analytics/pixels
- Shopify, Shopify Protect: https://www.shopify.com/protect
- Shopify Help, Bot protection: https://help.shopify.com/manual/checkout-settings/bot-protection
- Shopify, Bug Bounty: https://www.shopify.com/bugbounty
- Shopify.dev, Agents: https://shopify.dev/docs/agents
- Shopify News, AI commerce at scale (UCP): https://www.shopify.com/news/ai-commerce-at-scale