En octobre 2026, des acheteurs de plusieurs boutiques Shopify ont cliqué sur « Paiement », saisi les données de leur carte, et reçu une confirmation de commande tout à fait classique. Rien ne semblait anormal. Pourtant, les données de carte avaient déjà été copiées par une page sosie de l’attaquant.
Les boutiques elles-mêmes n’avaient pas été piratées. Shopify non plus. L’attaquant est entré par les applications que les marchands avaient installées. C’est la nouvelle réalité de la sécurité e-commerce à l’ère de l’IA : le maillon faible n’est presque jamais un simple mot de passe de boutique, mais la longue chaîne d’outils, de prestataires et d’automatisations reliés à votre administration.
Cet article traite des menaces documentées et sourcées. Lorsque personne n’a publié de chiffre, nous le disons.
- L'incident le plus grave de 2026 était une attaque de la chaîne d'approvisionnement. Du code malveillant était stocké dans les systèmes de réglages des éditeurs d'applications et était livré aux boutiques via des applications comme Hulk Product Options, Selleasy et Swym Wishlist Plus.
- L'IA rend les vieilles arnaques moins chères, pas différentes. Le phishing, les fausses boutiques et le test de cartes existaient bien avant 2026 ; l'IA permet simplement aux attaquants d'aller plus vite, avec plus de finition et à plus grande échelle.
- L'actif le plus exposé est souvent un jeton API, pas un mot de passe. Des clés API d'administration collées dans du code, des assistants de code IA et des fichiers de configuration continuent de fuiter.
- Shopify a réagi au niveau de la plateforme. Le 20 octobre 2026, Shopify a ajouté un avertissement avant que les boutiques n'envoient les acheteurs vers un site externe ; le 23 octobre, il a restreint cette mesure au blocage des sites malveillants connus et à la confirmation des sites suspects.
 Illustration conceptuelle : une vitrine Shopify dont le parcours de paiement est discrètement détourné par une application compromise.
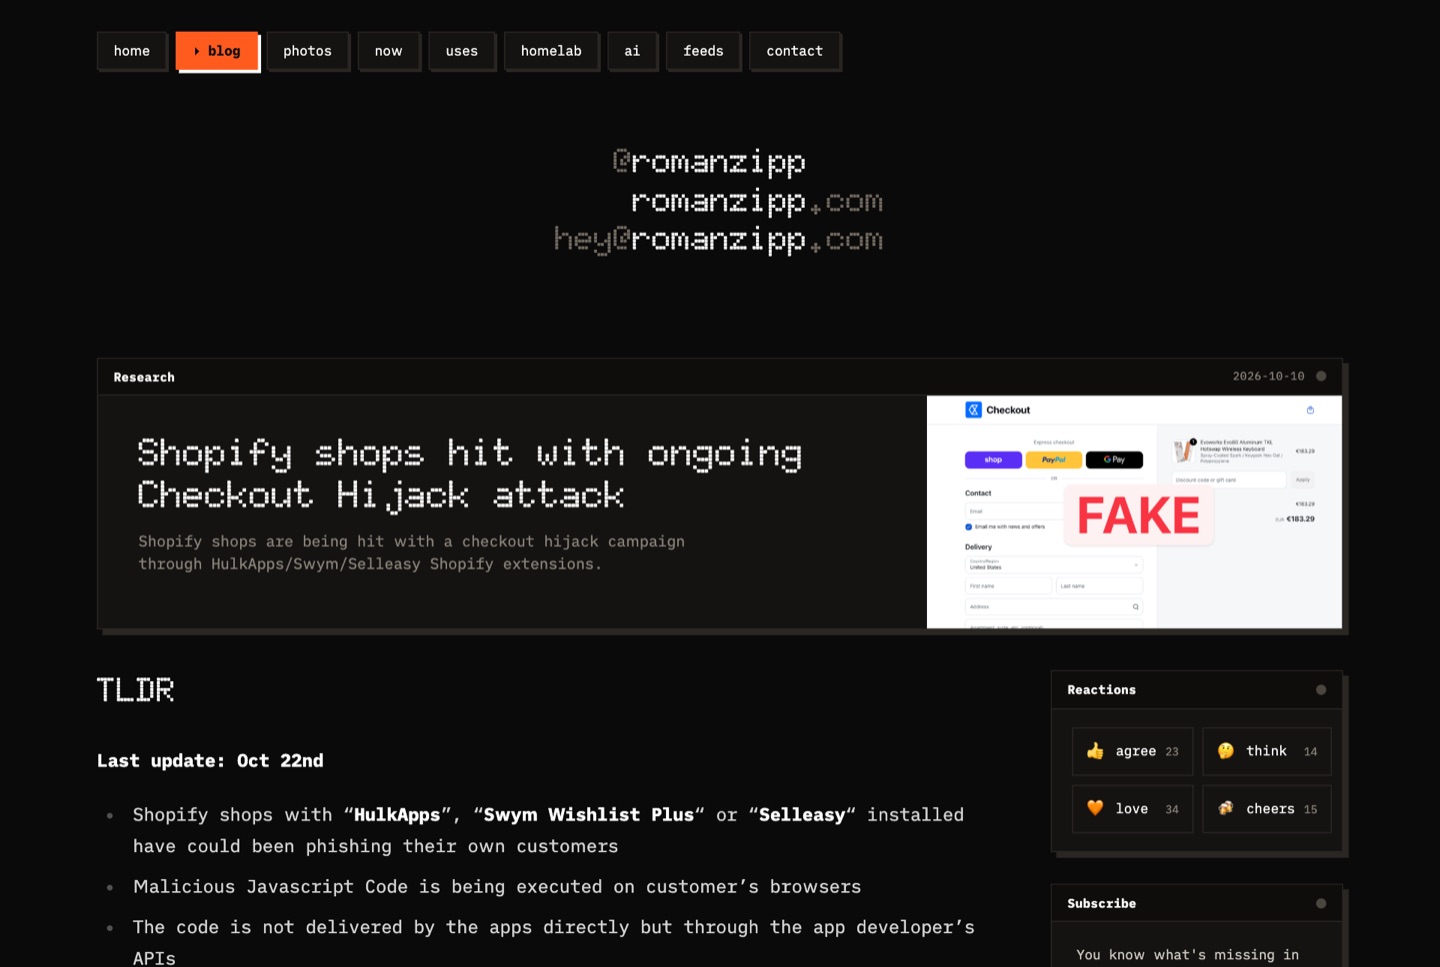 Observation réelle : le rapport public qui a décrit en premier le détournement du checkout (romanzipp.com, 10 octobre 2026).
Fait partie du pôle thématiqueExplorer le pôle Sécurité Shopify →
1. L’attaque par détournement d’applications d’octobre 2026 : ce qui s’est réellement passé
Le 10 octobre 2026, le développeur Roman Zipp a remarqué que le bouton de paiement d’une boutique de claviers l’envoyait vers un domaine inconnu. Il a retracé la redirection directement jusqu’à l’application Hulk Product Options. Le détail inquiétant tenait à la manière dont l’attaque fonctionnait :
- Le fichier JavaScript principal de l’application, hébergé sur
cdn.shopify.com, n’avait pas été modifié. - Ce script propre récupérait les réglages de l’application de la boutique depuis l’API propre à l’éditeur.
- Un champ de réglages stockait du JavaScript « personnalisé ». L’attaquant y avait placé environ 22,7 Ko de code malveillant.
- Ce code interceptait le clic sur le paiement, affichait un faux formulaire de paiement, récupérait les données de carte, puis renvoyait l’acheteur vers le vrai paiement Shopify afin que la transaction aboutisse malgré tout.
Dans les jours qui ont suivi, le développeur de Selleasy a confirmé qu’un attaquant avait accédé à un outil interne et ajouté des scripts dans les réglages de certaines boutiques ; Swym Wishlist Plus a aussi été signalée. Le 16 octobre, les trois fiches étaient indisponibles dans l’App Store. Un marchand australien a expliqué à iTnews que Shopify lui avait demandé de garder sa boutique fermée le temps de l’enquête ; elle a rouvert le 19 octobre.
Personne n’a publié le nombre de boutiques ni d’acheteurs touchés. La déclaration publique de Shopify a insisté sur le fait que les applications doivent respecter ses normes de sécurité et que les marchands gardent le contrôle des applications qu’ils installent.
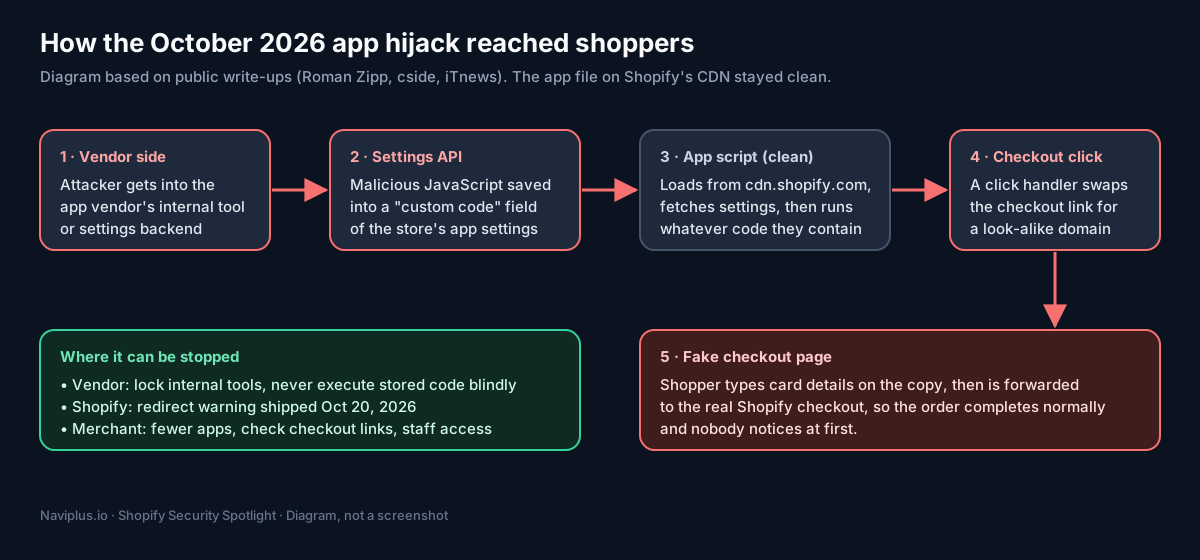 Schéma : l’attaque n’a jamais modifié le thème de la boutique ni le CDN de Shopify. Elle se trouvait dans les données de réglages de l’éditeur.
Pourquoi cela concerne chaque marchand : votre boutique exécute le code de chaque application installée, et beaucoup d’applications chargent leurs réglages dynamiquement depuis leur propre infrastructure, à l’exécution. Si le back-office d’un éditeur est compromis, chaque boutique utilisant cet éditeur peut être touchée d’un coup, sans que le marchand ait modifié une seule ligne de code de thème.
2. Phishing assisté par IA visant les marchands et leurs équipes
Le phishing reste la voie la plus rapide vers l’administration d’une boutique. Ce qui a changé, c’est la qualité. L’éditeur de solutions de sensibilisation Hoxhunt a signalé que la part des e-mails de phishing signalés par les utilisateurs présentant des signes d’assistance par IA a fortement augmenté entre novembre 2025 et janvier 2026 (données de l’éditeur, taille de l’échantillon non communiquée). La génération de langage naturel a remplacé les fautes de grammaire maladroites et les erreurs d’orthographe révélatrices par des messages convaincants et alignés sur la marque.
Les leurres typiques visant les marchands sont les fausses notifications « boutique suspendue » ou « versement bloqué », les fausses demandes d’avis sur une application, et les fausses invitations de partenaires ou de développeurs demandant un accès collaborateur.
La plateforme elle-même a aussi été détournée. En juin 2026, BleepingComputer a signalé de faux reçus usurpant Norton, McAfee, Apple et PayPal, apparus dans l’historique de commandes de l’application Shop des utilisateurs, chacun invitant à appeler un numéro de téléphone. Shopify a indiqué avoir déployé de nouveaux contrôles qui ont nettement réduit cette activité.
Ce qui aide : exigez des passkeys ou des clés de sécurité pour chaque compte de l’équipe, et instaurez une règle stricte : personne n’approuve un accès collaborateur ou applicatif depuis un lien reçu par e-mail.
3. Des vitrines clonées à partir de votre catalogue
Vos photos et descriptions de produits sont publiques, et les outils d’IA permettent de reconstruire facilement une boutique crédible autour d’elles. Sansec a documenté un réseau appelé GorgonAgora : au 3 juin 2026, 5 714 fausses vitrines confirmées copiaient les catalogues récupérés sur de vraies boutiques Shopify de marques comme Starbucks, Lego et Nike. Les fausses boutiques tournaient sur Medusa.js, et non sur Shopify, affichaient un faux formulaire de carte Stripe, et relayaient l’étape 3D Secure pour que l’achat paraisse légitime.
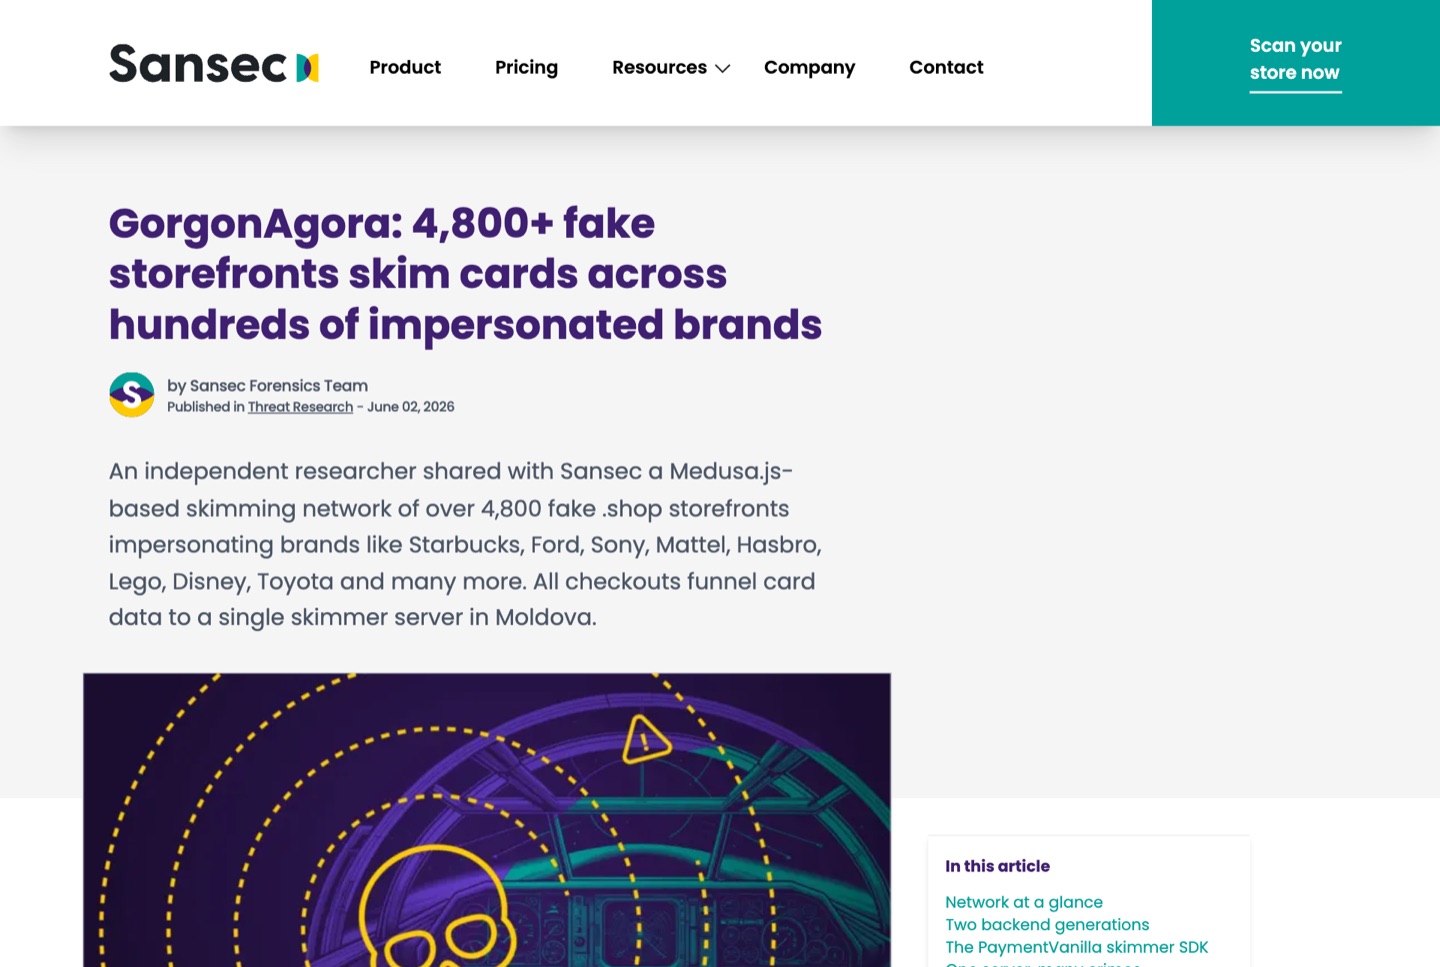 Observation réelle : le rapport de Sansec sur de fausses boutiques qui clonent des catalogues Shopify récupérés (juin 2026).
Le préjudice touche directement la vraie marque : des rétrofacturations que vous n’avez pas provoquées, des tickets de support pour des commandes que vous n’avez jamais expédiées, et des clients qui perdent confiance dans votre entreprise.
4. Les robots, désormais y compris les agents IA
Le Bad Bot Report 2026 d’Imperva (Thales) indique que les robots représentaient plus de la moitié de tout le trafic web en 2025, et il suit désormais les agents IA comme une catégorie à part. Pour une boutique Shopify, cette activité automatisée apparaît généralement sous la forme suivante :
- Test de cartes : des robots essaient des numéros de cartes volés avec de petites commandes.
- Accaparement de stock pendant les ventes flash limitées.
- Aspiration de catalogue, qui alimente les fausses boutiques décrites plus haut.
Une partie de ce trafic est légitime : les assistants d’achat IA qui naviguent et achètent pour le compte d’un client font partie des plans de commerce agentique de Shopify. Le vrai défi de 2026 consiste à distinguer un agent utile d’un robot abusif.
5. Jetons exposés et outils de code IA
Beaucoup de boutiques s’appuient sur des applications sur mesure, des intégrations privées ou des agences externes disposant de jetons Admin API. Le rapport State of Secrets Sprawl 2026 de GitGuardian a recensé 28,65 millions de nouveaux secrets codés en dur dans les commits publics de GitHub en 2025, soit une hausse de 34 %, et a trouvé 24 008 secrets dans les fichiers de configuration MCP utilisés pour relier les assistants IA à des outils.
La leçon pour les marchands est simple : le jeton Admin API d’une boutique est aussi puissant qu’un accès de membre de l’équipe, et il est plus facile à fuiter. Il finit dans un dépôt, un document partagé ou une conversation avec une IA.
6. Ce que disent les chiffres de l’ampleur du phénomène
Le Centre de plaintes pour criminalité sur Internet du FBI (IC3) a signalé environ 20,9 milliards de dollars de pertes pour plus d’un million de plaintes en 2025. Plus de 22 000 plaintes mentionnaient l’IA, pour environ 893 millions de dollars de pertes. L’IC3 a averti que les contenus générés par IA sont de plus en plus difficiles à détecter. Ces chiffres ne concernent pas spécifiquement Shopify, mais ils montrent la tendance.
7. Compromis : ce qu’il ne faut pas surréagir
- Ne désinstallez pas toutes les applications. Les applications ne sont pas l’ennemi ; les applications non maintenues et disposant de droits excessifs le sont.
- Ne bloquez pas tous les robots. Les moteurs de recherche et les agents d’achat IA légitimes doivent pouvoir accéder à votre catalogue.
- Ne vous fiez pas à un seul outil. Aucun scanner unique n’aurait détecté l’attaque d’octobre, car le code malveillant était livré comme des données par un éditeur de confiance.
8. Une liste de contrôle en 5 étapes pour cette semaine
- Listez vos applications dans Paramètres → Applications et canaux de vente. Supprimez celles que vous n’utilisez pas, et vérifiez toute application que vous ne reconnaissez pas.
- Ouvrez votre boutique dans une fenêtre privée et passez jusqu’au paiement. La barre d’adresse doit rester sur votre domaine ou sur le paiement Shopify.
- Activez les passkeys ou les clés de sécurité pour chaque compte de l’équipe, et retirez les membres et collaborateurs qui n’ont plus besoin d’accès.
- Renouvelez tout jeton Admin API qui a déjà été collé dans du code, un document ou une conversation IA.
- Surveillez le nouvel avertissement de redirection de Shopify lorsque vous testez votre propre boutique. S’il apparaît sur un lien que vous n’avez pas créé, enquêtez.
Dans la suite de cette série : ce que Shopify a lui-même mis en place pour protéger les boutiques, les technologies de sécurité qu’il vaut la peine de comprendre, et la façon dont Navi+ est conçu pour limiter les risques.
Sources
- Roman Zipp, Shopify shops hit with ongoing Checkout Hijack attack (10 oct. 2026, mis à jour le 22 oct.) : https://romanzipp.com/blog/shopify-hit-with-phishing-attack
- cside, HulkApps Shopify checkout hijack : https://cside.com/blog/hulkapps-shopify-checkout-hijack
- iTnews, Shopify tells Australian store to stay shut after hijacked extensions divert shoppers (16 oct. 2026) : https://www.itnews.com.au/news/shopify-tells-australian-store-to-stay-shut-after-hijacked-extensions-divert-shoppers-629693
- Shopify Changelog, New protection against unexpected redirects (20 oct. 2026) : https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- BleepingComputer, Order tracking app Shop abused to push callback phishing attacks (25 juin 2026) : https://www.bleepingcomputer.com/news/security/order-tracking-app-shop-abused-to-push-callback-phishing-attacks/
- Sansec, GorgonAgora fake storefront skimming network (juin 2026) : https://sansec.io/research/gorgonagora-fake-storefront-skimming-network
- Imperva, Bad Bot Report 2026 : https://www.imperva.com/blog/bad-bot-report-2026-bots-agentic-age/
- Hoxhunt, Phishing trends report : https://hoxhunt.com/guide/phishing-trends-report
- GitGuardian, State of Secrets Sprawl 2026 : https://dev.to/gitguardian/the-state-of-secrets-sprawl-2026-ai-service-leaks-surge-81-and-29m-secrets-hit-public-github-2bgj
- CyberScoop, FBI IC3 annual cybercrime report (avr. 2026) : https://cyberscoop.com/fbi-internet-crime-complaint-center-annual-cybercrime-report/