Você não precisa ser engenheiro para manter uma loja segura. Mas alguns mecanismos técnicos agora decidem se um ataque tem sucesso ou fracassa. Você os vê em avaliações de apps, questionários de segurança e nos anúncios da própria Shopify. Entender como funcionam ajuda a fazer perguntas bem mais precisas aos fornecedores de apps.
Cada tecnologia abaixo é explicada em linguagem simples: o que faz, o que impede e onde para.
- Passkeys eliminam a senha do ataque mais comum, o phishing.
- Sandboxes são o motivo pelo qual pixels de rastreamento e Shopify Functions não conseguem ler o seu checkout.
- SRI e CSP protegem contra arquivos adulterados, mas não contra código entregue como "configurações" por um fornecedor confiável, o método usado no sequestro de outubro de 2026.
- Nenhuma tecnologia isolada é suficiente. A proteção real vem de camadas somadas a menos apps, escolhidos com mais cuidado.
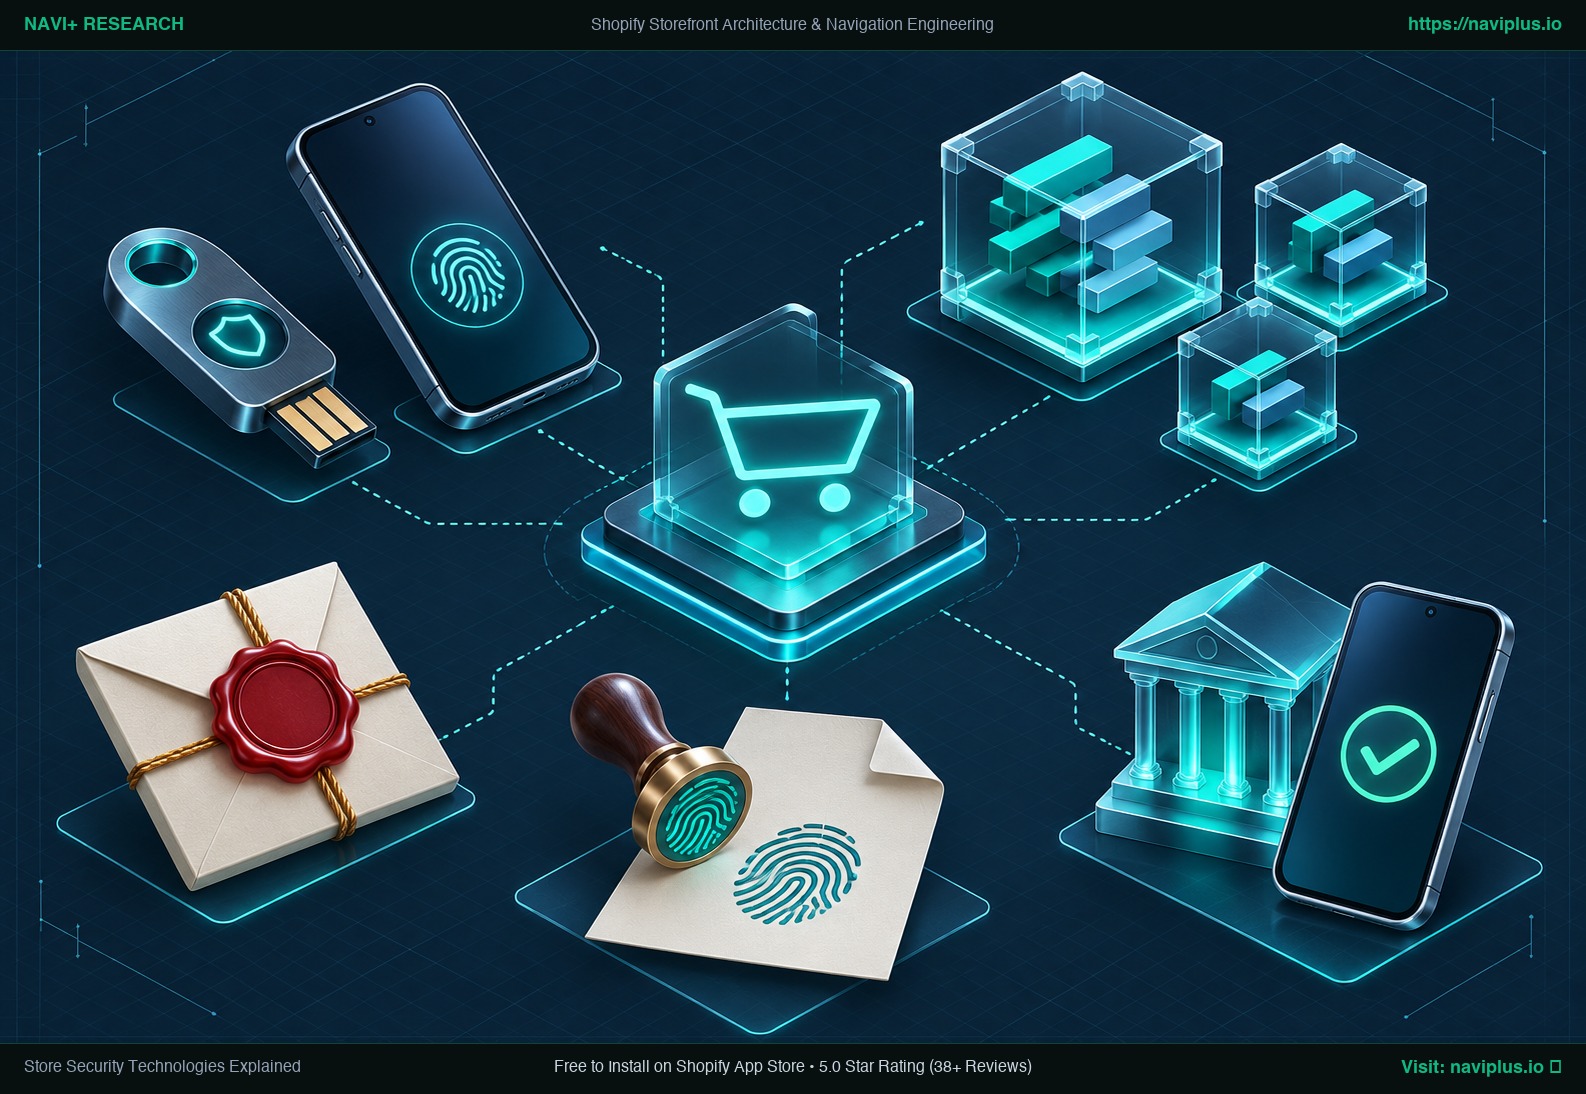 Ilustração conceitual: passkeys, sandboxes e tokens assinados protegendo uma loja online moderna.
Parte do Hub temáticoExplore o Spotlight Hub de Segurança Shopify →
1. Passkeys e chaves de segurança (WebAuthn)
O que faz: você faz login com o seu dispositivo (impressão digital, reconhecimento facial ou PIN) ou com uma chave física, em vez de uma senha. A chave privada nunca sai do seu dispositivo.
O que impede: phishing. Uma passkey está criptograficamente vinculada ao endereço verdadeiro do site, então uma página falsa de “login Shopify” não consegue usá-la, mesmo que a cópia seja idêntica. Isso importa ainda mais hoje, já que ferramentas de IA escrevem e-mails de phishing muito convincentes.
Onde para: um notebook roubado e já desbloqueado, ou um atacante que você mesmo convidou como colaborador.
Na Shopify: disponível para a autenticação em duas etapas da equipe e para clientes do Shop Pay.
2. Tokens assinados e de curta duração (OAuth e token exchange)
O que faz: em vez de depender de uma senha permanente, um app recebe um token criptográfico assinado pela Shopify que comprova para qual loja está agindo. Tokens de curta duração expiram rapidamente e precisam ser renovados com frequência.
O que impede: requisições reproduzidas ou forjadas, e danos de longo prazo se um token vazar.
Onde para: tokens de longa duração que você cria para apps personalizados ou agências. Você ainda precisa tratá-los como uma chave-mestra.
3. Escopos de privilégio mínimo
O que faz: cada app declara explicitamente o que pode ler ou gravar: produtos, pedidos, clientes ou temas.
O que impede: um app (ou um atacante que controle o app) alcançando além do papel previsto. Um app de menu não tem motivo para ler pedidos de clientes; um app de avaliações não tem motivo para editar o seu tema.
Onde para: os escopos limitam o acesso à API do backend. Eles não limitam o que o script de um app faz no navegador do comprador depois que ele carrega na página.
4. Sandboxes
O que faz: executa código em um ambiente isolado, sem acesso ao restante da página ou ao sistema subjacente.
- Pixels da web: pixels de apps rodam em uma sandbox strict (um web worker sem acesso à página); pixels personalizados rodam em um iframe em sandbox que não consegue alcançar a página principal.
- Shopify Functions: módulos WebAssembly com limites rígidos de instruções, memória e entrada; sem acesso à rede, exceto para apps personalizados nos planos Enterprise.
O que impede: um script de rastreamento lendo os campos do cartão de crédito, ou uma função de desconto chamando um servidor externo.
Onde para: scripts normais da vitrine, incluindo a maioria dos app embeds, não ficam em sandbox. Eles rodam com acesso total à página.
5. Content Security Policy (CSP)
O que faz: um header HTTP que informa ao navegador de quais domínios uma página pode carregar scripts, a quais pode se conectar ou por quais pode ser incorporada.
O que impede: scripts carregados de domínios desconhecidos e ataques de clickjacking (a Shopify exige que os apps definam frame-ancestors nas páginas de admin).
Onde para: uma loja com muitos apps precisa de uma lista de permissões extensa, e código malicioso rodando a partir de um domínio aprovado continua sendo permitido. A CSP fica mais forte em páginas pequenas e rigorosamente controladas, como o checkout.
6. Subresource Integrity (SRI)
O que faz: você anexa um hash criptográfico (uma impressão digital) a uma tag de script; o navegador bloqueia o arquivo se o conteúdo tiver mudado.
O que impede: um arquivo adulterado hospedado em uma CDN.
Onde para: arquivos que mudam legitimamente com frequência, e código que chega como dado. No sequestro de outubro de 2026, o arquivo do app na CDN da Shopify estava limpo. O código malicioso veio da API de configurações do fornecedor. A SRI não teria ajudado. A documentação da MDN registra esses limites.
7. PCI DSS 4.0: regras para scripts em páginas de pagamento
O que é: o padrão de segurança do setor de cartões de pagamento. Dois requisitos mais novos têm como alvo específico o “e-skimming” (roubo de dados de pagamento por scripts):
- 6.4.3: manter um inventário de cada script nas páginas de pagamento, e justificar e verificar cada um.
- 11.6.1: detectar alterações não autorizadas nas páginas de pagamento e em seus headers de segurança.
O PCI Security Standards Council publicou orientações sobre essas regras em 2025. Na Shopify, as páginas de checkout são controladas pela própria Shopify, e esse é um dos principais motivos pelos quais o checkout.liquid e as tags de script do checkout foram desativados. Não encontramos nenhuma página oficial da Shopify que atribua esses dois requisitos a todas as configurações, então confirme com a Shopify e com o seu provedor de pagamento se precisar de evidências de conformidade.
8. 3D Secure (3DS2)
O que faz: o banco do comprador confirma o pagamento, geralmente dentro do aplicativo do banco no celular.
O que impede: muitos usos de números de cartão roubados. É aplicado a pagamentos com cartão no Espaço Econômico Europeu.
Onde para: criminosos podem repassar a etapa de verificação 3DS por meio de uma loja falsa, como a Sansec documentou na rede GorgonAgora. O comprador aprova um pagamento que acredita ser genuíno.
9. Desafios anti-bot
O que faz: um teste como reCAPTCHA ou hCaptcha, rápido para compradores reais e custoso para bots automatizados.
O que impede: checkouts automatizados durante lançamentos de estoque limitado, ataques de card testing e certas formas de raspagem.
Onde para: testes para bots adicionam fricção ao checkout, e agentes de compra com IA complicam o quadro: alguns visitantes automatizados hoje são clientes genuínos usando assistentes de IA. A documentação de agentes da Shopify usa requisições assinadas e níveis de confiança para distingui-los.
10. Trade-offs e uma regra simples
| Tecnologia | Protege contra | Não protege contra |
|---|---|---|
| Passkeys | Phishing de logins da equipe | Colaboradores mal-intencionados convidados |
| Tokens assinados | Requisições forjadas ou reproduzidas | Tokens de longa duração vazados |
| Escopos | Apps indo além via API | Comportamento de scripts no navegador |
| Sandboxes | Pixels/Functions lendo o checkout | Scripts normais da vitrine |
| CSP | Scripts de domínios desconhecidos | Código malicioso de domínios permitidos |
| SRI | Arquivos estáticos adulterados | Código entregue como dados de configuração |
| 3DS | Uso simples de cartões roubados | Aprovação repassada em lojas falsas |
A regra simples: cada app que você instala adiciona código que você não controla. Prefira apps com escopos restritos, sem acesso ao checkout e com uma explicação clara do que roda na sua vitrine.
11. Perguntas para fazer a qualquer fornecedor de app
- Quais escopos vocês solicitam, e por que cada um?
- Seu app executa código na minha vitrine ou no checkout? De onde ele é carregado?
- Os campos de configuração do seu app podem conter JavaScript ou HTML, e quem pode editá-los?
- Como vocês protegem o admin de vocês e as ferramentas internas (2FA, registros de acesso)?
- O que acontece com meus dados e com a minha vitrine quando eu desinstalo?
Veja como a Navi+ responde a essas perguntas, ou leia o que a Shopify já faz por você.
Fontes
- Shopify Help, Two-step authentication: https://help.shopify.com/en/manual/your-account/account-security/two-step-authentication
- Shopify.dev, Token exchange: https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Web pixels: https://shopify.dev/docs/apps/build/marketing-analytics/pixels
- Shopify.dev, Shopify Functions: https://shopify.dev/docs/api/functions
- Shopify.dev, Set up iframe protection: https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- MDN, Subresource Integrity: https://developer.mozilla.org/en-US/docs/Web/Security/Subresource_Integrity
- PCI Security Standards Council, Payment Page Security and Preventing E-Skimming: https://blog.pcisecuritystandards.org/new-information-supplement-payment-page-security-and-preventing-e-skimming
- Sansec, GorgonAgora: https://sansec.io/research/gorgonagora-fake-storefront-skimming-network
- cside, HulkApps Shopify checkout hijack: https://cside.com/blog/hulkapps-shopify-checkout-hijack
- Shopify.dev, Agents: https://shopify.dev/docs/agents