Depois do sequestro de apps de outubro de 2026, os lojistas fizeram, com razão, uma pergunta difícil sobre cada app do seu stack: se este fornecedor fosse atacado, o que poderia chegar aos meus clientes?
É a pergunta certa. Aqui está a resposta direta para a Navi+, com base em como o app é realmente construído e configurado, incluindo os limites honestos que nenhum app pode eliminar com uma promessa.
- Permissões somente leitura. A Navi+ pede à Shopify apenas quatro escopos de leitura: temas, produtos, navegação da loja online e conteúdo. Nenhum pedido, nenhum cliente, nenhuma escrita em temas.
- Nenhum acesso ao checkout. A Navi+ não tem extensão de checkout nem pixel da web. Ela nunca roda nas páginas de checkout.
- Nenhuma edição de tema. O menu da vitrine é carregado por um bloco app embed da Shopify, sem editar arquivos do tema nem usar ScriptTag.
- Os compradores nunca falam com os nossos servidores. Os menus são publicados como arquivos estáticos em uma CDN.
 Ilustração conceitual: uma camada de navegação que lê a loja, mas nunca chega ao checkout nem aos dados dos clientes.
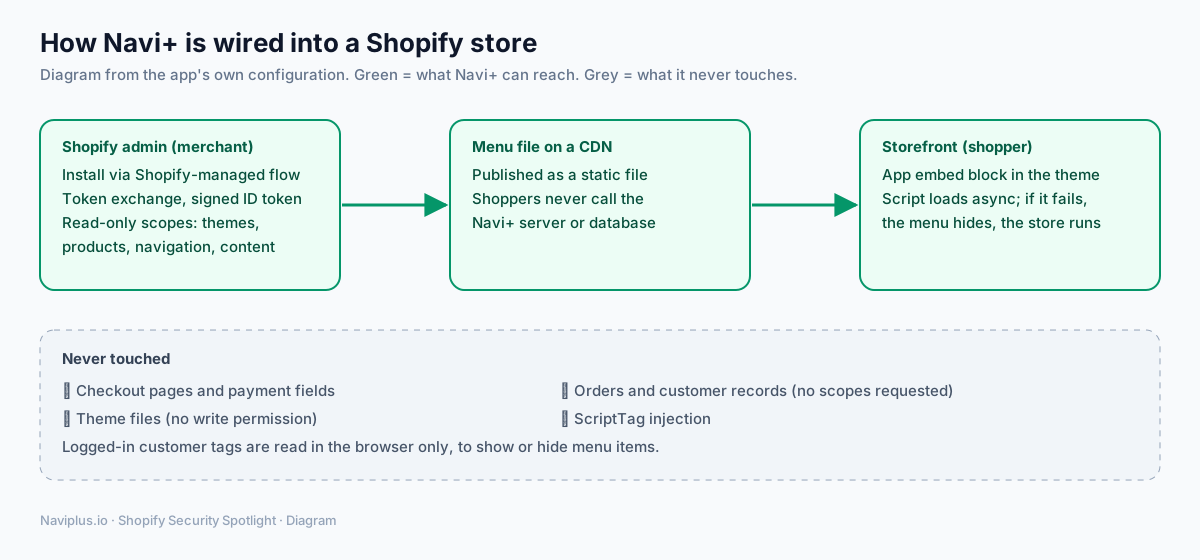 Diagrama: o que a Navi+ pode alcançar (verde) e o que ela nunca toca (cinza).
Parte do Hub temáticoExplore o Spotlight Hub de Segurança Shopify →
1. Permissões: apenas o que um menu precisa
Um app de navegação precisa conhecer o layout do seu tema, seus produtos, seus menus e suas páginas. É tudo o que a Navi+ solicita à Shopify:
read_themesread_productsread_online_store_navigationread_content
Não existe write_themes, não existe write_script_tags e não há nenhum escopo para pedidos ou clientes. Mesmo que um atacante comprometesse o acesso do app à Shopify, essas permissões não permitiriam editar os arquivos do seu tema nem ler o histórico de pedidos.
2. Instalação e sessões do admin: assinadas pela Shopify
A Navi+ lida com a autenticação por meio da instalação gerenciada pela Shopify e do token exchange. Quando você abre a Navi+ dentro do admin da Shopify, a Shopify fornece um token de ID assinado. Antes de trocá-lo por um token de acesso, a Navi+ verifica quatro condições:
- A assinatura criptográfica é válida.
- O token foi emitido para a Navi+.
- Ele pertence à sua loja
myshopify.comespecífica. - Ele não expirou.
O token de acesso resultante é um token offline com validade, nunca uma chave permanente.
Para evitar clickjacking, a página admin da Navi+ também instrui os navegadores a renderizá-la apenas dentro do admin da sua loja e do domínio admin da Shopify.
Sempre que a Shopify envia eventos em segundo plano para a Navi+ (como webhooks de desinstalação), o app verifica a assinatura da Shopify e rejeita qualquer payload que não corresponda.
3. Vitrine: um app embed, não cirurgia no tema
Na sua vitrine, a Navi+ funciona inteiramente como uma extensão de tema (um bloco app embed). Você a liga ou desliga com uma chave simples no editor de temas da Shopify. Como a Navi+ nunca escreve nos arquivos do seu tema, nosso código não bloqueia as atualizações do tema, e não sobra código residual para remover de theme.liquid caso você desinstale o app.
4. Arquivos de menu estáticos: nenhuma chamada ao vivo dos compradores
Quando você publica um menu, a Navi+ o compila em um arquivo estático em uma CDN. O script da vitrine carrega de forma assíncrona e lê esse arquivo. Os navegadores dos compradores nunca chamam o servidor de aplicação ou o banco de dados da Navi+. Isso traz duas vantagens distintas:
- Desempenho e resiliência. Se nossos servidores de aplicação ficarem lentos ou fora do ar, seus menus publicados continuam funcionando.
- Contenção de falhas. O script da vitrine é encapsulado com segurança. Se ele falhar, o menu não aparece, o erro é registrado, e sua loja, carrinho e checkout continuam funcionando. Uma CDN de backup é tentada caso a principal falhe.
5. Dados dos compradores: mantidos no navegador
A Navi+ não toca no checkout e lê apenas a contagem de itens do carrinho para o indicador do carrinho. Quando um cliente faz login, o menu pode verificar as tags do cliente ou a empresa B2B dele para exibir ou ocultar itens específicos, como um link de atacado. Essa verificação acontece no navegador do comprador; não encontramos nenhum caminho que envie esses detalhes para a Navi+.
Dois detalhes operacionais para as suas análises de privacidade:
- A Navi+ inclui analytics opcionais de uso da vitrine (Google Analytics), que os lojistas podem desativar.
- Uma pequena amostra de desempenho (cerca de 5% das visualizações de página da Shopify) registra os tempos de carregamento com um nome de loja em hash; não armazena endereço IP, user agent nem URL da página.
6. Os limites honestos
Nenhum fornecedor de app pode prometer “inviolável”. Aqui está o que um lojista cuidadoso deveria saber especificamente sobre a Navi+:
- Os menus podem conter HTML personalizado. A Navi+ permite que os lojistas adicionem blocos de HTML personalizado e links aos menus. Essa flexibilidade é poderosa, mas também significa que quem puder editar os seus menus da Navi+ pode mudar o que aparece na sua vitrine. Limite as permissões da equipe da Shopify de acordo.
- Os arquivos de menu são servidos pelo fornecedor. Assim como os apps do incidente de outubro, a Navi+ entrega configurações a partir da sua própria infraestrutura. Nossas proteções são os escopos somente leitura, a ausência de acesso ao checkout e a publicação de arquivos estáticos em vez de executar código de configurações ao vivo. Elas reduzem o risco; não o zeram.
- Estamos melhorando. O trabalho de segurança no app é contínuo, e atualizaremos esta página quando algo mudar.
7. Como verificar qualquer app de menu por conta própria (inclusive a Navi+)
- Abra Configurações → Apps e canais de vendas, escolha o app e leia a lista de acessos dele.
- No editor de temas, veja em App embeds quais apps rodam na sua vitrine.
- Abra sua loja em uma janela privada, abra as ferramentas de desenvolvedor do navegador e verifique quais domínios carregam scripts.
- Clique em cada link de menu que leva ao checkout ou ao carrinho e confirme que você continua no seu próprio domínio.
- Remova os apps de menu que você não usa mais; desativar o embed interrompe o código deles imediatamente.
Para o quadro completo, leia as ameaças que atingem lojistas Shopify em 2026, o que a Shopify já faz para proteger as lojas e as tecnologias de segurança que vale entender.
Fontes
- Configuração do app Navi+ (escopos, app embed, loader da vitrine), revisada em 4 de novembro de 2026.
- Shopify.dev, Token exchange: https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Set up iframe protection: https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- Shopify.dev, Privacy law compliance (webhooks): https://shopify.dev/docs/apps/build/privacy-law-compliance
- Roman Zipp, Shopify shops hit with ongoing Checkout Hijack attack: https://romanzipp.com/blog/shopify-hit-with-phishing-attack