Non serve essere un ingegnere per gestire uno store sicuro. Ma alcuni meccanismi tecnici decidono oggi se un attacco riesce o fallisce. Li vedi nelle recensioni delle app, nei questionari di sicurezza e negli annunci della stessa Shopify. Capire come funzionano ti aiuta a fare ai fornitori di app domande molto più precise.
Ogni tecnologia qui sotto è spiegata in parole semplici: cosa fa, cosa blocca e dove si ferma.
- Le passkey eliminano la password dall'attacco più comune, il phishing.
- Le sandbox sono il motivo per cui i pixel di tracciamento e le Shopify Functions non possono leggere il tuo checkout.
- SRI e CSP proteggono da file manomessi, ma non dal codice consegnato come "impostazioni" da un fornitore fidato, il metodo usato nel dirottamento dell'ottobre 2026.
- Nessuna tecnologia da sola basta. La protezione reale viene da più livelli e da meno app, scelte meglio.
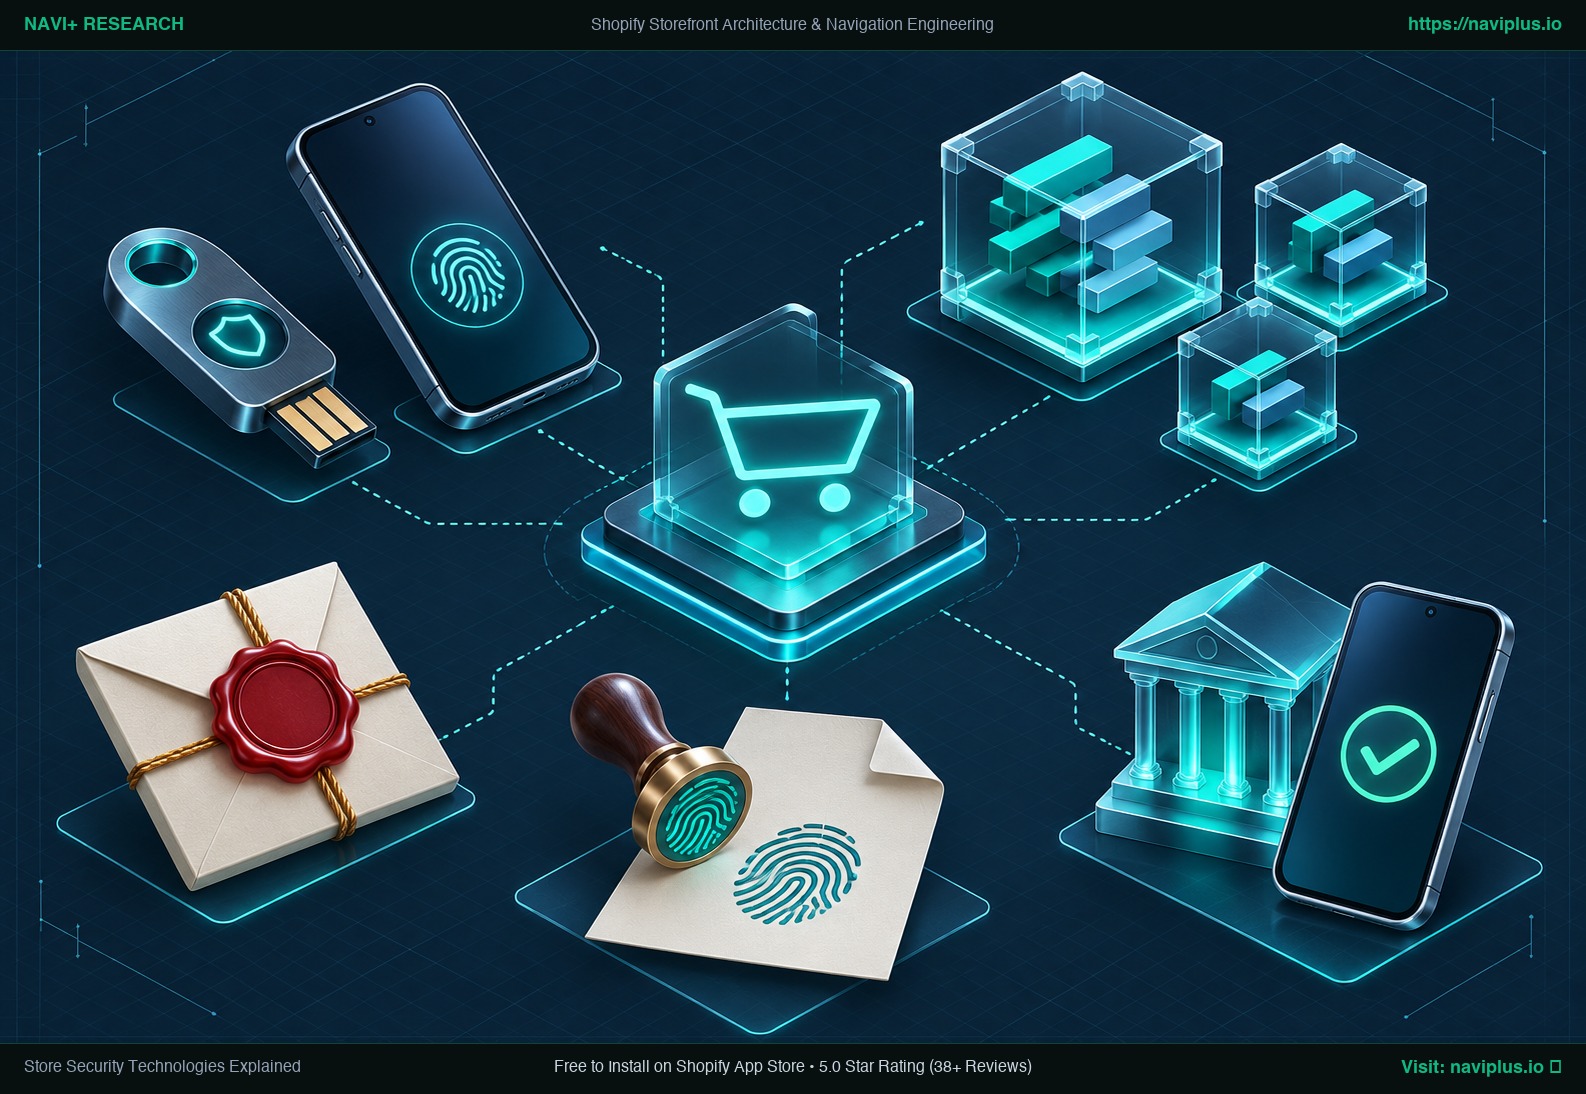 Illustrazione concettuale: passkey, sandbox e token firmati a protezione di uno store online moderno.
Fa parte dell'Hub tematicoEsplora lo Spotlight Hub sulla Sicurezza Shopify →
1. Passkey e chiavi di sicurezza (WebAuthn)
Cosa fa: accedi con il tuo dispositivo (impronta, riconoscimento facciale o PIN) oppure con una chiave hardware fisica, invece di una password. La chiave privata non lascia mai il tuo dispositivo.
Cosa blocca: il phishing. Una passkey è legata crittograficamente all’indirizzo autentico del sito, quindi una falsa pagina di “login Shopify” non può usarla, anche se la copia sembra identica. Questo conta ancora di più oggi, perché gli strumenti IA scrivono email di phishing molto convincenti.
Dove si ferma: un portatile rubato e già sbloccato, oppure un attaccante che inviti tu stesso come collaboratore.
Su Shopify: supportate per l’autenticazione in due passaggi del personale e per i clienti Shop Pay.
2. Token firmati e a breve durata (OAuth e token exchange)
Cosa fa: invece di affidarsi a una password permanente, un’app riceve un token crittografico firmato da Shopify che dimostra per quale store agisce. I token a breve durata scadono rapidamente e vanno rinnovati di continuo.
Cosa blocca: richieste riprodotte o falsificate, e danni a lungo termine se un token trapela.
Dove si ferma: i token a lunga durata che crei per app personalizzate o agenzie. Vanno comunque trattati come una chiave master.
3. Ambiti con privilegi minimi (least privilege)
Cosa fa: ogni app dichiara esplicitamente cosa può leggere o scrivere: prodotti, ordini, clienti o temi.
Cosa blocca: un’app (o un attaccante che la controlla) che va oltre il suo ruolo previsto. Un’app di menu non ha motivo di leggere gli ordini dei clienti; un’app di recensioni non ha motivo di modificare il tuo tema.
Dove si ferma: gli ambiti limitano l’accesso alle API del backend. Non limitano ciò che lo script di un’app fa nel browser dell’acquirente una volta caricato sulla pagina.
4. Sandbox
Cosa fa: esegue il codice in un ambiente isolato, senza accesso al resto della pagina o al sistema sottostante.
- Pixel web: i pixel delle app girano in una sandbox strict (un web worker senza accesso alla pagina); i pixel personalizzati girano in un iframe in sandbox che non può raggiungere la pagina principale.
- Shopify Functions: moduli WebAssembly con limiti rigidi di istruzioni, memoria e input; nessun accesso alla rete, tranne per le app personalizzate sui piani Enterprise.
Cosa blocca: uno script di tracciamento che legge i campi della carta di credito, o una funzione di sconto che chiama un server esterno.
Dove si ferma: gli script normali dello storefront, inclusi la maggior parte degli app embed, non sono in sandbox. Girano con accesso completo alla pagina.
5. Content Security Policy (CSP)
Cosa fa: un header HTTP che dice al browser da quali domini una pagina può caricare script, a quali può connettersi o da quali può essere incorporata.
Cosa blocca: script caricati da domini sconosciuti e attacchi di clickjacking (Shopify richiede che le app impostino frame-ancestors sulle loro pagine admin).
Dove si ferma: uno store con molte app ha bisogno di una lista consentita molto estesa, e il codice malevolo che gira da un dominio approvato è comunque permesso. La CSP resta più forte su pagine piccole e strettamente controllate, come il checkout.
6. Subresource Integrity (SRI)
Cosa fa: aggiungi un hash crittografico (un’impronta) a un tag script; il browser blocca il file se il suo contenuto è cambiato.
Cosa blocca: un file manomesso ospitato su una CDN.
Dove si ferma: i file che cambiano legittimamente di frequente, e il codice che arriva come dato. Nel dirottamento dell’ottobre 2026, il file dell’app sulla CDN di Shopify era pulito. Il codice malevolo arrivava dall’API delle impostazioni del fornitore. La SRI non sarebbe servita. La documentazione di MDN nota questi limiti.
7. PCI DSS 4.0: regole per gli script sulle pagine di pagamento
Cos’è: lo standard di sicurezza del settore delle carte di pagamento. Due requisiti più recenti puntano specificamente allo “e-skimming” (il furto di dati di pagamento tramite script):
- 6.4.3: tieni un inventario di ogni script sulle pagine di pagamento, e giustifica e verifica ciascuno.
- 11.6.1: rileva le modifiche non autorizzate alle pagine di pagamento e ai loro header di sicurezza.
Il PCI Security Standards Council ha pubblicato nel 2025 una guida su queste regole. Su Shopify, le pagine di checkout sono controllate da Shopify, ed è uno dei motivi principali per cui checkout.liquid e i tag script del checkout sono stati ritirati. Non abbiamo trovato una pagina ufficiale di Shopify che assegni questi due requisiti in ogni configurazione, quindi confermali con Shopify e con il tuo provider di pagamento se ti servono prove di conformità.
8. 3D Secure (3DS2)
Cosa fa: la banca dell’acquirente conferma il pagamento, di solito dentro l’app di home banking sul telefono.
Cosa blocca: molti usi di numeri di carta rubati. Viene applicato ai pagamenti con carta nello Spazio economico europeo.
Dove si ferma: i criminali possono far transitare il passaggio di verifica 3DS attraverso uno store falso, come Sansec ha documentato nella rete GorgonAgora. L’acquirente approva un pagamento che crede autentico.
9. Sfide anti-bot
Cosa fa: un test come reCAPTCHA o hCaptcha, rapido per gli acquirenti reali e costoso per i bot automatici.
Cosa blocca: checkout automatizzati durante i drop di inventario limitato, attacchi di card testing e alcune forme di scraping.
Dove si ferma: i test per i bot aggiungono attrito al checkout, e gli agenti IA per gli acquisti complicano il quadro: alcuni visitatori automatici sono oggi clienti autentici che usano assistenti IA. La documentazione di Shopify sugli agenti usa richieste firmate e livelli di fiducia per distinguerli.
10. Compromessi e una regola semplice
| Tecnologia | Protegge da | Non protegge da |
|---|---|---|
| Passkey | Phishing dei login del personale | Collaboratori malintenzionati invitati |
| Token firmati | Richieste falsificate o riprodotte | Token a lunga durata trapelati |
| Ambiti | App che vanno oltre con le API | Comportamento degli script nel browser |
| Sandbox | Pixel/Functions che leggono il checkout | Script normali dello storefront |
| CSP | Script da domini sconosciuti | Codice malevolo da domini consentiti |
| SRI | File statici manomessi | Codice consegnato come dati delle impostazioni |
| 3DS | Uso semplice di carte rubate | Approvazione inoltrata su store falsi |
La regola semplice: ogni app che installi aggiunge codice che non controlli. Preferisci app con ambiti ristretti, nessun accesso al checkout e una spiegazione chiara di ciò che gira sul tuo storefront.
11. Domande da fare a ogni fornitore di app
- Quali ambiti richiedete e perché ciascuno?
- La vostra app esegue codice sul mio storefront o sul checkout? Da dove viene caricato?
- I campi delle impostazioni della vostra app possono contenere JavaScript o HTML, e chi può modificarli?
- Come proteggete il vostro admin e gli strumenti interni (2FA, registri di accesso)?
- Cosa succede ai miei dati e al mio storefront quando disinstallo?
Scopri come Navi+ risponde a queste domande, oppure leggi cosa fa già Shopify per te.
Fonti
- Shopify Help, Two-step authentication: https://help.shopify.com/en/manual/your-account/account-security/two-step-authentication
- Shopify.dev, Token exchange: https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Web pixels: https://shopify.dev/docs/apps/build/marketing-analytics/pixels
- Shopify.dev, Shopify Functions: https://shopify.dev/docs/api/functions
- Shopify.dev, Set up iframe protection: https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- MDN, Subresource Integrity: https://developer.mozilla.org/en-US/docs/Web/Security/Subresource_Integrity
- PCI Security Standards Council, Payment Page Security and Preventing E-Skimming: https://blog.pcisecuritystandards.org/new-information-supplement-payment-page-security-and-preventing-e-skimming
- Sansec, GorgonAgora: https://sansec.io/research/gorgonagora-fake-storefront-skimming-network
- cside, HulkApps Shopify checkout hijack: https://cside.com/blog/hulkapps-shopify-checkout-hijack
- Shopify.dev, Agents: https://shopify.dev/docs/agents