Bạn không cần là kỹ sư để vận hành một cửa hàng an toàn. Nhưng hiện có vài cơ chế kỹ thuật quyết định một cuộc tấn công thành công hay thất bại. Bạn sẽ thấy chúng trong phần đánh giá app, bảng câu hỏi bảo mật và chính các thông báo của Shopify. Hiểu cách chúng hoạt động giúp bạn đặt câu hỏi sắc sảo hơn nhiều cho nhà cung cấp app.
Mỗi công nghệ dưới đây được giải thích bằng ngôn ngữ đơn giản: nó làm gì, nó chặn được gì, và dừng ở đâu.
- Passkey loại bỏ mật khẩu khỏi hình thức tấn công phổ biến nhất, phishing.
- Sandbox là lý do pixel theo dõi và Shopify Functions không thể đọc được thanh toán của bạn.
- SRI và CSP bảo vệ chống lại file bị giả mạo, nhưng không chống được mã mà nhà cung cấp đáng tin cậy gửi dưới dạng "cài đặt", đúng phương thức của vụ chiếm quyền tháng 10/2026.
- Không có công nghệ nào đủ một mình. Bảo vệ thực sự đến từ nhiều lớp cộng với ít app hơn, được chọn kỹ hơn.
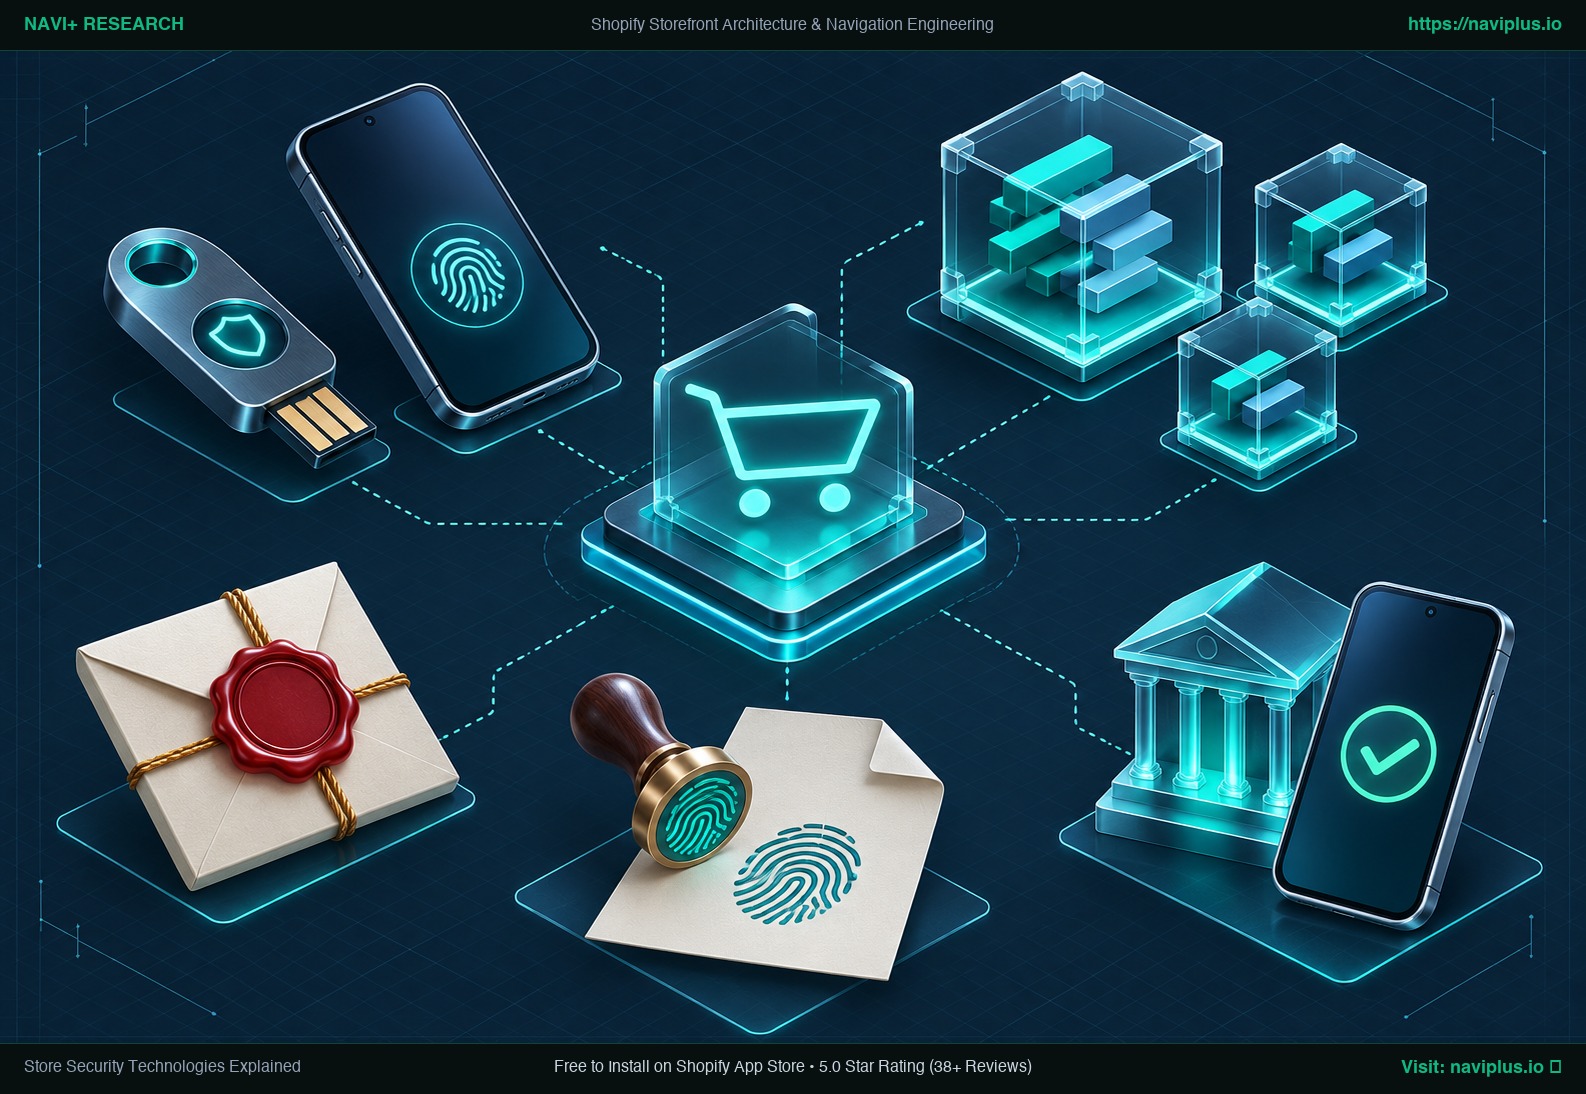 Minh họa ý tưởng: passkey, sandbox và token có chữ ký bảo vệ một cửa hàng trực tuyến hiện đại.
Thuộc chủ đề tổng hợpKhám phá trang tổng hợp Bảo mật Shopify →
1. Passkey và khóa bảo mật (WebAuthn)
Nó làm gì: Bạn đăng nhập bằng thiết bị (vân tay, nhận diện khuôn mặt hoặc PIN) hoặc khóa phần cứng vật lý thay vì mật khẩu. Khóa riêng không bao giờ rời khỏi thiết bị của bạn.
Nó chặn gì: Phishing. Passkey được gắn về mặt mật mã với địa chỉ website chính thức, nên trang “đăng nhập Shopify” giả không thể dùng nó, dù bản sao trông giống hệt. Điều này càng quan trọng khi các công cụ AI viết email phishing rất thuyết phục.
Nó dừng ở đâu: Một chiếc laptop bị đánh cắp đang mở khóa, hoặc một kẻ tấn công mà chính bạn mời làm cộng tác viên.
Trên Shopify: Được hỗ trợ cho xác thực hai bước của nhân viên, và cho khách hàng Shop Pay.
2. Token có chữ ký, ngắn hạn (OAuth và token exchange)
Nó làm gì: Thay vì dựa vào mật khẩu vĩnh viễn, app nhận một token mật mã có chữ ký từ Shopify để chứng minh nó đang hoạt động cho cửa hàng nào. Token ngắn hạn hết hạn nhanh và phải được làm mới thường xuyên.
Nó chặn gì: Các yêu cầu bị phát lại hoặc giả mạo, và thiệt hại lâu dài nếu token bị lộ.
Nó dừng ở đâu: Token dài hạn mà bạn tạo cho app tùy chỉnh hoặc agency. Bạn vẫn phải coi chúng như chìa khóa vạn năng.
3. Scope theo nguyên tắc đặc quyền tối thiểu
Nó làm gì: Mỗi app khai báo rõ ràng nó được đọc hoặc ghi những gì: sản phẩm, đơn hàng, khách hàng hoặc theme.
Nó chặn gì: Một app (hoặc kẻ tấn công kiểm soát nó) vươn ra ngoài vai trò được thiết kế. Một app menu không có lý do gì để đọc đơn hàng của khách; một app đánh giá không có lý do gì để sửa theme của bạn.
Nó dừng ở đâu: Scope chỉ giới hạn quyền truy cập API phía backend. Chúng không giới hạn những gì script của app làm trong trình duyệt của người mua sau khi nó tải trên trang.
4. Sandbox
Nó làm gì: Chạy code trong một môi trường cách ly, không có quyền truy cập vào phần còn lại của trang hay hệ thống bên dưới.
- Web pixel: pixel của app chạy trong sandbox nghiêm ngặt (một web worker không có quyền truy cập trang); pixel tùy chỉnh chạy trong iframe sandbox không thể chạm tới trang chính.
- Shopify Functions: module WebAssembly với giới hạn cứng về lệnh thực thi, bộ nhớ và đầu vào; không có truy cập mạng trừ app tùy chỉnh trên gói Enterprise.
Nó chặn gì: Một script theo dõi đọc các trường thẻ tín dụng, hoặc một hàm giảm giá gọi tới máy chủ bên ngoài.
Nó dừng ở đâu: Script storefront thông thường, bao gồm hầu hết app embed, không nằm trong sandbox. Chúng chạy với toàn quyền truy cập trang.
5. Content Security Policy (CSP)
Nó làm gì: Một HTTP header cho trình duyệt biết các domain mà trang được phép tải script từ, kết nối tới, hoặc được nhúng vào.
Nó chặn gì: Script tải từ domain không rõ nguồn, và tấn công clickjacking (Shopify yêu cầu app đặt frame-ancestors trên các trang quản trị của họ).
Nó dừng ở đâu: Một cửa hàng nhiều app cần danh sách cho phép (allowlist) dài, và mã độc chạy từ một domain đã được phê duyệt vẫn được phép. CSP mạnh nhất trên các trang nhỏ, được kiểm soát chặt như trang thanh toán.
6. Subresource Integrity (SRI)
Nó làm gì: Bạn gắn một hash mật mã (dấu vân tay) vào thẻ script; trình duyệt chặn file nếu nội dung của nó đã thay đổi.
Nó chặn gì: File bị giả mạo được lưu trên CDN.
Nó dừng ở đâu: Các file thường xuyên thay đổi hợp lệ, và mã đến dưới dạng dữ liệu. Trong vụ chiếm quyền tháng 10/2026, file của app trên CDN của Shopify vẫn sạch. Mã độc đến từ API cài đặt của nhà cung cấp. SRI sẽ không giúp được gì. Tài liệu của MDN ghi chú các giới hạn này.
7. PCI DSS 4.0: quy định cho script trên trang thanh toán
Đó là gì: Tiêu chuẩn bảo mật của ngành thẻ thanh toán. Hai yêu cầu mới hơn nhắm đặc biệt vào “e-skimming” (đánh cắp dữ liệu thẻ qua script):
- 6.4.3: Lập danh mục mọi script trên trang thanh toán, đồng thời giải trình và xác minh từng script.
- 11.6.1: Phát hiện thay đổi trái phép trên trang thanh toán và các security header của chúng.
Hội đồng Tiêu chuẩn Bảo mật PCI đã công bố hướng dẫn về các quy định này năm 2025. Trên Shopify, trang thanh toán do Shopify kiểm soát, đó là một lý do chính khiến checkout.liquid và script tag thanh toán bị khai tử. Chúng tôi không tìm thấy trang chính thức nào của Shopify giao hai yêu cầu này cho mọi cấu hình, vì vậy hãy xác nhận với Shopify và nhà cung cấp thanh toán nếu bạn cần bằng chứng tuân thủ.
8. 3D Secure (3DS2)
Nó làm gì: Ngân hàng của người mua xác nhận thanh toán, thường ngay trong ứng dụng ngân hàng di động của họ.
Nó chặn gì: Nhiều trường hợp sử dụng số thẻ bị đánh cắp. Nó được áp dụng cho thanh toán thẻ trong Khu vực Kinh tế Châu Âu.
Nó dừng ở đâu: Tội phạm có thể chuyển tiếp bước xác minh 3DS qua một cửa hàng giả, như Sansec đã ghi nhận trong mạng GorgonAgora. Người mua phê duyệt một khoản thanh toán mà họ tin là thật.
9. Thử thách bot
Nó làm gì: Một bài kiểm tra như reCAPTCHA hoặc hCaptcha, nhanh với người mua thật và tốn kém với bot tự động.
Nó chặn gì: Thanh toán tự động trong các đợt phát hành hàng tồn kho giới hạn, tấn công thử thẻ, và một số dạng cào dữ liệu.
Nó dừng ở đâu: Bài kiểm tra bot làm tăng ma sát khi thanh toán, và tác nhân mua sắm AI làm bức tranh phức tạp hơn: một số khách truy cập tự động giờ là khách hàng thật dùng trợ lý AI. Tài liệu về tác nhân của Shopify dùng yêu cầu có chữ ký và các bậc tin cậy để phân biệt họ.
10. Đánh đổi và một quy tắc đơn giản
| Công nghệ | Bảo vệ trước | Không bảo vệ trước |
|---|---|---|
| Passkey | Phishing đăng nhập nhân viên | Cộng tác viên xấu được mời vào |
| Token có chữ ký | Yêu cầu bị giả mạo hoặc phát lại | Token dài hạn bị lộ |
| Scope | App vượt quyền qua API | Hành vi script trong trình duyệt |
| Sandbox | Pixel/Function đọc thanh toán | Script storefront thông thường |
| CSP | Script từ domain không rõ nguồn | Mã xấu từ domain được phép |
| SRI | File tĩnh bị giả mạo | Mã đến dưới dạng dữ liệu cài đặt |
| 3DS | Dùng thẻ bị đánh cắp đơn giản | Phê duyệt bị chuyển tiếp trên cửa hàng giả |
Quy tắc đơn giản: mỗi app bạn cài thêm code mà bạn không kiểm soát. Ưu tiên app có scope hẹp, không truy cập thanh toán, và giải thích rõ ràng điều gì chạy trên storefront của bạn.
11. Câu hỏi nên hỏi mọi nhà cung cấp app
- App yêu cầu những scope nào, và vì sao từng cái?
- App có chạy code trên storefront hoặc thanh toán của tôi không? Nó được tải từ đâu?
- Các trường cài đặt trong app có thể chứa JavaScript hoặc HTML không, và ai được sửa chúng?
- Bạn bảo vệ trang quản trị và công cụ nội bộ của mình như thế nào (2FA, nhật ký truy cập)?
- Điều gì xảy ra với dữ liệu và storefront của tôi khi tôi gỡ cài đặt?
Xem Navi+ trả lời các câu hỏi này như thế nào, hoặc đọc Shopify đã làm gì cho bạn.
Nguồn tham khảo
- Shopify Help, Two-step authentication: https://help.shopify.com/en/manual/your-account/account-security/two-step-authentication
- Shopify.dev, Token exchange: https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Web pixels: https://shopify.dev/docs/apps/build/marketing-analytics/pixels
- Shopify.dev, Shopify Functions: https://shopify.dev/docs/api/functions
- Shopify.dev, Set up iframe protection: https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- MDN, Subresource Integrity: https://developer.mozilla.org/en-US/docs/Web/Security/Subresource_Integrity
- PCI Security Standards Council, Payment Page Security and Preventing E-Skimming: https://blog.pcisecuritystandards.org/new-information-supplement-payment-page-security-and-preventing-e-skimming
- Sansec, GorgonAgora: https://sansec.io/research/gorgonagora-fake-storefront-skimming-network
- cside, HulkApps Shopify checkout hijack: https://cside.com/blog/hulkapps-shopify-checkout-hijack
- Shopify.dev, Agents: https://shopify.dev/docs/agents