Sie müssen kein Entwickler sein, um einen sicheren Shop zu betreiben. Aber einige technische Mechanismen entscheiden heute darüber, ob ein Angriff gelingt oder scheitert, und sie tauchen in App-Prüfungen, Sicherheitsfragebögen und Shopifys eigenen Ankündigungen auf. Wer sie versteht, kann Anbietern deutlich präzisere Fragen stellen.
Jede Technologie unten wird in einfachem Deutsch erklärt: was sie tut, was sie verhindert und wo sie an ihre Grenzen stößt.
- Passkeys nehmen dem häufigsten Angriff, dem Phishing, das Passwort als Angriffsfläche.
- Sandboxes sind der Grund, warum Tracking-Pixel und Shopify Functions Ihren Checkout nicht auslesen können.
- SRI und CSP schützen vor manipulierten Dateien, aber nicht vor Code, den ein vertrauenswürdiger Anbieter als „Einstellungen“ ausliefert – genau die Methode des Angriffs im Oktober 2026.
- Keine einzelne Technologie reicht aus. Echten Schutz ergeben mehrere Schichten plus weniger, dafür besser ausgewählte Apps.
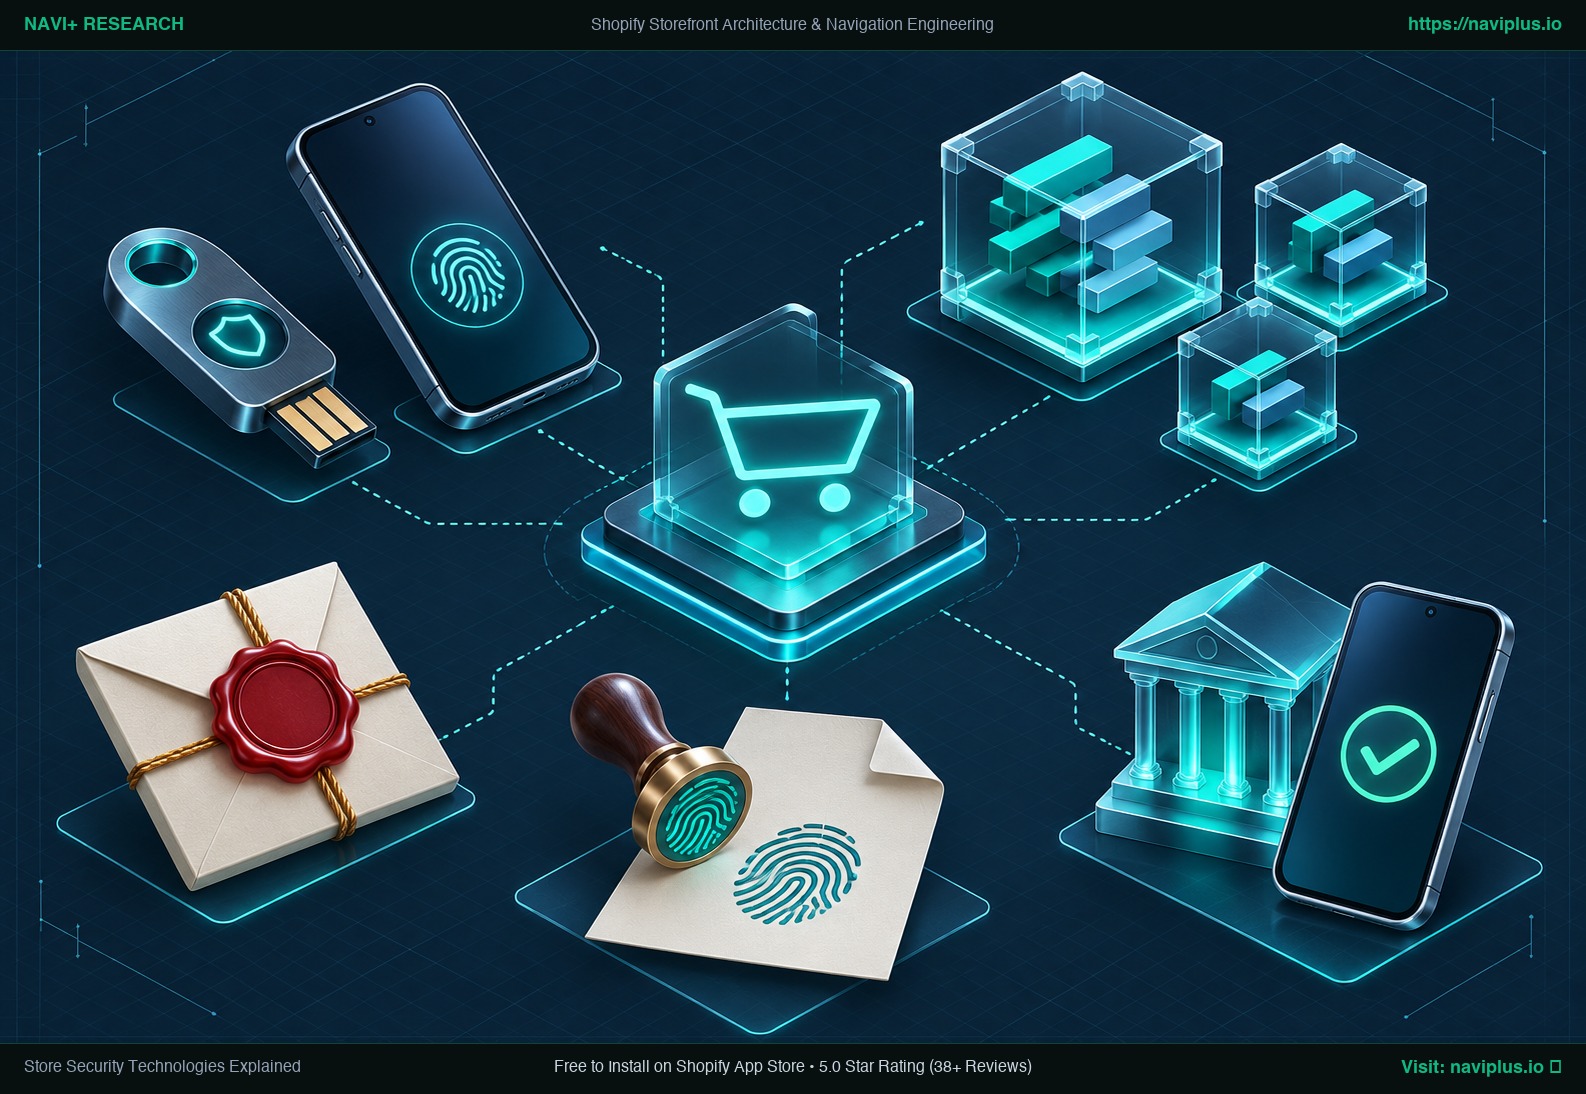 Konzeptillustration: Passkeys, Sandboxes und signierte Tokens schützen einen modernen Online-Shop.
Teil des Themen-HubsZum Shopify-Security-Spotlight-Hub →
1. Passkeys und Sicherheitsschlüssel (WebAuthn)
Was sie tun: Sie melden sich mit Ihrem Gerät (Fingerabdruck, Gesichtserkennung oder PIN) oder einem physischen Hardware-Schlüssel an, statt mit einem Passwort. Der private Schlüssel verlässt Ihr Gerät nie.
Was sie verhindern: Phishing. Ein Passkey ist kryptografisch an die echte Website-Adresse gebunden. Eine gefälschte „Shopify-Anmeldeseite“ kann ihn daher nicht verwenden, selbst wenn die Kopie identisch aussieht. Das ist heute umso wichtiger, da KI-Werkzeuge täuschend echte Phishing-Mails schreiben.
Wo sie an Grenzen stoßen: Ein gestohlener, entsperrter Laptop oder ein Angreifer, den Sie selbst als Mitwirkenden einladen.
Bei Shopify: Unterstützt für die Zwei-Schritt-Authentifizierung von Mitarbeitenden und für Shop-Pay-Kunden.
2. Signierte, kurzlebige Tokens (OAuth und Token Exchange)
Was sie tun: Statt sich auf ein dauerhaftes Passwort zu verlassen, erhält eine App von Shopify ein kryptografisch signiertes Token, das belegt, für welchen Shop sie handelt. Kurzlebige Tokens laufen schnell ab und müssen regelmäßig erneuert werden.
Was sie verhindern: Wiederholte oder gefälschte Anfragen und langfristigen Schaden, wenn ein Token durchsickert.
Wo sie an Grenzen stoßen: Langlebige Tokens, die Sie für individuelle Apps oder Agenturen erstellen. Diese müssen Sie weiterhin wie einen Generalschlüssel behandeln.
3. Scopes nach dem Least-Privilege-Prinzip
Was sie tun: Jede App erklärt ausdrücklich, was sie lesen oder schreiben darf: Produkte, Bestellungen, Kunden oder Themes.
Was sie verhindern: Dass eine App (oder ein Angreifer, der sie kontrolliert) über ihre vorgesehene Rolle hinausgreift. Eine Menü-App hat keinen Grund, Kundenbestellungen zu lesen; eine Bewertungs-App hat keinen Grund, Ihr Theme zu bearbeiten.
Wo sie an Grenzen stoßen: Scopes begrenzen nur den Zugriff auf die Backend-APIs. Sie begrenzen nicht, was das Skript einer App im Browser des Käufers tut, sobald es auf der Seite geladen ist.
4. Sandboxes
Was sie tun: Sie führen Code in einer isolierten Umgebung aus, ohne Zugriff auf den Rest der Seite oder das darunterliegende System.
- Web Pixel: App-Pixel laufen in einer strengen Sandbox (einem Web Worker ohne Seitenzugriff); eigene Pixel laufen in einem Sandbox-iframe, das die oberste Seite nicht erreichen kann.
- Shopify Functions: WebAssembly-Module mit harten Grenzen für Befehle, Speicher und Eingabedaten; kein Netzwerkzugriff, außer für individuelle Apps in Enterprise-Tarifen.
Was sie verhindern: Dass ein Tracking-Skript Kreditkartenfelder ausliest oder eine Rabattfunktion einen externen Server aufruft.
Wo sie an Grenzen stoßen: Gewöhnliche Storefront-Skripte, einschließlich der meisten App-Embeds, laufen nicht in einer Sandbox. Sie haben vollen Zugriff auf die Seite.
5. Content Security Policy (CSP)
Was sie tut: Ein HTTP-Header, der dem Browser mitteilt, von welchen Domains eine Seite Skripte laden, mit denen sie sich verbinden oder in denen sie eingebettet werden darf.
Was sie verhindert: Skripte aus unbekannten Domains und Clickjacking-Angriffe (Shopify verlangt von Apps, frame-ancestors auf ihren Admin-Seiten zu setzen).
Wo sie an Grenzen stößt: Ein Shop mit vielen Apps braucht eine umfangreiche Allowlist, und Schadcode, der von einer genehmigten Domain läuft, bleibt erlaubt. CSP wirkt am stärksten auf kleinen, streng kontrollierten Seiten wie dem Checkout.
6. Subresource Integrity (SRI)
Was sie tut: Sie hängen einen kryptografischen Hash (einen Fingerabdruck) an ein Script-Tag; der Browser blockiert die Datei, wenn sich ihr Inhalt geändert hat.
Was sie verhindert: Eine manipulierte Datei, die auf einem CDN liegt.
Wo sie an Grenzen stößt: Bei Dateien, die sich legitim häufig ändern, und bei Code, der als Daten ankommt. Beim Angriff im Oktober 2026 war die Datei der App auf dem CDN von Shopify sauber. Der Schadcode kam aus der Einstellungs-API des Anbieters. SRI hätte nicht geholfen. Die MDN-Dokumentation weist auf diese Grenzen hin.
7. PCI DSS 4.0: Regeln für Skripte auf Zahlungsseiten
Was es ist: Der Sicherheitsstandard der Kartenindustrie. Zwei neuere Anforderungen zielen speziell auf „E-Skimming“:
- 6.4.3: Führen Sie ein Inventar jedes Skripts auf Zahlungsseiten und begründen und prüfen Sie jedes einzelne.
- 11.6.1: Erkennen Sie unbefugte Änderungen an Zahlungsseiten und ihren Sicherheits-Headern.
Der PCI Security Standards Council hat 2025 Leitlinien zu diesen Regeln veröffentlicht. Bei Shopify werden die Checkout-Seiten von Shopify kontrolliert, was ein wesentlicher Grund dafür ist, dass checkout.liquid und Checkout-Script-Tags abgeschaltet wurden. Wir haben keine offizielle Shopify-Seite gefunden, die diese beiden Anforderungen für jede Konfiguration einer Partei zuweist. Bestätigen Sie daher bei Shopify und Ihrem Zahlungsdienstleister, wenn Sie Compliance-Nachweise benötigen.
8. 3D Secure (3DS2)
Was es tut: Die Bank des Käufers bestätigt die Zahlung, meist direkt in der Mobile-Banking-App.
Was es verhindert: Viele Missbrauchsfälle mit gestohlenen Kartennummern. Es wird bei Kartenzahlungen im Europäischen Wirtschaftsraum angewendet.
Wo es an Grenzen stößt: Kriminelle können den 3DS-Prüfschritt über einen gefälschten Shop weiterleiten, wie Sansec im GorgonAgora-Netzwerk dokumentiert hat. Der Käufer genehmigt eine Zahlung, die er für echt hält.
9. Bot-Prüfungen
Was sie tun: Ein Test wie reCAPTCHA oder hCaptcha, der für echte Käufer schnell und für automatisierte Bots aufwendig ist.
Was sie verhindern: Automatisierte Checkouts während limitierter Lagerverkäufe, Kartentest-Angriffe und bestimmte Formen des Scrapings.
Wo sie an Grenzen stoßen: Bot-Tests erhöhen die Reibung im Checkout, und KI-Shopping-Agenten verkomplizieren das Bild: Manche automatisierten Besucher sind inzwischen echte Kunden, die KI-Assistenten nutzen. Die Agenten-Dokumentation von Shopify verwendet signierte Anfragen und Vertrauensstufen, um sie zu unterscheiden.
10. Abwägungen und eine einfache Regel
| Technologie | Schützt vor | Schützt nicht vor |
|---|---|---|
| Passkeys | Phishing bei Mitarbeiter-Logins | Eingeladenen, bösartigen Mitwirkenden |
| Signierte Tokens | Gefälschten oder wiederholten Anfragen | Durchgesickerten langlebigen Tokens |
| Scopes | Apps, die über die API zu viel zugreifen | Verhalten von Skripten im Browser |
| Sandboxes | Pixeln/Functions, die den Checkout lesen | Gewöhnlichen Storefront-Skripten |
| CSP | Skripten aus unbekannten Domains | Schadcode aus erlaubten Domains |
| SRI | Manipulierten statischen Dateien | Code, der als Einstellungsdaten kommt |
| 3DS | Einfachem Missbrauch gestohlener Karten | Weitergeleiteter Freigabe auf gefälschten Shops |
Die einfache Regel: Jede App, die Sie installieren, fügt Code hinzu, den Sie nicht kontrollieren. Bevorzugen Sie Apps mit engen Scopes, ohne Checkout-Zugriff und mit einer klaren Erklärung, was auf Ihrer Storefront läuft.
11. Fragen an jeden App-Anbieter
- Welche Scopes fordern Sie an, und warum jeden einzelnen?
- Führt Ihre App Code auf meiner Storefront oder im Checkout aus? Von wo wird er geladen?
- Können Einstellungsfelder Ihrer App JavaScript oder HTML enthalten, und wer darf sie bearbeiten?
- Wie schützen Sie Ihren eigenen Admin und Ihre internen Tools (2FA, Zugriffsprotokolle)?
- Was passiert mit meinen Daten und meiner Storefront, wenn ich deinstalliere?
Lesen Sie, wie Navi+ diese Fragen beantwortet, oder was Shopify bereits für Sie tut.
Quellen
- Shopify Help, Two-step authentication: https://help.shopify.com/en/manual/your-account/account-security/two-step-authentication
- Shopify.dev, Token exchange: https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Web pixels: https://shopify.dev/docs/apps/build/marketing-analytics/pixels
- Shopify.dev, Shopify Functions: https://shopify.dev/docs/api/functions
- Shopify.dev, Set up iframe protection: https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- MDN, Subresource Integrity: https://developer.mozilla.org/en-US/docs/Web/Security/Subresource_Integrity
- PCI Security Standards Council, Payment Page Security and Preventing E-Skimming: https://blog.pcisecuritystandards.org/new-information-supplement-payment-page-security-and-preventing-e-skimming
- Sansec, GorgonAgora: https://sansec.io/research/gorgonagora-fake-storefront-skimming-network
- cside, HulkApps Shopify checkout hijack: https://cside.com/blog/hulkapps-shopify-checkout-hijack
- Shopify.dev, Agents: https://shopify.dev/docs/agents