Nach dem App-Hijack im Oktober 2026 stellten viele Händler bei jeder App in ihrem Stack dieselbe harte Frage: Wenn dieser Anbieter angegriffen würde, was könnte meine Kunden erreichen?
Das ist die richtige Frage. Hier ist die klare Antwort für Navi+, basierend darauf, wie die App tatsächlich gebaut und konfiguriert ist, einschließlich der ehrlichen Grenzen, die keine App wegversprechen kann.
- Nur Leserechte. Navi+ fordert bei Shopify nur vier Leseberechtigungen an: Themes, Produkte, Online-Store-Navigation und Inhalte. Keine Bestellungen, keine Kunden, kein Schreibzugriff auf Themes.
- Kein Checkout-Zugriff. Navi+ hat keine Checkout-Extension und kein Web Pixel. Es läuft nie auf Checkout-Seiten.
- Keine Theme-Änderungen. Das Storefront-Menü wird über einen Shopify-App-Embed-Block geladen, nicht durch Bearbeiten von Theme-Dateien oder über ScriptTag.
- Shop-Besucher sprechen nie mit unseren Servern. Menüs werden als statische Dateien auf einem CDN veröffentlicht.
 Konzeptillustration: Eine Navigationsebene, die den Shop liest, aber nie an Checkout oder Kundendaten gelangt.
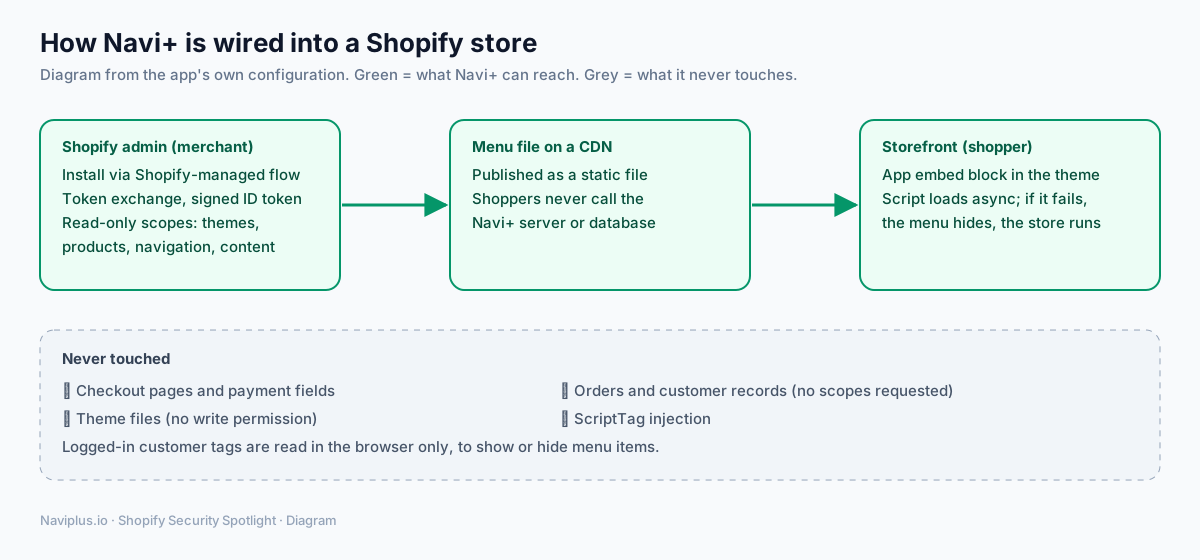 Diagramm: worauf Navi+ zugreifen kann (grün) und was es nie berührt (grau).
Teil des Themen-HubsZum Shopify-Security-Spotlight-Hub →
1. Berechtigungen: nur, was ein Menü braucht
Eine Navigations-App muss Ihr Theme-Layout, Ihre Produkte, Ihre Menüs und Ihre Seiten kennen. Mehr fordert Navi+ bei Shopify nicht an:
read_themesread_productsread_online_store_navigationread_content
Es gibt kein write_themes, kein write_script_tags und keinen Scope für Bestellungen oder Kunden. Selbst wenn ein Angreifer den Shopify-Zugriff der App kompromittieren würde, erlauben diese Berechtigungen weder das Bearbeiten Ihrer Theme-Dateien noch das Lesen Ihrer Bestellhistorie.
2. Installations- und Admin-Sitzungen: von Shopify signiert
Navi+ läuft über die von Shopify verwaltete Installation und Token Exchange. Wenn Sie Navi+ im Shopify-Admin öffnen, stellt Shopify ein signiertes ID-Token bereit. Bevor Navi+ es gegen ein Access-Token tauscht, prüft die App vier Bedingungen:
- Die kryptografische Signatur ist gültig.
- Das Token wurde für Navi+ ausgestellt.
- Es gehört zu genau Ihrem
myshopify.com-Shop. - Es ist nicht abgelaufen.
Das resultierende Access-Token ist ein befristetes Offline-Token, niemals ein dauerhafter Schlüssel.
Um Clickjacking zu verhindern, weist die Navi+-Admin-Seite Browser außerdem an, sie nur innerhalb des Admins Ihres Shops und der Admin-Domain von Shopify darzustellen.
Wenn Shopify Hintergrundereignisse an Navi+ sendet (etwa Deinstallations-Webhooks), prüft die App die Signatur von Shopify und lehnt jede Nachricht ab, die nicht übereinstimmt.
3. Storefront: ein App-Embed, kein Eingriff ins Theme
Auf Ihrer Storefront läuft Navi+ vollständig als Theme App Extension (ein App-Embed-Block). Sie schalten es im Theme-Editor von Shopify mit einem einfachen Schalter ein oder aus. Da Navi+ nie in Ihre Theme-Dateien schreibt, blockiert unser Code keine Theme-Updates, und es bleibt kein Code in theme.liquid zurück, den Sie beim Deinstallieren entfernen müssten.
4. Statische Menüdateien: keine Live-Aufrufe von Besuchern
Wenn Sie ein Menü veröffentlichen, kompiliert Navi+ es zu einer statischen Datei auf einem CDN. Das Storefront-Skript lädt asynchron und liest diese Datei. Die Browser der Besucher rufen nie den Anwendungsserver oder die Datenbank von Navi+ auf. Das bringt zwei klare Vorteile:
- Performance und Ausfallsicherheit. Wenn unsere Anwendungsserver langsam werden oder ausfallen, funktionieren Ihre veröffentlichten Menüs weiter.
- Fehlereindämmung. Das Storefront-Skript ist sicher gekapselt. Schlägt es fehl, erscheint das Menü nicht, der Fehler wird protokolliert, und Ihr Shop, Warenkorb und Checkout laufen weiter. Fällt das primäre CDN aus, wird ein Backup-CDN versucht.
5. Kundendaten: im Browser verarbeitet
Navi+ greift nicht auf den Checkout zu und liest nur die Anzahl der Warenkorbartikel für das Warenkorb-Badge. Wenn sich ein Kunde anmeldet, kann das Menü seine Kunden-Tags oder seine B2B-Firma prüfen, um bestimmte Einträge anzuzeigen oder zu verbergen, etwa einen Großhandelslink. Diese Prüfung findet im Browser des Käufers statt; wir haben keinen Pfad gefunden, über den diese Details an Navi+ gesendet werden.
Zwei betriebliche Details für Ihre Datenschutzprüfungen:
- Navi+ enthält optionale Storefront-Nutzungsanalysen (Google Analytics), die Händler deaktivieren können.
- Eine kleine Performance-Stichprobe (etwa 5 % der Shopify-Seitenaufrufe) erfasst Ladezeiten mit einem gehashten Shopnamen; sie speichert weder IP-Adresse, User-Agent noch Seiten-URL.
6. Die ehrlichen Grenzen
Kein App-Anbieter kann „unhackbar“ versprechen. Das sollte ein sorgfältiger Händler speziell zu Navi+ wissen:
- Menüs können eigenes HTML enthalten. Navi+ erlaubt Händlern, eigene HTML-Blöcke und Links in Menüs einzufügen. Diese Flexibilität ist stark, bedeutet aber auch: Wer Ihre Navi+-Menüs bearbeiten kann, kann ändern, was auf der Storefront erscheint. Beschränken Sie die Rechte der Shopify-Mitarbeitenden entsprechend.
- Menüdateien werden vom Anbieter ausgeliefert. Wie die Apps beim Vorfall im Oktober liefert Navi+ Konfigurationen aus der eigenen Infrastruktur. Unser Schutz besteht aus den Leserechten, dem fehlenden Checkout-Zugriff und dem Veröffentlichen statischer Dateien statt der Ausführung von Live-Einstellungscode. Sie verringern das Risiko; sie machen es nicht null.
- Wir verbessern uns. Die Sicherheitsarbeit an der App geht weiter, und wir aktualisieren diese Seite, wenn sich etwas ändert.
7. So prüfen Sie jede Menü-App selbst (auch Navi+)
- Öffnen Sie Einstellungen → Apps und Vertriebskanäle, wählen Sie die App und lesen Sie ihre Zugriffsliste.
- Sehen Sie im Theme-Editor unter App-Embeds nach, welche Apps auf Ihrer Storefront laufen.
- Öffnen Sie Ihren Shop in einem privaten Fenster, öffnen Sie die Entwicklertools des Browsers und prüfen Sie, welche Domains Skripte laden.
- Klicken Sie jeden Menülink an, der zum Checkout oder Warenkorb führt, und bestätigen Sie, dass Sie auf Ihrer eigenen Domain bleiben.
- Entfernen Sie Menü-Apps, die Sie nicht mehr nutzen; das Ausschalten des Embeds stoppt ihren Code sofort.
Für das größere Bild lesen Sie die Bedrohungen für Shopify-Händler im Jahr 2026, was Shopify bereits zum Schutz von Shops tut und die Sicherheitstechnologien, die sich lohnen zu verstehen.
Quellen
- Navi+ App-Konfiguration (Scopes, App-Embed, Storefront-Loader), geprüft am 4. November 2026.
- Shopify.dev, Token exchange: https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Set up iframe protection: https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- Shopify.dev, Privacy law compliance (webhooks): https://shopify.dev/docs/apps/build/privacy-law-compliance
- Roman Zipp, Shopify shops hit with ongoing Checkout Hijack attack: https://romanzipp.com/blog/shopify-hit-with-phishing-attack