Tras el secuestro de apps de octubre de 2026, los comerciantes se hicieron, con razón, una pregunta difícil sobre cada app de su stack: si este proveedor fuera atacado, ¿qué podría llegar a mis clientes?
Es la pregunta correcta. Esta es la respuesta directa para Navi+, basada en cómo está realmente construida y configurada la app, incluidos los límites que ninguna app puede eliminar con una promesa.
- Permisos de solo lectura. Navi+ solo pide a Shopify cuatro permisos de lectura: temas, productos, navegación de la tienda en línea y contenido. Sin pedidos, sin clientes y sin acceso de escritura a los temas.
- Sin acceso al checkout. Navi+ no tiene extensión de checkout ni píxel web. Nunca se ejecuta en las páginas de pago.
- Sin cambios en el tema. El menú de la tienda se carga mediante un bloque de integración de app de Shopify, no editando los archivos del tema ni usando ScriptTag.
- Los compradores nunca hablan con nuestros servidores. Los menús se publican como archivos estáticos en una CDN.
 Ilustración conceptual: una capa de navegación que lee la tienda pero nunca llega al checkout ni a los datos de clientes.
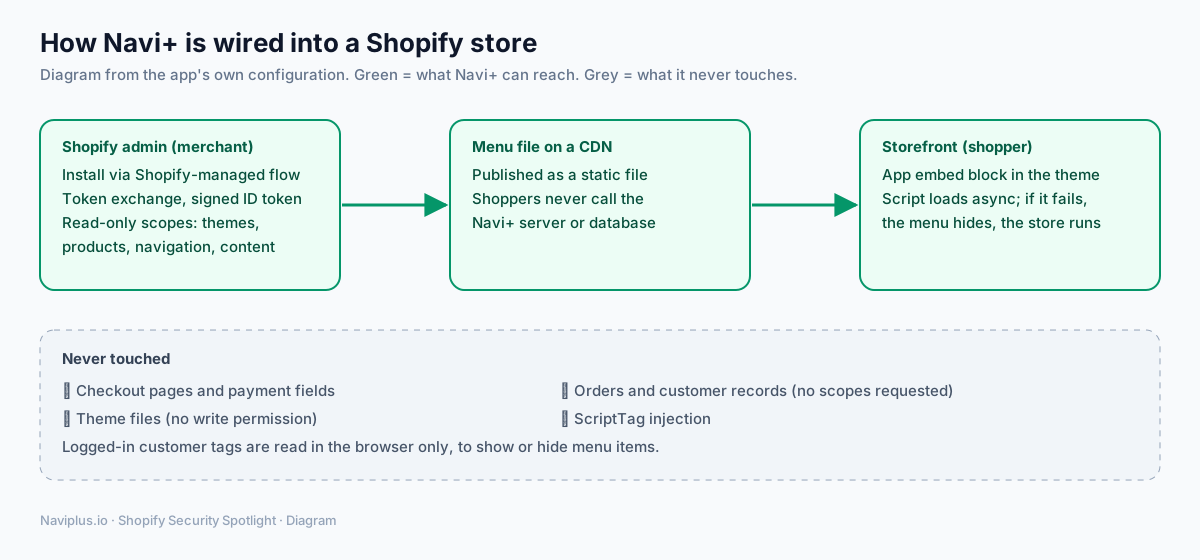 Diagrama: a qué puede llegar Navi+ (verde) y qué no toca nunca (gris).
Forma parte del centro temáticoExplora el centro de Seguridad de Shopify →
1. Permisos: solo lo que necesita un menú
Una app de navegación necesita conocer la estructura de tu tema, tus productos, tus menús y tus páginas. Eso es todo lo que Navi+ solicita a Shopify:
read_themesread_productsread_online_store_navigationread_content
No existe write_themes, ni write_script_tags, ni ningún permiso para pedidos o clientes. Incluso si un atacante comprometiera el acceso de la app a Shopify, esos permisos no permitirían editar los archivos de tu tema ni leer tu historial de pedidos.
2. Instalación y sesiones de administración: firmadas por Shopify
Navi+ gestiona la autenticación mediante la instalación gestionada por Shopify y el intercambio de tokens. Cuando abres Navi+ dentro de tu administración de Shopify, Shopify proporciona un token de identidad firmado. Antes de intercambiarlo por un token de acceso, Navi+ verifica cuatro condiciones:
- La firma criptográfica es válida.
- El token se emitió para Navi+.
- Pertenece a tu tienda
myshopify.comconcreta. - No ha caducado.
El token de acceso resultante es un token sin conexión con caducidad, nunca una llave permanente.
Para evitar el clickjacking, la página de administración de Navi+ también indica a los navegadores que solo la muestren dentro de la administración de tu tienda y del dominio de administración de Shopify.
Siempre que Shopify envía eventos en segundo plano a Navi+ (como los webhooks de desinstalación), la app comprueba la firma de Shopify y rechaza cualquier carga que no coincida.
3. Tienda: un bloque de integración, no una cirugía al tema
En tu tienda, Navi+ funciona por completo como extensión de tema (un bloque de integración de app). Lo activas o desactivas con un simple interruptor en el editor de temas de Shopify. Como Navi+ nunca escribe en los archivos de tu tema, nuestro código nunca bloquea las actualizaciones de tu tema, y no queda código residual que limpiar en theme.liquid si alguna vez desinstalas la app.
4. Archivos de menú estáticos: sin llamadas en vivo desde los compradores
Cuando publicas un menú, Navi+ lo compila en un archivo estático en una CDN. El script de la tienda se carga de forma asíncrona y lee ese archivo. Los navegadores de los compradores nunca llaman al servidor de aplicaciones ni a la base de datos de Navi+. Eso aporta dos ventajas distintas:
- Rendimiento y resiliencia. Si nuestros servidores de aplicaciones se ralentizan o se caen, tus menús publicados siguen funcionando.
- Contención de fallos. El script de la tienda está encapsulado con seguridad. Si falla, el menú no aparece, el error queda registrado, y tu tienda, tu carrito y tu checkout siguen funcionando. Si la CDN principal falla, se intenta una CDN de respaldo.
5. Datos de los compradores: se quedan en el navegador
Navi+ no toca el checkout y solo lee el número de artículos del carrito para la insignia del carrito. Cuando un cliente inicia sesión, el menú puede comprobar sus etiquetas de cliente o su empresa B2B para mostrar u ocultar elementos concretos, como un enlace para mayoristas. Esa comprobación ocurre en el navegador del comprador; no encontramos ninguna ruta que envíe esos datos a Navi+.
Dos detalles operativos para tus revisiones de privacidad:
- Navi+ incluye analítica opcional de uso de la tienda (Google Analytics), que los comerciantes pueden desactivar.
- Una pequeña muestra de rendimiento (alrededor del 5 % de las vistas de página de Shopify) registra tiempos de carga con un nombre de tienda cifrado (hash); no almacena dirección IP, user agent ni URL de página.
6. Los límites reales
Ningún proveedor de apps puede prometer «imposible de hackear». Esto es lo que creemos que un comerciante cuidadoso debe saber sobre Navi+ en concreto:
- Los menús pueden contener HTML personalizado. Navi+ permite a los comerciantes añadir bloques HTML personalizados y enlaces a los menús. Esa flexibilidad es potente, pero también significa que quien pueda editar tus menús de Navi+ puede cambiar lo que aparece en tu tienda. Limita los permisos del personal de Shopify en consecuencia.
- Los archivos de menú los sirve el proveedor. Igual que las apps del incidente de octubre, Navi+ entrega la configuración desde su propia infraestructura. Nuestras protecciones son los permisos de solo lectura, la ausencia de acceso al checkout y la publicación de archivos estáticos en lugar de ejecutar código de ajustes en vivo. Reducen el riesgo; no lo convierten en cero.
- Estamos mejorando. El trabajo de seguridad de la app es continuo, y actualizaremos esta página cuando cambie algo.
7. Cómo comprobar tú mismo cualquier app de menú (incluida Navi+)
- Abre Configuración → Aplicaciones y canales de ventas, elige la app y lee su lista de accesos.
- En el editor de temas, mira en Integraciones de apps para ver qué apps se ejecutan en tu tienda.
- Abre tu tienda en una ventana privada, abre las herramientas de desarrollo del navegador y comprueba qué dominios cargan scripts.
- Haz clic en cada enlace de menú que lleve al checkout o al carrito y confirma que sigues en tu propio dominio.
- Elimina las apps de menú que ya no uses; desactivar la integración detiene su código de inmediato.
Para ver el panorama completo, lee las amenazas que afectan a los comerciantes de Shopify en 2026, lo que Shopify ya hace para proteger las tiendas y las tecnologías de seguridad que vale la pena entender.
Sources
- Configuración de la app Navi+ (permisos, bloque de integración, cargador de la tienda), revisada el 4 de noviembre de 2026.
- Shopify.dev, Token exchange: https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Set up iframe protection: https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- Shopify.dev, Privacy law compliance (webhooks): https://shopify.dev/docs/apps/build/privacy-law-compliance
- Roman Zipp, Shopify shops hit with ongoing Checkout Hijack attack: https://romanzipp.com/blog/shopify-hit-with-phishing-attack