Dopo il dirottamento delle app dell’ottobre 2026, i merchant si sono giustamente posti una domanda difficile su ogni app del proprio stack: se questo fornitore venisse attaccato, cosa potrebbe raggiungere i miei clienti?
È la domanda giusta. Ecco la risposta diretta per Navi+, basata su come l’app è realmente costruita e configurata, limiti onesti inclusi, che nessuna app può eliminare con una promessa.
- Permessi in sola lettura. Navi+ chiede a Shopify solo quattro scope di lettura: temi, prodotti, navigazione dello store online e contenuti. Nessun ordine, nessun cliente, nessuna scrittura sui temi.
- Nessun accesso al checkout. Navi+ non ha un'estensione di checkout né un pixel web. Non gira mai sulle pagine di checkout.
- Nessuna modifica al tema. Il menu dello storefront si carica tramite un blocco app embed di Shopify, non modificando i file del tema né usando ScriptTag.
- Gli acquirenti non parlano mai con i nostri server. I menu sono pubblicati come file statici su una CDN.
 Illustrazione concettuale: un livello di navigazione che legge lo store ma non arriva mai al checkout né ai dati dei clienti.
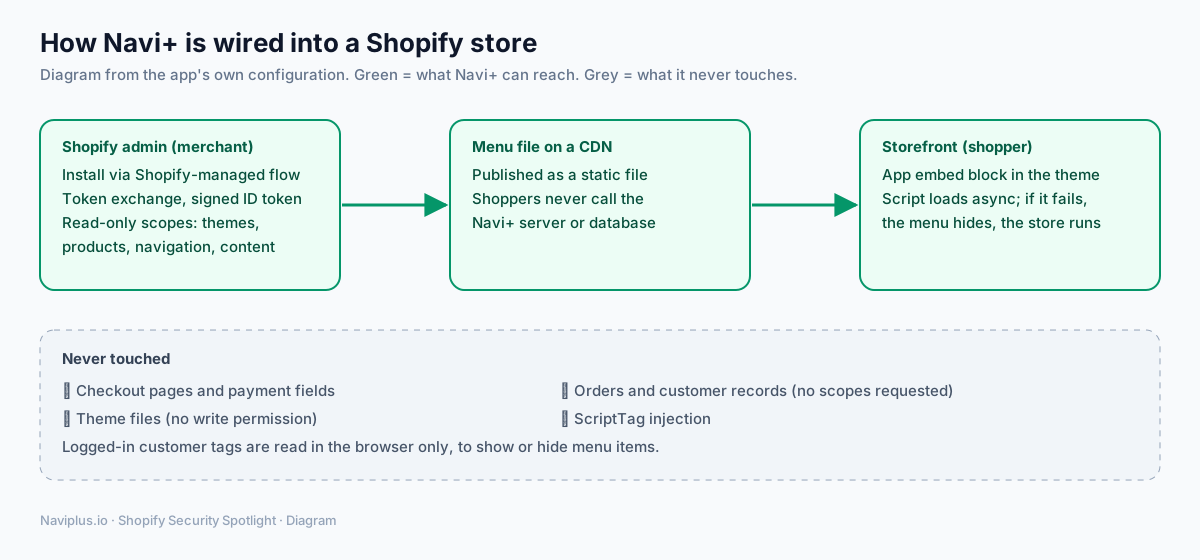 Diagramma: a cosa può accedere Navi+ (verde) e cosa non tocca mai (grigio).
Fa parte dell'Hub tematicoEsplora lo Spotlight Hub sulla Sicurezza Shopify →
1. Permessi: solo ciò che serve a un menu
Un’app di navigazione deve conoscere la struttura del tuo tema, i tuoi prodotti, i tuoi menu e le tue pagine. È tutto ciò che Navi+ richiede a Shopify:
read_themesread_productsread_online_store_navigationread_content
Non esistono write_themes, write_script_tags né alcun scope per ordini o clienti. Anche se un attaccante compromettesse l’accesso dell’app a Shopify, quei permessi non consentirebbero di modificare i file del tuo tema né di leggere la cronologia dei tuoi ordini.
2. Installazione e sessioni admin: firmate da Shopify
Navi+ gestisce l’autenticazione tramite installazione gestita da Shopify e token exchange. Quando apri Navi+ dentro il tuo admin Shopify, Shopify fornisce un token ID firmato. Prima di scambiarlo con un token di accesso, Navi+ verifica quattro condizioni:
- La firma crittografica è valida.
- Il token è stato emesso per Navi+.
- Appartiene al tuo specifico store
myshopify.com. - Non è scaduto.
Il token di accesso risultante è un token offline con scadenza, mai una chiave permanente.
Per prevenire il clickjacking, la pagina admin di Navi+ indica inoltre ai browser di mostrarla solo all’interno dell’admin del tuo store e del dominio admin di Shopify.
Ogni volta che Shopify invia eventi in background a Navi+ (come i webhook di disinstallazione), l’app verifica la firma di Shopify e rifiuta qualsiasi payload che non corrisponda.
3. Storefront: un app embed, non interventi sul tema
Sul tuo storefront, Navi+ funziona interamente come estensione del tema (un blocco app embed). La attivi o disattivi con un semplice interruttore nell’editor del tema di Shopify. Poiché Navi+ non scrive mai nei file del tuo tema, il nostro codice non blocca gli aggiornamenti del tema, e non resta codice residuo da ripulire da theme.liquid se mai disinstalli l’app.
4. File di menu statici: nessuna chiamata live dagli acquirenti
Quando pubblichi un menu, Navi+ lo compila in un file statico su una CDN. Lo script dello storefront si carica in modo asincrono e legge quel file. I browser degli acquirenti non chiamano mai il server applicativo o il database di Navi+. Questo porta due vantaggi distinti:
- Prestazioni e resilienza. Se i nostri server applicativi rallentano o vanno offline, i menu pubblicati continuano a funzionare.
- Contenimento dei guasti. Lo script dello storefront è racchiuso in modo sicuro. Se fallisce, il menu non appare, l’errore viene registrato, e il tuo store, il carrello e il checkout continuano a funzionare. Se la CDN principale fallisce, viene provata una CDN di backup.
5. Dati degli acquirenti: restano nel browser
Navi+ non tocca il checkout e legge solo il numero di articoli nel carrello per il badge del carrello. Quando un cliente accede, il menu può controllare i suoi tag cliente o la sua azienda B2B per mostrare o nascondere voci specifiche, come un link riservato ai grossisti. Quel controllo avviene nel browser dell’acquirente; non abbiamo trovato alcun percorso che invii questi dettagli a Navi+.
Due dettagli operativi per le vostre verifiche sulla privacy:
- Navi+ include analytics facoltativi di utilizzo dello storefront (Google Analytics), che i merchant possono disattivare.
- Un piccolo campione di prestazioni (circa il 5% delle visualizzazioni di pagina Shopify) registra i tempi di caricamento con un nome store sottoposto ad hash; non memorizza indirizzi IP, user agent né URL di pagina.
6. I limiti onesti
Nessun fornitore di app può promettere “inviolabile”. Ecco cosa un merchant attento dovrebbe sapere in particolare su Navi+:
- I menu possono contenere HTML personalizzato. Navi+ permette ai merchant di aggiungere blocchi HTML personalizzati e link nei menu. Questa flessibilità è potente, ma significa anche che chi può modificare i tuoi menu Navi+ può cambiare ciò che appare sul tuo storefront. Limita di conseguenza i permessi del personale Shopify.
- I file dei menu sono serviti dal fornitore. Come le app nell’incidente di ottobre, Navi+ consegna la configurazione dalla propria infrastruttura. Le nostre protezioni sono gli scope in sola lettura, l’assenza di accesso al checkout e la pubblicazione di file statici invece dell’esecuzione di codice di impostazioni in tempo reale. Riducono il rischio; non lo azzerano.
- Stiamo migliorando. Il lavoro sulla sicurezza dell’app è in corso, e aggiorneremo questa pagina quando cambierà qualcosa.
7. Come verificare da solo qualsiasi app di menu (Navi+ inclusa)
- Apri Impostazioni → App e canali di vendita, scegli l’app e leggi il suo elenco di accessi.
- Nell’editor del tema, guarda in App embeds per vedere quali app girano sul tuo storefront.
- Apri il tuo store in una finestra privata, apri gli strumenti per sviluppatori del browser e controlla quali domini caricano script.
- Clicca su ogni link del menu che porta al checkout o al carrello e verifica di restare sul tuo dominio.
- Rimuovi le app di menu che non usi più; disattivare l’embed interrompe subito il loro codice.
Per il quadro completo, leggi le minacce che colpiscono i merchant Shopify nel 2026, cosa fa Shopify per proteggere gli store e le tecnologie di sicurezza da conoscere.
Fonti
- Configurazione di Navi+ (scope, app embed, loader dello storefront), verificata il 4 novembre 2026.
- Shopify.dev, Token exchange: https://shopify.dev/docs/apps/build/authentication-authorization/access-tokens/token-exchange
- Shopify.dev, Set up iframe protection: https://shopify.dev/docs/apps/build/security/set-up-iframe-protection
- Shopify.dev, Privacy law compliance (webhooks): https://shopify.dev/docs/apps/build/privacy-law-compliance
- Roman Zipp, Shopify shops hit with ongoing Checkout Hijack attack: https://romanzipp.com/blog/shopify-hit-with-phishing-attack