En octubre de 2026, compradores de varias tiendas Shopify hicieron clic en «Pagar», introdujeron los datos de su tarjeta y recibieron una confirmación de pedido estándar. Nada parecía fuera de lugar. Sin embargo, una página falsa del atacante ya había copiado los datos de la tarjeta.
Las tiendas no habían sido hackeadas. Shopify tampoco. El atacante entró a través de las apps que los comerciantes habían instalado. Esa es la nueva realidad de la seguridad del comercio electrónico en la era de la IA: el eslabón más débil rara vez es una única contraseña de tienda, sino la larga cadena de herramientas, proveedores y automatizaciones conectados a tu administración.
Este artículo cubre las amenazas documentadas y con fuentes. Cuando nadie ha publicado una cifra, lo decimos.
- El incidente más grave de 2026 fue un ataque a la cadena de suministro. Código malicioso estaba almacenado en los sistemas de ajustes de los proveedores de apps y se servía a las tiendas a través de apps como Hulk Product Options, Selleasy y Swym Wishlist Plus.
- La IA hace que las estafas de siempre sean más baratas, no diferentes. El phishing, las tiendas falsas y las pruebas de tarjetas existían mucho antes de 2026; la IA simplemente permite a los atacantes lanzarlas con más rapidez, mejor acabado y a mayor escala.
- El activo más expuesto suele ser un token de API, no una contraseña. Las claves de la Admin API pegadas en código, asistentes de programación con IA y archivos de configuración siguen filtrándose.
- Shopify reaccionó a nivel de plataforma. El 20 de octubre de 2026, Shopify añadió una advertencia antes de que las tiendas envíen a los compradores a un sitio externo; el 23 de octubre la limitó a bloquear los sitios maliciosos conocidos y a confirmar los sospechosos.
 Ilustración conceptual: una tienda Shopify cuyo flujo de pago se desvía discretamente a través de una app comprometida.
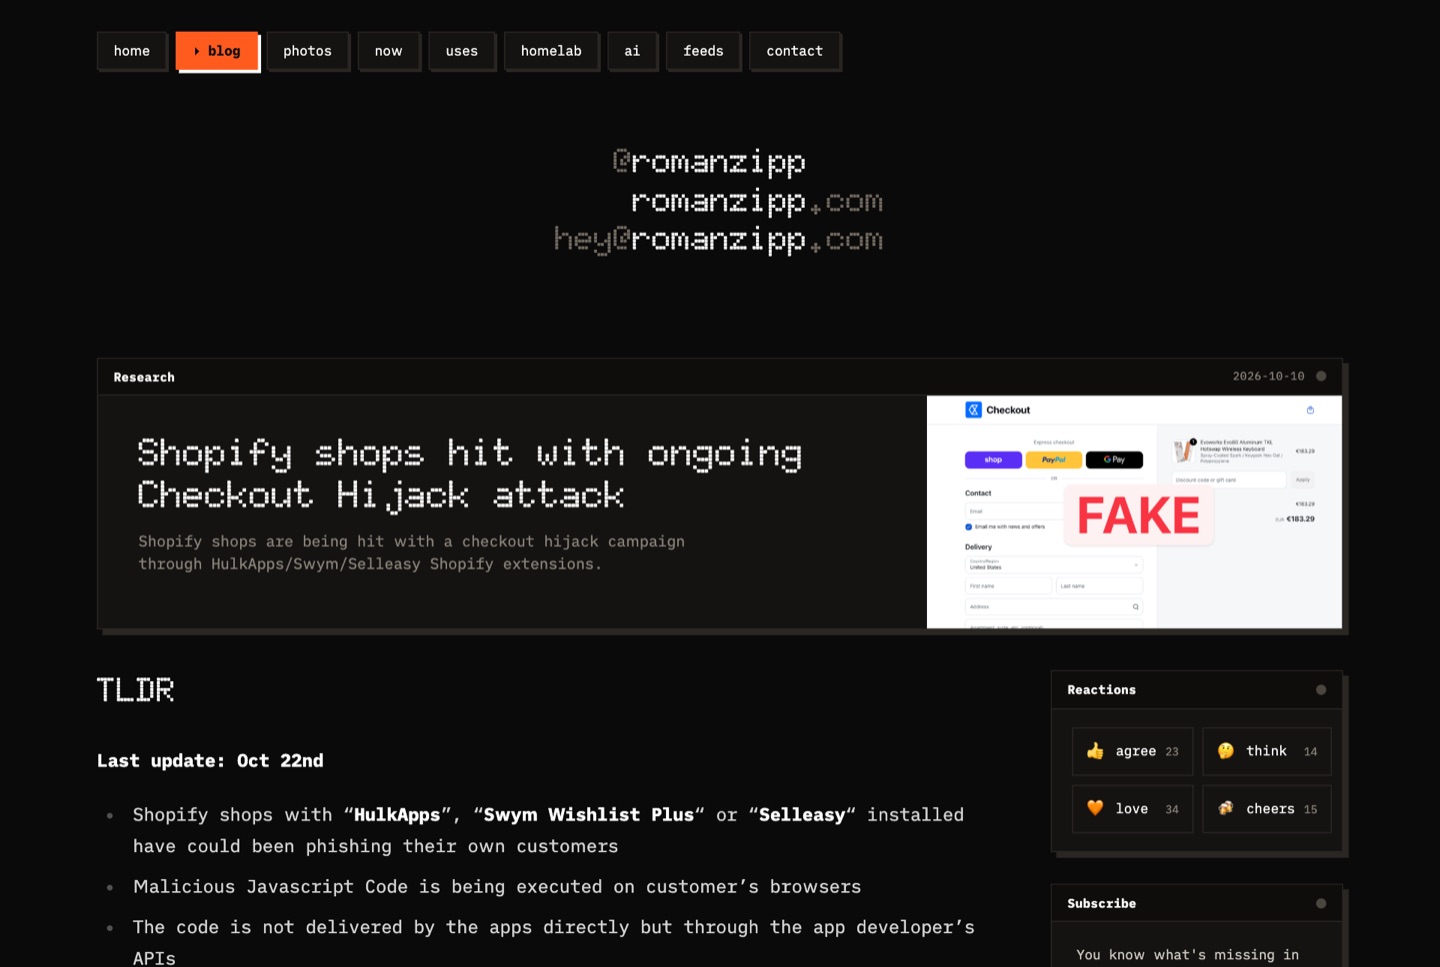 Observación real: el informe público que describió por primera vez el secuestro del checkout (romanzipp.com, 10 de octubre de 2026).
Forma parte del centro temáticoExplora el centro de Seguridad de Shopify →
1. El secuestro de apps de octubre de 2026: qué pasó realmente
El 10 de octubre de 2026, el desarrollador Roman Zipp notó que el botón de pago de una tienda de teclados lo enviaba a un dominio desconocido. Rastreó la redirección directamente hasta la app Hulk Product Options. El detalle alarmante era cómo funcionaba el ataque:
- El archivo JavaScript principal de la app, alojado en
cdn.shopify.com, no había cambiado. - Ese script limpio obtenía los ajustes de la app de la tienda desde la propia API del proveedor.
- Un campo de ajustes guardaba JavaScript «personalizado». El atacante había colocado allí unos 22,7 KB de código malicioso.
- Ese código interceptaba el clic en el pago, mostraba un formulario de pago falso, capturaba los datos de la tarjeta y después reenviaba al comprador al checkout real de Shopify para que la transacción se completara igualmente.
En los días siguientes, el desarrollador de Selleasy confirmó que un atacante había accedido a una herramienta interna y añadido scripts en los ajustes de algunas tiendas; también se informó sobre Swym Wishlist Plus. Para el 16 de octubre, las tres fichas no estaban disponibles en la App Store. Un comerciante australiano le dijo a iTnews que Shopify le pidió mantener su tienda cerrada mientras se investigaba el problema; la reabrió el 19 de octubre.
Nadie ha publicado cuántas tiendas o compradores resultaron afectados. La declaración pública de Shopify subrayó que las apps deben cumplir sus estándares de seguridad y que los comerciantes siguen controlando qué apps instalan.
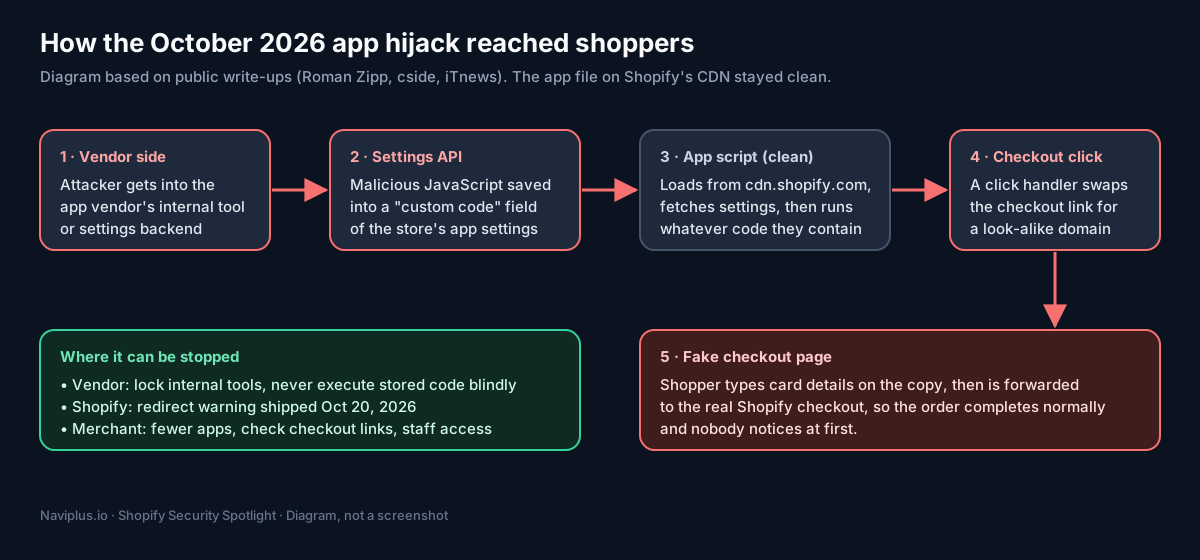 Diagrama: el ataque nunca modificó el tema de la tienda ni el CDN de Shopify. Vivía en los datos de ajustes del proveedor.
Por qué importa a todos los comerciantes: tu tienda ejecuta código de cada app que instalas, y muchas apps cargan sus ajustes dinámicamente desde su propia infraestructura en tiempo de ejecución. Si se compromete el back office de un proveedor, todas las tiendas que usan ese proveedor pueden verse afectadas a la vez, sin que el comerciante haya cambiado ni una línea de código del tema.
2. Phishing asistido por IA dirigido a comerciantes y personal
El phishing sigue siendo la vía más rápida hacia la administración de una tienda. Lo que ha cambiado es la calidad. El proveedor de formación en seguridad Hoxhunt informó de que la proporción de correos de phishing denunciados por usuarios que mostraban indicios de asistencia por IA aumentó bruscamente entre noviembre de 2025 y enero de 2026 (datos del proveedor, tamaño de la muestra no revelado). La generación de lenguaje natural ha sustituido la gramática torpe y los errores ortográficos característicos por mensajes convincentes y alineados con la marca.
Los señuelos típicos dirigidos a comerciantes son avisos falsos de «tienda suspendida» o «pago retenido», solicitudes falsas de reseña de apps e invitaciones falsas de socios o desarrolladores que piden acceso de colaborador.
La plataforma también ha sido utilizada de forma indebida. En junio de 2026, BleepingComputer informó de recibos falsos que suplantaban a Norton, McAfee, Apple y PayPal y aparecían en el historial de pedidos de la app Shop de los usuarios, cada uno con un número de teléfono al que llamar. Shopify dijo que implementó nuevos controles que redujeron significativamente esa actividad.
Qué ayuda: exige passkeys o llaves de seguridad para cada cuenta del personal, y establece una regla firme: nadie aprueba el acceso de colaboradores o de apps desde un enlace de correo electrónico.
3. Tiendas clonadas a partir de tu catálogo
Las fotos y descripciones de tus productos son públicas, y las herramientas de IA facilitan reconstruir una tienda convincente a partir de ellas. Sansec documentó una red llamada GorgonAgora: al 3 de junio de 2026, había 5.714 tiendas falsas confirmadas que copiaban catálogos extraídos de tiendas Shopify reales de marcas como Starbucks, Lego y Nike. Las falsas funcionaban con Medusa.js, no con Shopify, mostraban un formulario falso de tarjeta de Stripe y retransmitían el paso de 3D Secure para que la compra pareciera legítima.
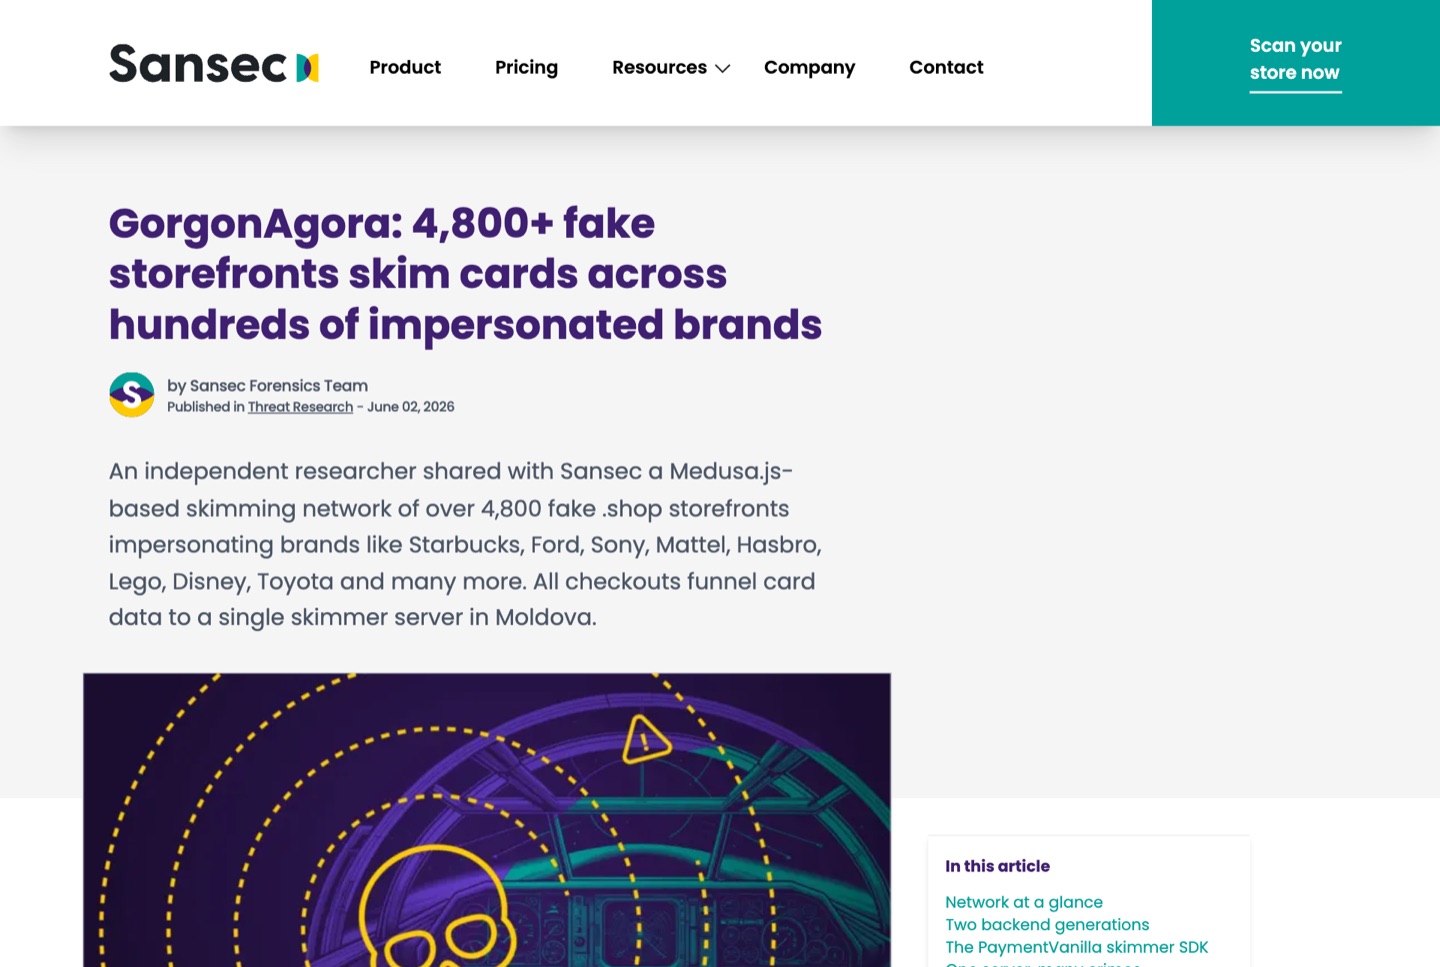 Observación real: el informe de Sansec sobre tiendas falsas que clonan catálogos de Shopify extraídos (junio de 2026).
El daño recae directamente sobre la marca real: contracargos que tú no causaste, tickets de soporte por pedidos que nunca enviaste y clientes que pierden la confianza en tu negocio.
4. Bots, ahora también agentes de IA
El Bad Bot Report 2026 de Imperva (Thales) indica que los bots representaron más de la mitad de todo el tráfico web en 2025, y ahora registra a los agentes de IA como una categoría aparte. En una tienda Shopify, esta actividad automatizada suele aparecer así:
- Prueba de tarjetas: bots que prueban números de tarjetas robadas con pedidos pequeños.
- Acaparamiento de inventario durante lanzamientos limitados.
- Extracción de catálogo, que alimenta las tiendas clonadas de arriba.
Parte de este tráfico es legítimo: los asistentes de compra con IA que navegan y compran en nombre de un cliente forman parte de los planes de comercio agéntico de Shopify. El problema difícil de 2026 es distinguir a un agente útil de un bot abusivo.
5. Tokens filtrados y herramientas de programación con IA
Muchas tiendas dependen de apps personalizadas, integraciones privadas o agencias externas con tokens de la Admin API. El informe State of Secrets Sprawl 2026 de GitGuardian contabilizó 28,65 millones de nuevos secretos codificados en repositorios públicos de GitHub en 2025, un aumento del 34 %, y encontró 24.008 secretos dentro de archivos de configuración de MCP usados para conectar asistentes de IA con herramientas.
La lección para los comerciantes es directa: el token de Admin API de una tienda es tan poderoso como el acceso de un miembro del personal, y es más fácil de filtrar. Acaba en un repositorio, un documento compartido o un chat con IA.
6. Qué dicen las cifras sobre la escala
El Centro de Denuncias de Delitos en Internet del FBI (IC3) informó de unos 20.900 millones de dólares en pérdidas por más de un millón de denuncias en 2025. Más de 22.000 denuncias mencionaban la IA, con unos 893 millones de dólares en pérdidas. El IC3 advirtió de que el contenido generado por IA es cada vez más difícil de detectar. Estas cifras no son específicas de Shopify, pero muestran la tendencia.
7. Compensaciones: en qué no conviene exagerar
- No desinstales todas las apps. Las apps no son el enemigo; lo son las apps sin mantenimiento y con permisos excesivos.
- No bloquees todos los bots. Los buscadores y los agentes de compra con IA legítimos necesitan llegar a tu catálogo.
- No dependas de una sola herramienta. Ningún escáner habría detectado el ataque de octubre, porque el código malicioso llegó como datos de un proveedor de confianza.
8. Una lista de verificación de 5 pasos para esta semana
- Revisa tus apps en Configuración → Aplicaciones y canales de ventas. Elimina las que no uses y busca cualquier app que no reconozcas.
- Abre tu tienda en una ventana privada y navega hasta el pago. La barra de direcciones debe quedarse en tu dominio o en el checkout de Shopify.
- Activa passkeys o llaves de seguridad para cada cuenta del personal, y elimina al personal y a los colaboradores que ya no necesiten acceso.
- Rota cualquier token de la Admin API que alguna vez se haya pegado en código, documentos o chats con IA.
- Vigila la nueva advertencia de redirección de Shopify al probar tu propia tienda. Si aparece en un enlace que no creaste, investígalo.
Siguiente en esta serie: lo que Shopify ha creado para proteger las tiendas, las tecnologías de seguridad que vale la pena entender y cómo Navi+ está diseñado para limitar el riesgo.
Sources
- Roman Zipp, Shopify shops hit with ongoing Checkout Hijack attack (10 oct. 2026, actualizado el 22 oct.): https://romanzipp.com/blog/shopify-hit-with-phishing-attack
- cside, HulkApps Shopify checkout hijack: https://cside.com/blog/hulkapps-shopify-checkout-hijack
- iTnews, Shopify tells Australian store to stay shut after hijacked extensions divert shoppers (16 oct. 2026): https://www.itnews.com.au/news/shopify-tells-australian-store-to-stay-shut-after-hijacked-extensions-divert-shoppers-629693
- Shopify Changelog, New protection against unexpected redirects (20 oct. 2026): https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- BleepingComputer, Order tracking app Shop abused to push callback phishing attacks (25 jun. 2026): https://www.bleepingcomputer.com/news/security/order-tracking-app-shop-abused-to-push-callback-phishing-attacks/
- Sansec, GorgonAgora fake storefront skimming network (jun. 2026): https://sansec.io/research/gorgonagora-fake-storefront-skimming-network
- Imperva, Bad Bot Report 2026: https://www.imperva.com/blog/bad-bot-report-2026-bots-agentic-age/
- Hoxhunt, Phishing trends report: https://hoxhunt.com/guide/phishing-trends-report
- GitGuardian, State of Secrets Sprawl 2026: https://dev.to/gitguardian/the-state-of-secrets-sprawl-2026-ai-service-leaks-surge-81-and-29m-secrets-hit-public-github-2bgj
- CyberScoop, FBI IC3 annual cybercrime report (abr. 2026): https://cyberscoop.com/fbi-internet-crime-complaint-center-annual-cybercrime-report/