Em outubro de 2026, compradores de várias lojas Shopify clicaram em “Checkout”, digitaram os dados do cartão e receberam uma confirmação de pedido padrão. Nada parecia fora do lugar. Mesmo assim, os dados do cartão já tinham sido copiados por uma página falsa do atacante.
As lojas não foram invadidas. A Shopify também não foi invadida. Em vez disso, o atacante entrou por apps que os lojistas tinham instalado. Essa é a nova realidade da segurança em e-commerce na era da IA: o elo mais fraco raramente é uma única senha da loja, mas a longa cadeia de ferramentas, fornecedores e automações conectados ao seu admin.
Este artigo cobre as ameaças documentadas e com fontes. Onde ninguém publicou um número, dizemos isso.
- O incidente mais grave de 2026 foi um ataque à cadeia de fornecimento. Código malicioso ficava armazenado nos sistemas de configurações dos fornecedores de apps e era servido às lojas por meio de apps como Hulk Product Options, Selleasy e Swym Wishlist Plus.
- A IA torna golpes antigos mais baratos, não diferentes. Phishing, lojas falsas e card testing existiam muito antes de 2026; a IA apenas permite que atacantes os lancem com mais velocidade, acabamento e escala.
- O ativo mais exposto costuma ser um token de API, não uma senha. Chaves de API Admin coladas em código, assistentes de programação com IA e arquivos de configuração continuam vazando.
- A Shopify reagiu no nível da plataforma. Em 20 de outubro de 2026, a Shopify acrescentou um aviso antes que as vitrines enviem compradores a um site externo; em 23 de outubro, restringiu isso a bloquear sites maliciosos conhecidos e confirmar os suspeitos.
 Ilustração conceitual: uma vitrine Shopify cujo caminho de checkout é desviado discretamente por meio de um app comprometido.
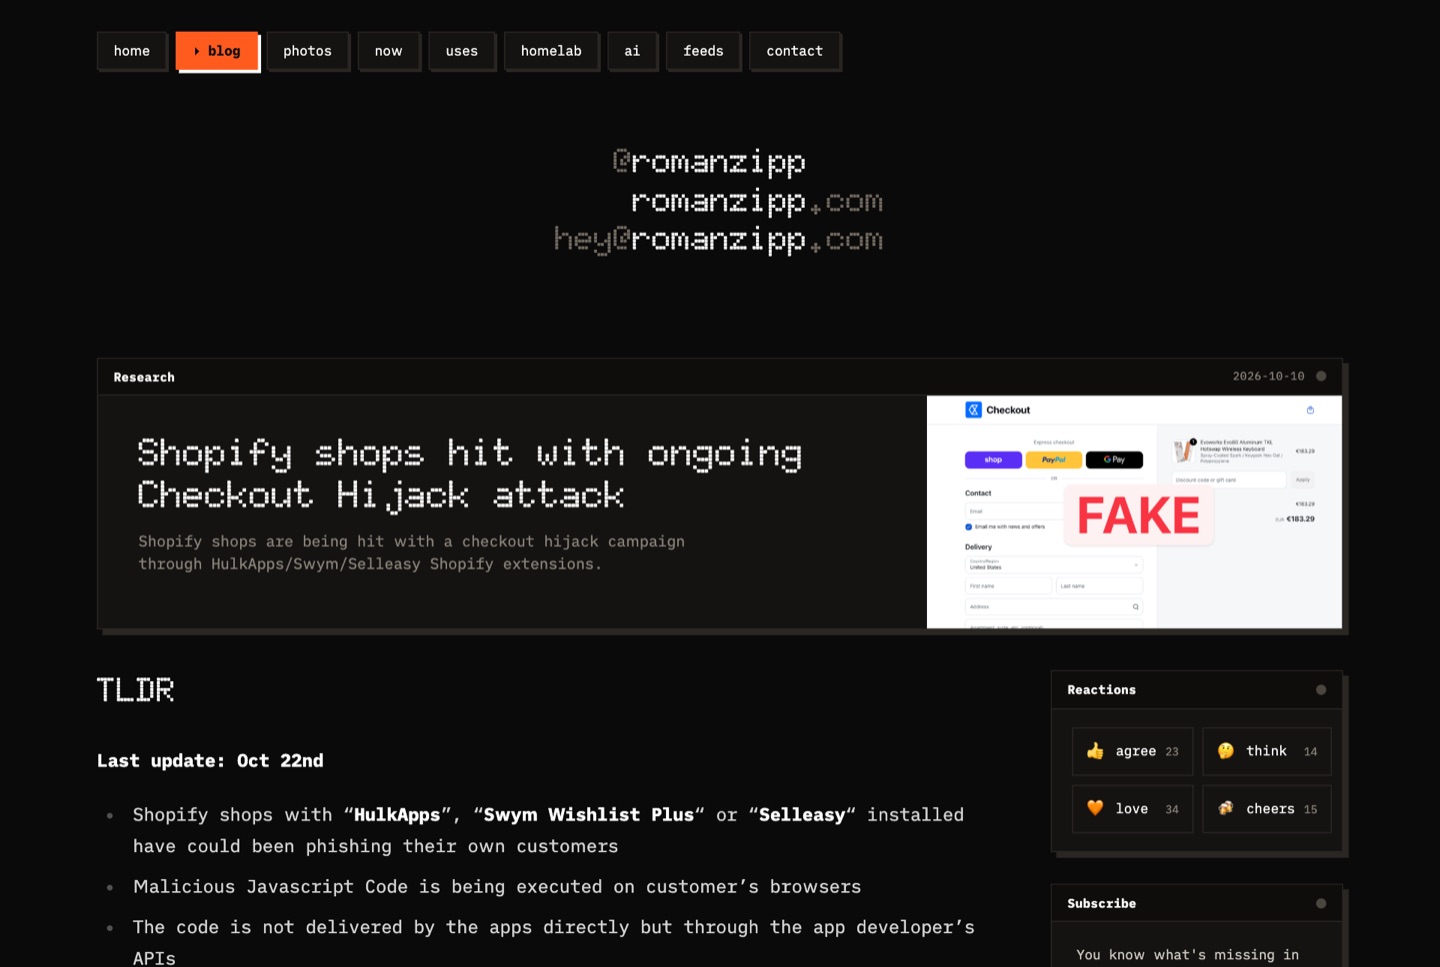 Observação real: o relatório público que descreveu pela primeira vez o sequestro do checkout (romanzipp.com, 10 de outubro de 2026).
Parte do Hub temáticoExplore o Spotlight Hub de Segurança Shopify →
1. O sequestro de apps de outubro de 2026: o que realmente aconteceu
Em 10 de outubro de 2026, o desenvolvedor Roman Zipp percebeu que o botão de checkout de uma loja de teclados o levava a um domínio desconhecido. Ele rastreou o redirecionamento diretamente até o app Hulk Product Options. O detalhe alarmante era como o ataque funcionava:
- O arquivo JavaScript principal do app em
cdn.shopify.comnão tinha sido alterado. - Esse script limpo buscava as configurações do app da loja na API do próprio fornecedor.
- Um campo de configuração armazenava JavaScript “personalizado”. O atacante tinha colocado ali cerca de 22,7 KB de código malicioso.
- Esse código interceptava o clique no checkout, exibia um formulário de pagamento falso, coletava os dados do cartão e depois encaminhava o comprador para o checkout real da Shopify, para que a transação ainda fosse concluída.
Nos dias seguintes, o desenvolvedor da Selleasy confirmou que um atacante tinha acessado uma ferramenta interna e adicionado scripts às configurações de algumas lojas; o Swym Wishlist Plus também foi citado. Até 16 de outubro, as três listagens estavam indisponíveis na App Store. Um lojista australiano disse ao iTnews que a Shopify pediu que mantivesse a loja fechada enquanto o problema era investigado; ela foi reaberta até 19 de outubro.
Ninguém publicou quantas lojas ou compradores foram afetados. A declaração pública da Shopify destacou que os apps precisam cumprir seus padrões de segurança e que os lojistas continuam no controle de quais apps instalam.
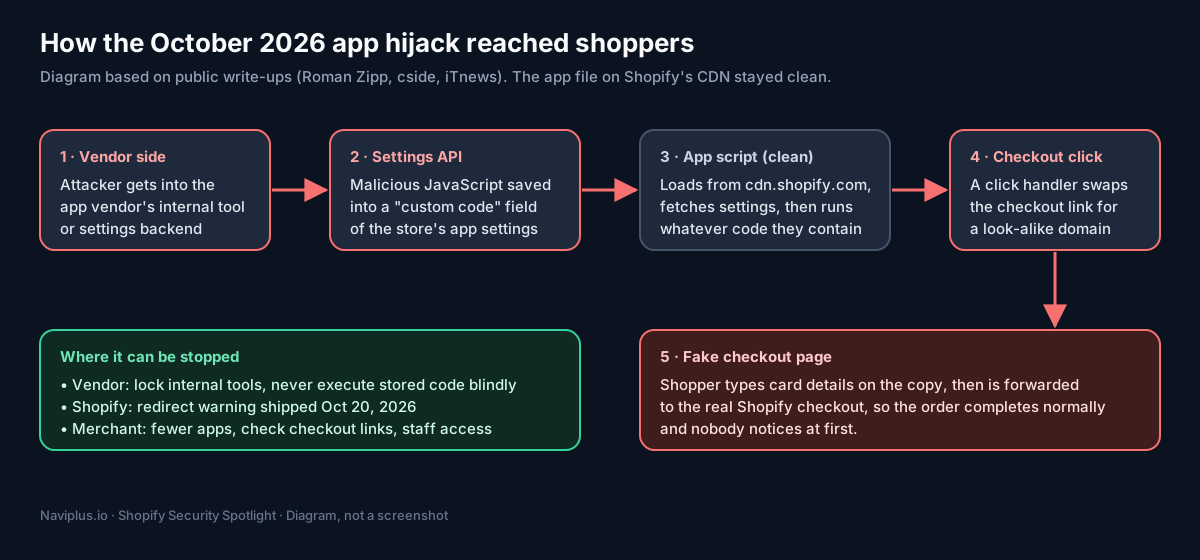 Diagrama: o ataque nunca modificou o tema da loja nem a CDN da Shopify. Ele vivia nos dados de configuração do fornecedor.
Por que isso importa para todo lojista: sua loja executa código de cada app que você instala, e muitos apps carregam configurações dinamicamente da própria infraestrutura durante a execução. Se o back office de um fornecedor for invadido, todas as lojas que usam esse fornecedor podem ser afetadas de uma só vez, sem que o lojista altere uma única linha de código do tema.
2. Phishing com IA direcionado a lojistas e equipe
O phishing continua sendo a via mais rápida para o admin de uma loja. O que mudou foi a qualidade. O fornecedor de treinamento em segurança Hoxhunt informou que a fatia de e-mails de phishing denunciados por usuários com sinais de assistência de IA subiu bruscamente entre novembro de 2025 e janeiro de 2026 (dados do fornecedor, tamanho da amostra não divulgado). A geração de linguagem natural substituiu a gramática truncada e os erros de ortografia reveladores por mensagens convincentes e alinhadas à marca.
As iscas típicas direcionadas a lojistas são avisos falsos de “loja suspensa” ou “repasse retido”, pedidos falsos de avaliação de apps e convites falsos de parceiros ou desenvolvedores pedindo acesso de colaborador.
A plataforma também foi usada indevidamente. Em junho de 2026, o BleepingComputer informou que recibos falsos se passando por Norton, McAfee, Apple e PayPal apareciam no histórico de pedidos do app Shop dos usuários, cada um incentivando uma ligação para um número de telefone. A Shopify disse que implementou novos controles que reduziram significativamente a atividade.
O que ajuda: exija passkeys ou chaves de segurança para cada conta da equipe e estabeleça uma regra firme: ninguém aprova acesso de colaborador ou de app a partir de um link recebido por e-mail.
3. Vitrines clonadas a partir do seu catálogo
Suas fotos de produto e descrições são públicas, e ferramentas de IA facilitam reconstruir uma loja convincente em torno delas. A Sansec documentou uma rede chamada GorgonAgora: até 3 de junho de 2026, 5.714 vitrines falsas confirmadas copiavam catálogos extraídos de lojas Shopify reais de marcas como Starbucks, Lego e Nike. As falsas rodavam em Medusa.js, não na Shopify, exibiam um formulário de cartão falso da Stripe e repassavam a etapa 3D Secure para que a compra parecesse legítima.
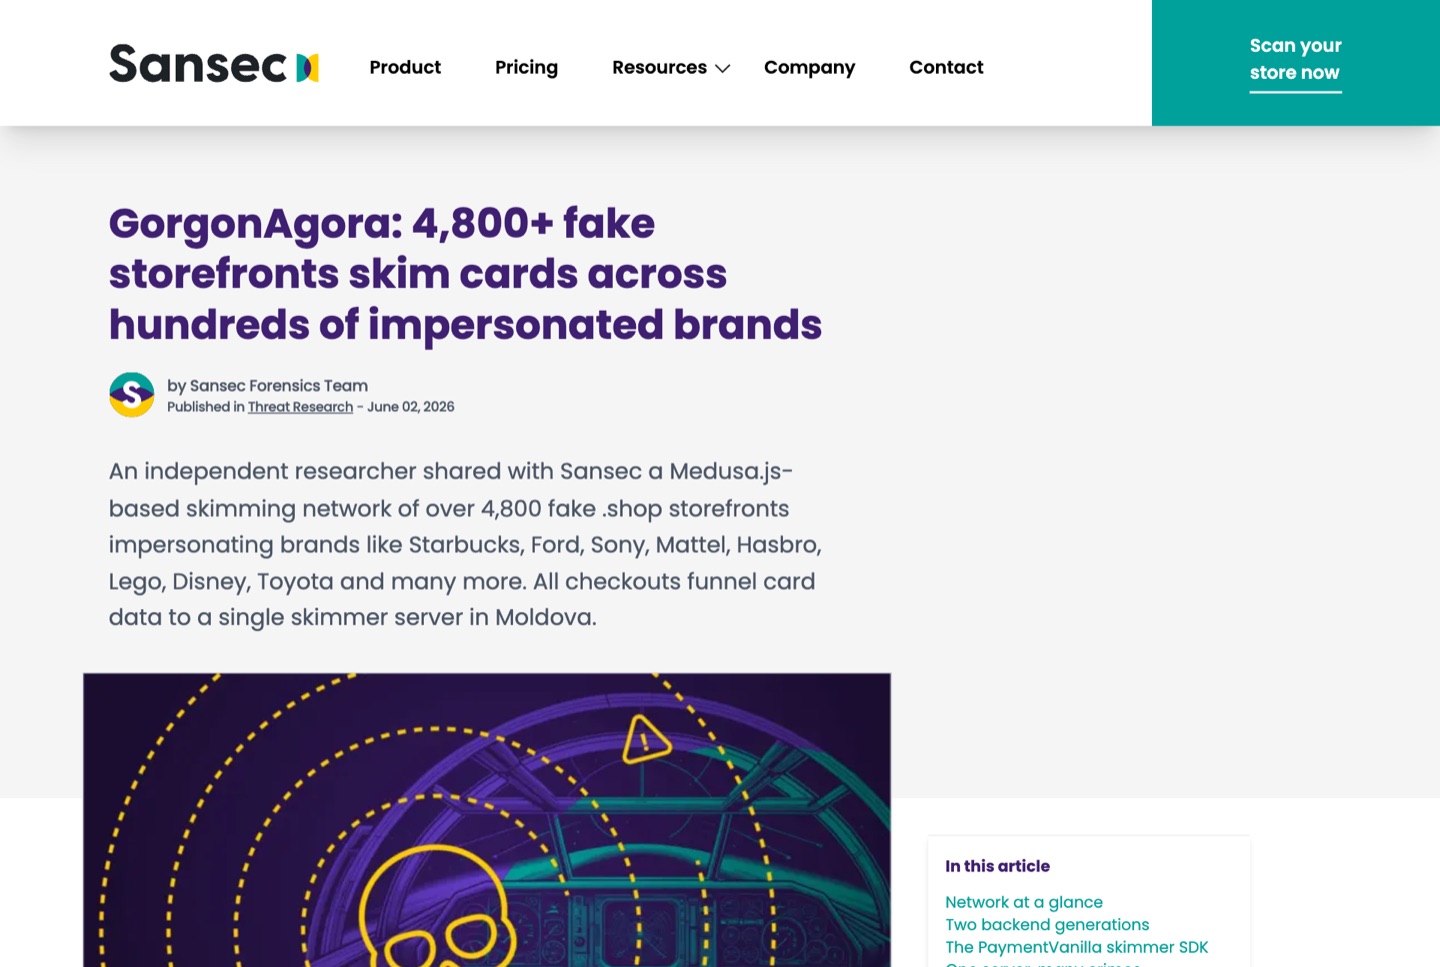 Observação real: o relatório da Sansec sobre lojas falsas que clonam catálogos Shopify extraídos (junho de 2026).
O prejuízo cai diretamente sobre a marca real: chargebacks que você não causou, chamados de suporte por pedidos que nunca foram recebidos e clientes que perdem a confiança no seu negócio.
4. Bots, agora também agentes de IA
O Bad Bot Report 2026 da Imperva (Thales) diz que os bots representaram mais da metade de todo o tráfego web em 2025, e agora rastreia agentes de IA como uma categoria separada. Para uma loja Shopify, essa atividade automatizada costuma aparecer como:
- Card testing: bots testando números de cartões roubados com pedidos de baixo valor.
- Acúmulo de estoque durante lançamentos limitados.
- Raspagem de catálogo, que alimenta lojas clonadas como as citadas acima.
Parte desse tráfego é legítima: assistentes de compra com IA que navegam e compram em nome do cliente fazem parte dos planos de comércio agêntico da Shopify. O problema difícil em 2026 é distinguir um agente útil de um bot abusivo.
5. Tokens vazados e ferramentas de programação com IA
Muitas lojas dependem de apps personalizados, integrações privadas ou agências externas com tokens de API Admin. O relatório State of Secrets Sprawl 2026 da GitGuardian contou 28,65 milhões de novos segredos codificados diretamente (hardcoded) em commits públicos do GitHub em 2025, um aumento de 34%, e encontrou 24.008 segredos dentro de arquivos de configuração MCP usados para conectar assistentes de IA a ferramentas.
A lição para o lojista é simples: o token de API Admin de uma loja é tão poderoso quanto um login de equipe, e é mais fácil de vazar. Ele acaba em um repositório, em um documento compartilhado ou em um chat com IA.
6. O que os números dizem sobre a escala
O Centro de Reclamações de Crimes na Internet do FBI (IC3) informou cerca de US$ 20,9 bilhões em perdas, a partir de mais de um milhão de reclamações em 2025. Mais de 22.000 reclamações citaram IA, com cerca de US$ 893 milhões em perdas. O IC3 alertou que conteúdos gerados por IA estão cada vez mais difíceis de detectar. Esses não são números específicos da Shopify, mas mostram a direção.
7. Trade-offs: o que não superdimensionar
- Não desinstale todos os apps. Apps não são o inimigo; o inimigo são os apps sem manutenção e com permissões excessivas.
- Não bloqueie todos os bots. Mecanismos de busca e agentes de compra com IA legítimos precisam acessar seu catálogo.
- Não dependa de uma única ferramenta. Nenhum scanner teria detectado o ataque de outubro, porque o código malicioso chegou como dados de um fornecedor confiável.
8. Checklist de 5 passos para esta semana
- Liste seus apps em Configurações → Apps e canais de vendas. Remova os que não usa e pesquise qualquer app que você não reconheça.
- Abra sua loja em uma janela privada e navegue até o checkout. A barra de endereços deve permanecer no seu domínio ou no checkout da Shopify.
- Ative passkeys ou chaves de segurança para cada conta da equipe, e remova colaboradores e funcionários que não precisam mais de acesso.
- Renove todos os tokens de API Admin que já tenham sido colados em código, documentos ou chats com IA.
- Observe o novo aviso de redirecionamento da Shopify ao testar a sua loja. Se ele aparecer em um link que você não criou, investigue.
Próximos da série: o que a própria Shopify construiu para proteger as lojas, as tecnologias de segurança que vale entender e como a Navi+ foi projetada para limitar riscos.
Fontes
- Roman Zipp, Shopify shops hit with ongoing Checkout Hijack attack (10 out 2026, atualizado em 22 out): https://romanzipp.com/blog/shopify-hit-with-phishing-attack
- cside, HulkApps Shopify checkout hijack: https://cside.com/blog/hulkapps-shopify-checkout-hijack
- iTnews, Shopify tells Australian store to stay shut after hijacked extensions divert shoppers (16 out 2026): https://www.itnews.com.au/news/shopify-tells-australian-store-to-stay-shut-after-hijacked-extensions-divert-shoppers-629693
- Shopify Changelog, New protection against unexpected redirects (20 out 2026): https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- BleepingComputer, Order tracking app Shop abused to push callback phishing attacks (25 jun 2026): https://www.bleepingcomputer.com/news/security/order-tracking-app-shop-abused-to-push-callback-phishing-attacks/
- Sansec, GorgonAgora fake storefront skimming network (jun 2026): https://sansec.io/research/gorgonagora-fake-storefront-skimming-network
- Imperva, Bad Bot Report 2026: https://www.imperva.com/blog/bad-bot-report-2026-bots-agentic-age/
- Hoxhunt, Phishing trends report: https://hoxhunt.com/guide/phishing-trends-report
- GitGuardian, State of Secrets Sprawl 2026: https://dev.to/gitguardian/the-state-of-secrets-sprawl-2026-ai-service-leaks-surge-81-and-29m-secrets-hit-public-github-2bgj
- CyberScoop, FBI IC3 annual cybercrime report (abr 2026): https://cyberscoop.com/fbi-internet-crime-complaint-center-annual-cybercrime-report/