2026 年 10 月,多家 Shopify 店铺的买家点击了“结账”,输入了银行卡信息,然后收到了一份标准的订单确认。一切看起来都很正常。然而,他们的卡信息早已被攻击者伪造的页面复制走了。
店铺本身没有被入侵,Shopify 也没有被入侵。攻击者是通过商家已经安装的应用闯入的。这就是 AI 时代电商安全的新现实:最薄弱的环节很少是某一个店铺的密码,而是连接到你后台的那条由工具、供应商和自动化流程组成的长链条。
本文只讨论已有文献记录、有出处可查的威胁。如果没有人公布某个数字,我们会直说。
- 2026 年最严重的事件是一起供应链攻击。 恶意代码被存放在应用供应商的设置系统中,并通过 Hulk Product Options、Selleasy 和 Swym Wishlist Plus 等应用提供给店铺。
- AI 让老套的骗局更便宜,但并没有改变它们的本质。 钓鱼、假店铺和卡片测试早在 2026 年之前就已存在;AI 只是让攻击者能够以更快、更精致、更大规模的方式发起它们。
- 最容易暴露的资产往往是 API 令牌,而不是密码。 粘贴在代码、AI 编程助手和配置文件中的 Admin API 密钥,不断发生泄露。
- Shopify 在平台层面做出了反应。 2026 年 10 月 20 日,Shopify 在店铺前台把买家带到外部网站之前增加了提醒;10 月 23 日又收窄为:拦截已知的恶意网站,并对可疑网站进行确认。
 概念插图:一个 Shopify 店铺前台,其结账路径被受损应用悄悄转移。
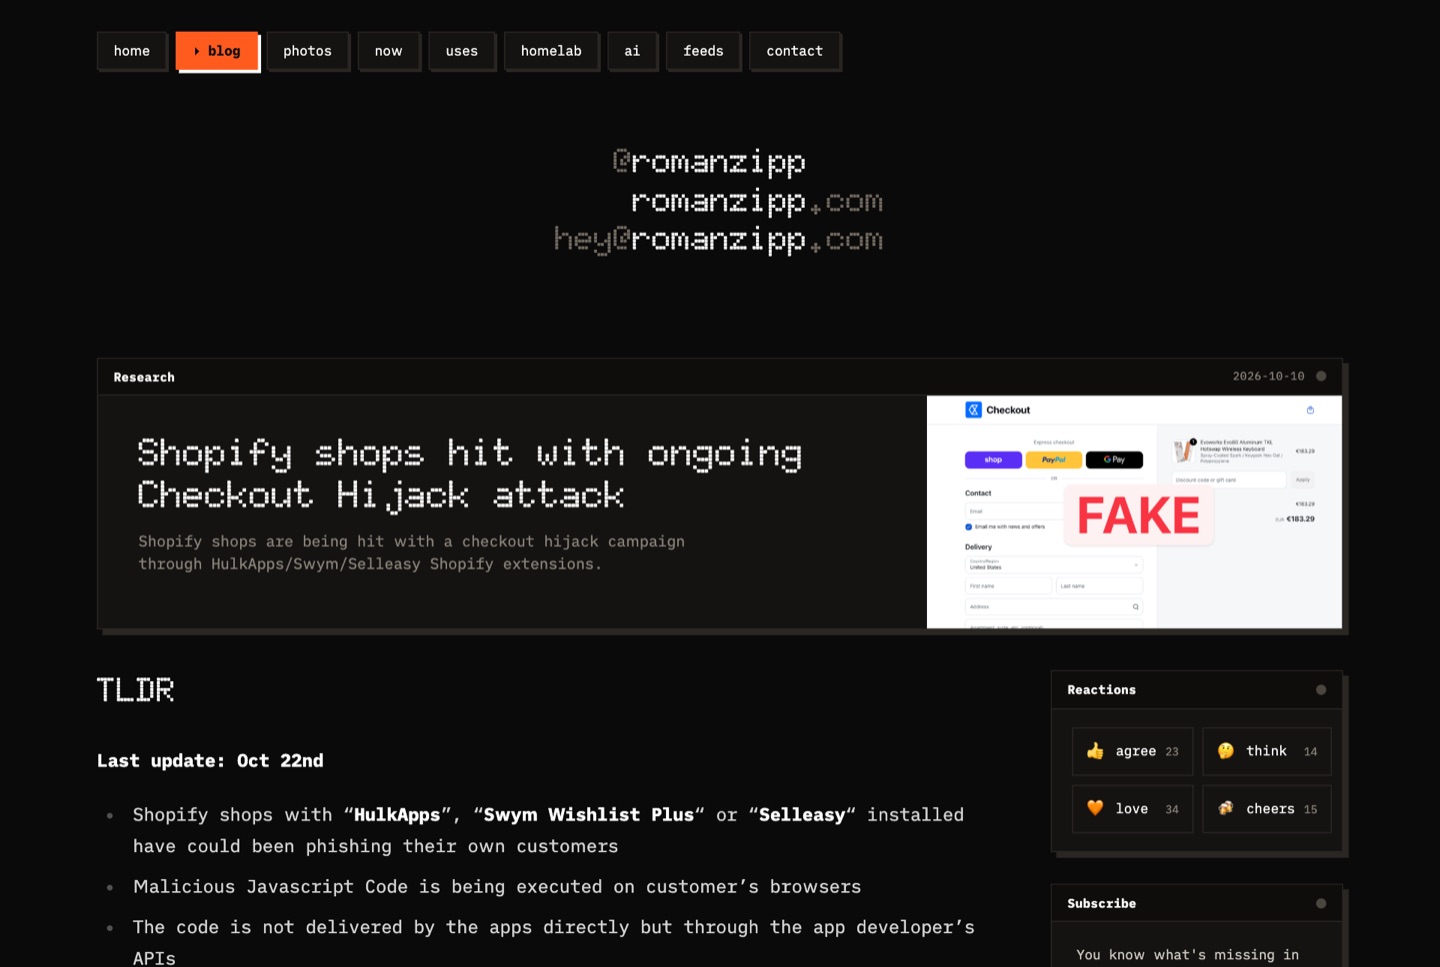 真实观察:最早描述结账劫持的公开报告(romanzipp.com,2026 年 10 月 10 日)。
属于主题中心的一部分浏览 Shopify 安全专题中心 →
1. 2026 年 10 月的应用劫持:究竟发生了什么
2026 年 10 月 10 日,开发者 Roman Zipp 注意到一家键盘店铺的结账按钮会把他带到一个陌生的域名。他将这次重定向追踪到 Hulk Product Options 应用。令人警觉的是攻击的运作方式:
- 位于
cdn.shopify.com上的应用核心 JavaScript 文件没有被改动。 - 这个干净的脚本会从供应商自己的 API 获取店铺的应用设置。
- 其中一个设置字段保存了“自定义”JavaScript。攻击者在那里植入了大约 22.7 KB 的恶意代码。
- 这段代码拦截了结账点击,显示一个伪造的结账表单,窃取银行卡信息,然后把买家转到真正的 Shopify 结账页面,因此交易仍然能够完成。
在随后几天里,Selleasy 的开发者证实,攻击者曾访问过一个内部工具,并在部分店铺的设置中添加了脚本。Swym Wishlist Plus 也被报告存在类似问题。到 10 月 16 日,这三个应用都已无法在 App Store 中获取。一位澳大利亚商家告诉 iTnews,Shopify 要求他们在调查期间保持店铺关闭;到 10 月 19 日,店铺已经重新开放。
目前尚未有人公布受影响的店铺和买家数量。Shopify 的公开声明强调,应用必须符合其安全标准,并且商家始终可以控制自己安装哪些应用。
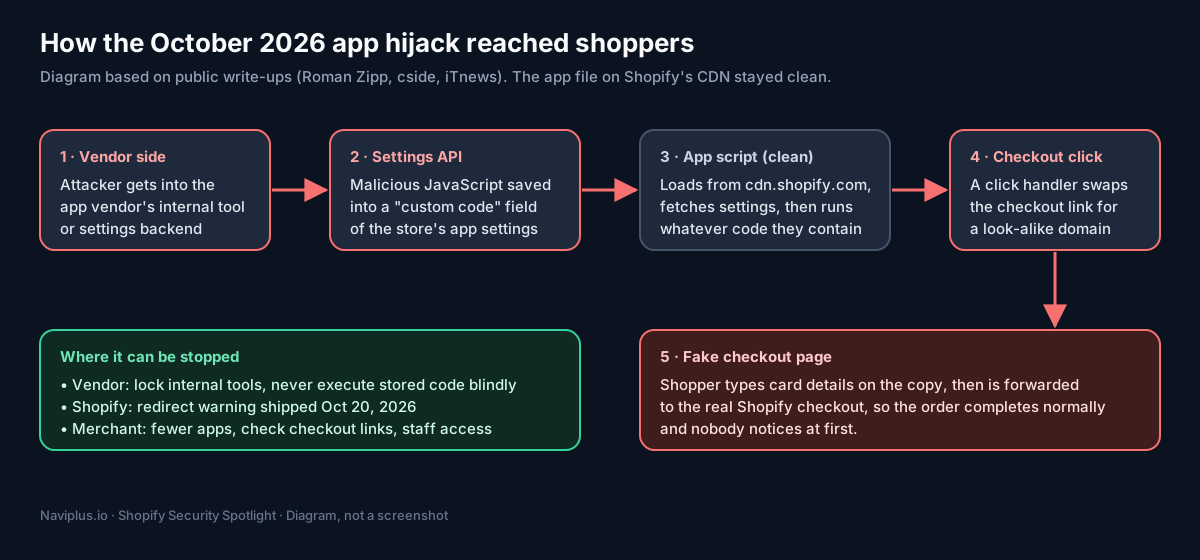 示意图:这次攻击从未修改店铺的主题或 Shopify 的 CDN,而是藏在供应商的设置数据中。
对每位商家都很重要的原因: 你的店铺会执行你安装的每一个应用的代码,而许多应用会在运行时从自己的基础设施动态加载设置。如果某个供应商的后台遭到入侵,所有使用该供应商的店铺都可能同时受到影响,而商家甚至不需要改动任何一行主题代码。
2. 针对商家和员工的 AI 辅助钓鱼
钓鱼仍然是进入店铺后台最快的途径。变化的是钓鱼的质量。安全意识厂商 Hoxhunt 报告称,在 2025 年 11 月至 2026 年 1 月之间,用户举报的钓鱼邮件中带有 AI 辅助迹象的比例大幅上升(厂商数据,未披露样本量)。自然语言生成已经用流畅、贴合品牌风格的文字,取代了生硬的语法和明显的拼写错误。
针对商家的典型诱饵包括:伪造的“店铺已暂停”或“付款已冻结”通知、伪造的应用评价请求,以及以合作伙伴或开发者身份发出、要求协作者权限的虚假邀请。
平台本身也遭到滥用。2026 年 6 月,BleepingComputer 报道称,用户的 Shop 应用订单历史中出现了冒充 Norton、McAfee、Apple 和 PayPal 的假收据,每一张都诱导用户拨打一个电话号码。Shopify 表示,已推出新的控制措施,显著减少了这类活动。
有效的做法: 为每个员工账户要求使用通行密钥或安全密钥,并立下明确规则:绝不通过邮件链接批准协作者或应用访问权限。
3. 基于你商品目录克隆的假店铺前台
你的商品图片和描述都是公开的,而 AI 工具让人可以轻松地围绕它们重建一个看似可信的店铺。Sansec 记录了一个名为 GorgonAgora 的网络:截至 2026 年 6 月 3 日,已确认有 5,714 个假店铺前台,复制了从 Starbucks、Lego、Nike 等品牌的真实 Shopify 店铺抓取的商品目录。这些假店铺运行在 Medusa.js 上而非 Shopify,显示伪造的 Stripe 银行卡表单,并中继 3D Secure 验证步骤,让购买看起来真实可信。
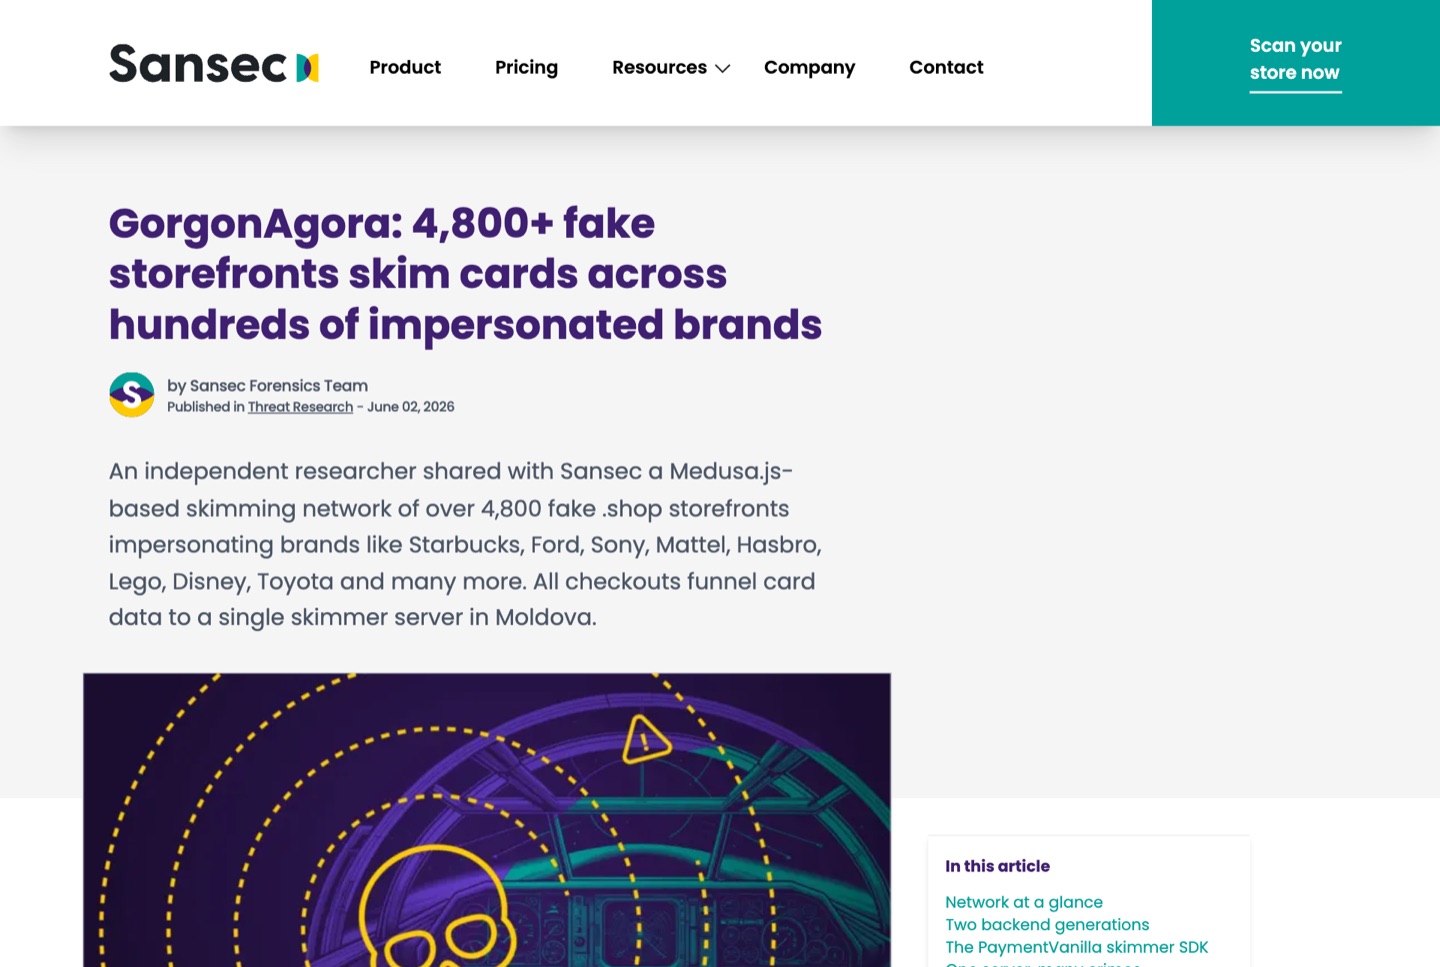 真实观察:Sansec 关于克隆抓取的 Shopify 商品目录的假店铺的报告(2026 年 6 月)。
损失会直接落在真正的品牌身上:你并未造成的拒付,你从未发出过订单的客服投诉,以及失去对你业务信任的客户。
4. 机器人,现在也包括 AI 代理
Imperva(Thales)的《2026 年恶意机器人报告》称,2025 年机器人占到了网络流量的一半以上,而且该报告现在将 AI 代理作为独立类别进行追踪。对于 Shopify 店铺而言,这种自动化活动通常表现为:
- 卡片测试: 机器人用小额订单尝试被盗的卡号。
- 限量发售期间的库存囤积。
- 商品目录抓取,为上文提到的克隆店铺提供素材。
其中一部分流量是正当的:代表买家浏览和购买的 AI 购物助手,属于 Shopify 代理式商务计划的一部分。2026 年的难题,是分辨有用的代理与滥用的机器人。
5. 泄露的令牌与 AI 编程工具
许多店铺依赖自定义应用、私有集成,或持有 Admin API 令牌的外部代理商。GitGuardian 的《2026 年机密信息泛滥状况报告》统计,2025 年公开 GitHub 提交中新增了 2,865 万个硬编码机密,同比增长 34%。该报告还发现,用于将 AI 助手连接到各类工具的 MCP 配置文件中,包含 24,008 个机密。
对商家而言,结论很直接:店铺的 Admin API 令牌和员工登录一样有权限,而且更容易泄露。它会出现在代码仓库、共享文档或 AI 聊天中。
6. 数字所反映的规模
美国联邦调查局互联网犯罪投诉中心(IC3)报告称,2025 年收到超过 100 万起投诉,损失约 209 亿美元。其中超过 22,000 起投诉提到了 AI,损失约 8.93 亿美元。IC3 警告说,AI 生成的内容越来越难以识别。这些数字并非 Shopify 专属,但它们显示了趋势走向。
7. 取舍:哪些事情不要反应过度
- 不要卸载所有应用。 应用本身不是敌人;问题在于无人维护和权限过大的应用。
- 不要屏蔽所有机器人。 搜索引擎和正当的 AI 购物代理都需要能够访问你的商品目录。
- 不要只依赖一种工具。 10 月的攻击没有任何一款扫描器能够发现,因为恶意代码是作为数据从一个可信的供应商那里传递过来的。
8. 本周的五步检查清单
- 列出你的应用,前往 设置 → 应用和销售渠道。删除未使用的应用,并查询所有你不认识的应用。
- 在无痕窗口中打开你的店铺,点击进入结账页面。地址栏应始终停留在你的域名或 Shopify 结账页面上。
- 为每个员工账户启用通行密钥或安全密钥,并移除不再需要访问权限的员工和协作者。
- 轮换所有曾经粘贴到代码、文档或 AI 聊天中的 Admin API 令牌。
- 测试自己的店铺时,留意 Shopify 新的重定向警告。 如果它出现在你没有创建的链接上,请进行调查。
本系列的下一篇:Shopify 自身为保护店铺所构建的功能、值得了解的电商安全技术,以及 Navi+ 如何设计以降低风险。
来源
- Roman Zipp,Shopify shops hit with ongoing Checkout Hijack attack(2026 年 10 月 10 日,10 月 22 日更新):https://romanzipp.com/blog/shopify-hit-with-phishing-attack
- cside,HulkApps Shopify checkout hijack:https://cside.com/blog/hulkapps-shopify-checkout-hijack
- iTnews,Shopify tells Australian store to stay shut after hijacked extensions divert shoppers(2026 年 10 月 16 日):https://www.itnews.com.au/news/shopify-tells-australian-store-to-stay-shut-after-hijacked-extensions-divert-shoppers-629693
- Shopify Changelog,New protection against unexpected redirects(2026 年 10 月 20 日):https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- BleepingComputer,Order tracking app Shop abused to push callback phishing attacks(2026 年 6 月 25 日):https://www.bleepingcomputer.com/news/security/order-tracking-app-shop-abused-to-push-callback-phishing-attacks/
- Sansec,GorgonAgora fake storefront skimming network(2026 年 6 月):https://sansec.io/research/gorgonagora-fake-storefront-skimming-network
- Imperva,Bad Bot Report 2026:https://www.imperva.com/blog/bad-bot-report-2026-bots-agentic-age/
- Hoxhunt,Phishing trends report:https://hoxhunt.com/guide/phishing-trends-report
- GitGuardian,State of Secrets Sprawl 2026:https://dev.to/gitguardian/the-state-of-secrets-sprawl-2026-ai-service-leaks-surge-81-and-29m-secrets-hit-public-github-2bgj
- CyberScoop,FBI IC3 annual cybercrime report(2026 年 4 月):https://cyberscoop.com/fbi-internet-crime-complaint-center-annual-cybercrime-report/