Im Oktober 2026 klickten Kunden in mehreren Shopify-Shops auf „Zur Kasse“, gaben ihre Kartendaten ein und erhielten eine ganz normale Bestellbestätigung. Nichts wirkte verdächtig. Doch ihre Kartendaten waren bereits über eine nachgebaute Seite gelaufen, die ein Angreifer kontrollierte.
Die Shops selbst waren nicht gehackt. Auch Shopify war nicht gehackt. Der Angreifer drang stattdessen über Apps ein, die die Händler installiert hatten. Das ist die neue Realität der E-Commerce-Sicherheit im KI-Zeitalter: Die schwächste Stelle ist selten ein einzelnes Shop-Passwort, sondern die lange Kette aus Tools, Anbietern und Automatisierungen, die mit Ihrem Admin verbunden sind.
Dieser Artikel behandelt die Bedrohungen, die belegt und mit Quellen versehen sind. Wo niemand eine Zahl veröffentlicht hat, sagen wir das.
- Der kritischste Vorfall des Jahres 2026 war ein Supply-Chain-Angriff. Schadcode steckte in den Einstellungssystemen der App-Anbieter und wurde über Apps wie Hulk Product Options, Selleasy und Swym Wishlist Plus an Shops ausgeliefert.
- KI macht alte Betrugsmaschen billiger, nicht neu. Phishing, gefälschte Shops und Kartentests gab es lange vor 2026; KI ermöglicht Angreifern nur, sie schneller, überzeugender und in größerem Umfang zu starten.
- Das am stärksten gefährdete Gut ist oft ein API-Token, kein Passwort. Admin-API-Schlüssel, die in Code, KI-Coding-Assistenten und Konfigurationsdateien eingefügt werden, gelangen immer wieder nach außen.
- Shopify hat auf Plattformebene reagiert. Am 20. Oktober 2026 fügte Shopify eine Warnung hinzu, bevor Storefronts Käufer auf eine fremde Website schicken; am 23. Oktober beschränkte es das auf die Blockierung bekannter Schadseiten und die Bestätigung verdächtiger.
 Konzeptillustration: Ein Shopify-Storefront, dessen Checkout-Weg unbemerkt über eine kompromittierte App umgeleitet wird.
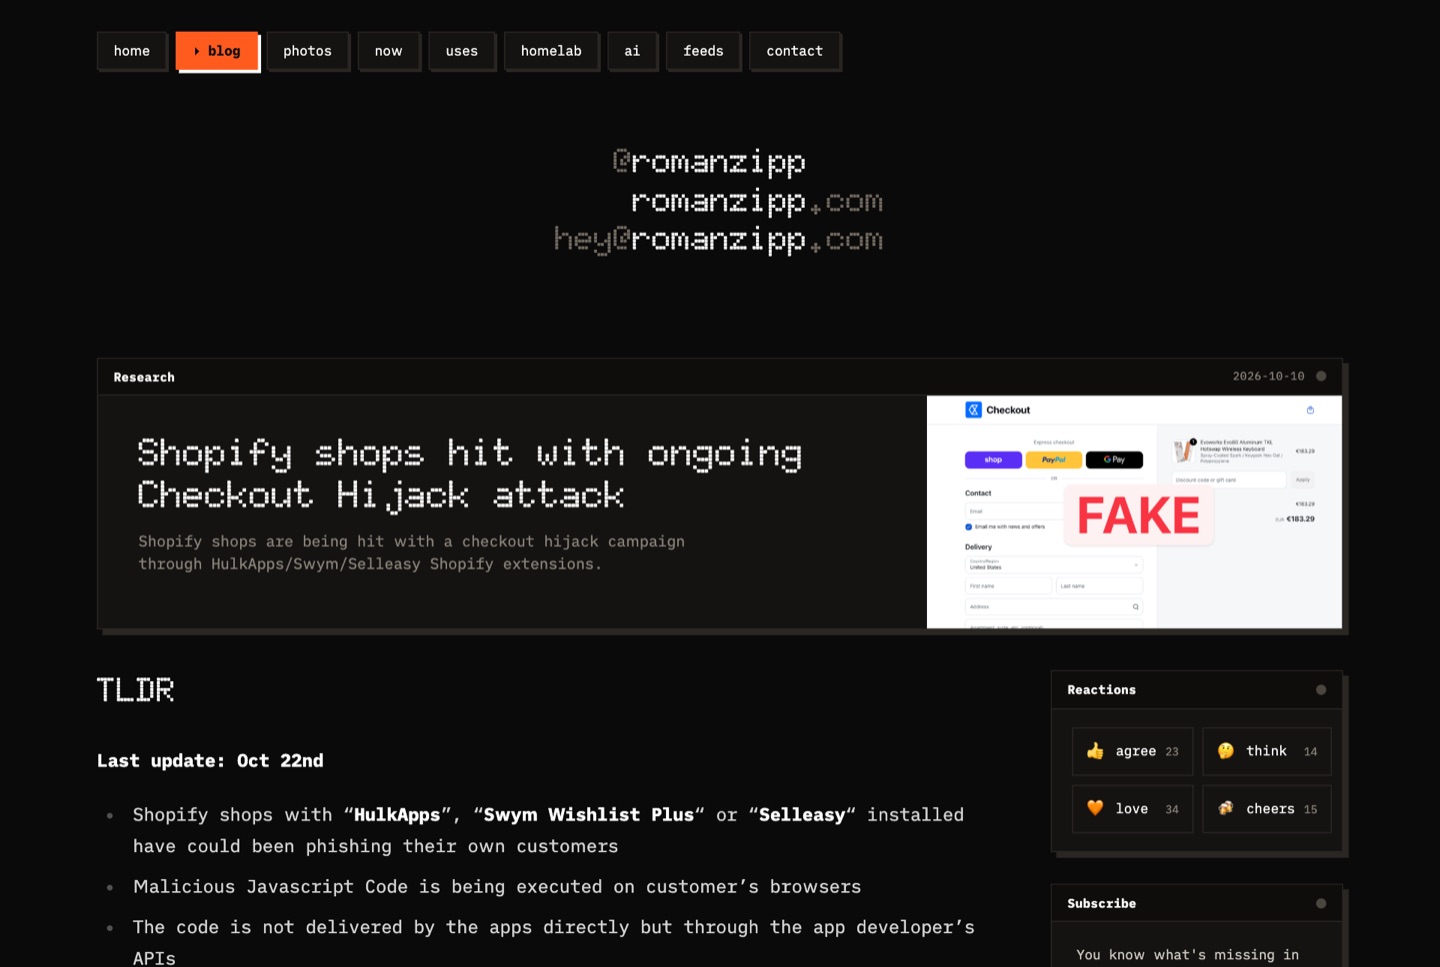 Praxisbeobachtung: der öffentliche Bericht, der den Checkout-Hijack zuerst beschrieb (romanzipp.com, 10. Oktober 2026).
Teil des Themen-HubsZum Shopify-Security-Spotlight-Hub →
1. Der App-Hijack vom Oktober 2026: was tatsächlich passiert ist
Am 10. Oktober 2026 bemerkte der Entwickler Roman Zipp, dass der Checkout-Button in einem Shop für Tastaturen ihn zu einer unbekannten Domain schickte. Er verfolgte die Weiterleitung direkt bis zur App Hulk Product Options. Alarmierend war vor allem, wie der Angriff funktionierte:
- Die zentrale JavaScript-Datei der App auf
cdn.shopify.comwar unverändert. - Dieses saubere Skript holte die App-Einstellungen des Shops von der eigenen API des Anbieters.
- Ein Einstellungsfeld speicherte „benutzerdefiniertes“ JavaScript. Der Angreifer hatte dort rund 22,7 KB Schadcode abgelegt.
- Dieser Code fing den Klick auf den Checkout ab, zeigte ein gefälschtes Checkout-Formular, erfasste die Kartendaten und leitete den Käufer anschließend an den echten Shopify-Checkout weiter, sodass die Transaktion trotzdem durchging.
In den folgenden Tagen bestätigte der Entwickler von Selleasy, dass ein Angreifer auf ein internes Tool zugegriffen und in den Einstellungen einiger Shops Skripte hinzugefügt hatte; außerdem wurde Swym Wishlist Plus gemeldet. Bis zum 16. Oktober waren alle drei Einträge im App Store nicht mehr verfügbar. Ein australischer Händler erzählte iTnews, Shopify habe ihn gebeten, den Shop geschlossen zu halten, während das Problem untersucht wurde; er öffnete am 19. Oktober wieder.
Niemand hat veröffentlicht, wie viele Shops oder Käufer betroffen waren. Shopifys öffentliche Stellungnahme betonte, dass Apps die Sicherheitsstandards von Shopify erfüllen müssen und Händler weiterhin selbst entscheiden, welche Apps sie installieren.
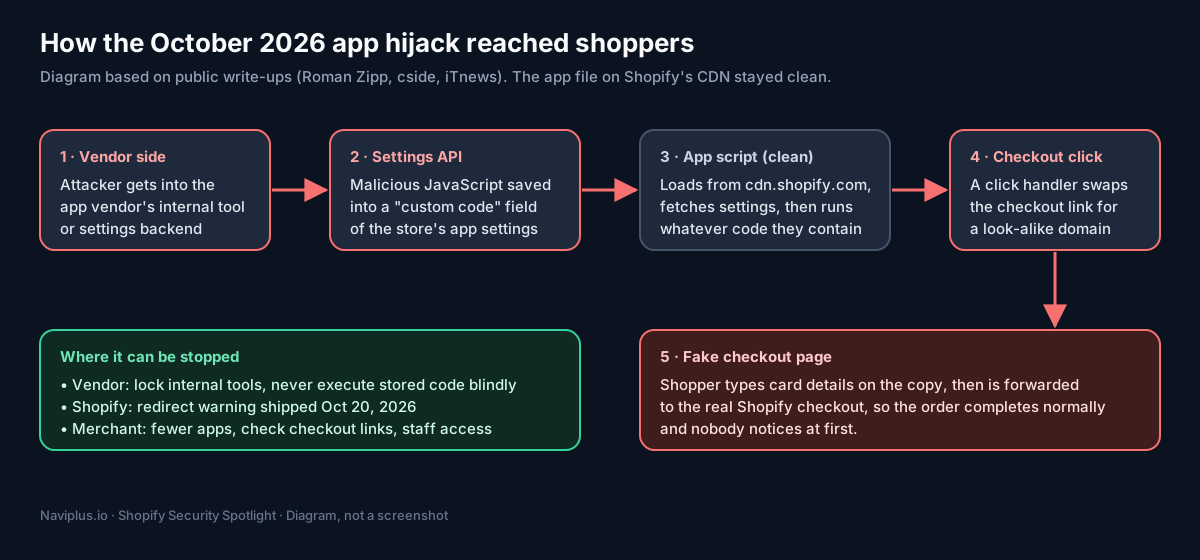 Diagramm: Der Angriff veränderte weder das Theme des Shops noch das CDN von Shopify. Er lag in den Einstellungsdaten des Anbieters.
Warum das jeden Händler betrifft: Ihr Shop führt Code aus jeder installierten App aus, und viele Apps laden Einstellungen zur Laufzeit dynamisch von ihrer eigenen Infrastruktur. Wird das Backend eines Anbieters gehackt, können alle Shops, die diesen Anbieter nutzen, gleichzeitig betroffen sein, ohne dass der Händler eine einzige Zeile Theme-Code geändert hat.
2. KI-gestütztes Phishing gegen Händler und Mitarbeitende
Phishing bleibt der schnellste Weg in einen Shop-Admin. Verändert hat sich die Qualität. Der Anbieter von Security-Awareness-Trainings Hoxhunt berichtete, dass der Anteil der von Nutzern gemeldeten Phishing-Mails mit Anzeichen von KI-Unterstützung zwischen November 2025 und Januar 2026 stark gestiegen ist (Anbieterdaten, Stichprobengröße nicht veröffentlicht). Natürliche Sprachgenerierung hat holprige Grammatik und verräterische Rechtschreibfehler durch überzeugende, markenkonforme Botschaften ersetzt.
Typische Köder für Händler sind gefälschte Hinweise wie „Shop gesperrt“ oder „Auszahlung angehalten“, gefälschte Bitten um App-Bewertungen sowie gefälschte Partner- oder Entwicklereinladungen, die Mitarbeiterzugriff verlangen.
Auch die Plattform wurde missbraucht. Im Juni 2026 berichtete BleepingComputer über gefälschte Quittungen, die sich als Norton, McAfee, Apple und PayPal ausgaben und im Bestellverlauf der Shop-App der Nutzer erschienen; jede enthielt eine Telefonnummer zum Rückruf. Shopify erklärte, neue Kontrollen eingeführt zu haben, die diese Aktivität deutlich verringert haben.
Was hilft: Verlangen Sie Passkeys oder Sicherheitsschlüssel für jedes Mitarbeiterkonto, und legen Sie eine klare Regel fest: Niemand genehmigt Zugriff für Mitarbeitende oder Apps über einen Link in einer E-Mail.
3. Geklonte Storefronts aus Ihrem eigenen Katalog
Ihre Produktfotos und Beschreibungen sind öffentlich, und KI-Werkzeuge machen es leicht, daraus einen überzeugenden Shop nachzubauen. Sansec dokumentierte ein Netzwerk namens GorgonAgora: Bis zum 3. Juni 2026 wurden 5.714 bestätigte gefälschte Storefronts gezählt, die Kataloge kopierten, die von echten Shopify-Shops bekannter Marken wie Starbucks, Lego und Nike abgegriffen wurden. Die Fakes liefen auf Medusa.js statt auf Shopify, zeigten ein gefälschtes Stripe-Kartenformular und leiteten den 3D-Secure-Schritt weiter, damit der Kauf echt wirkte.
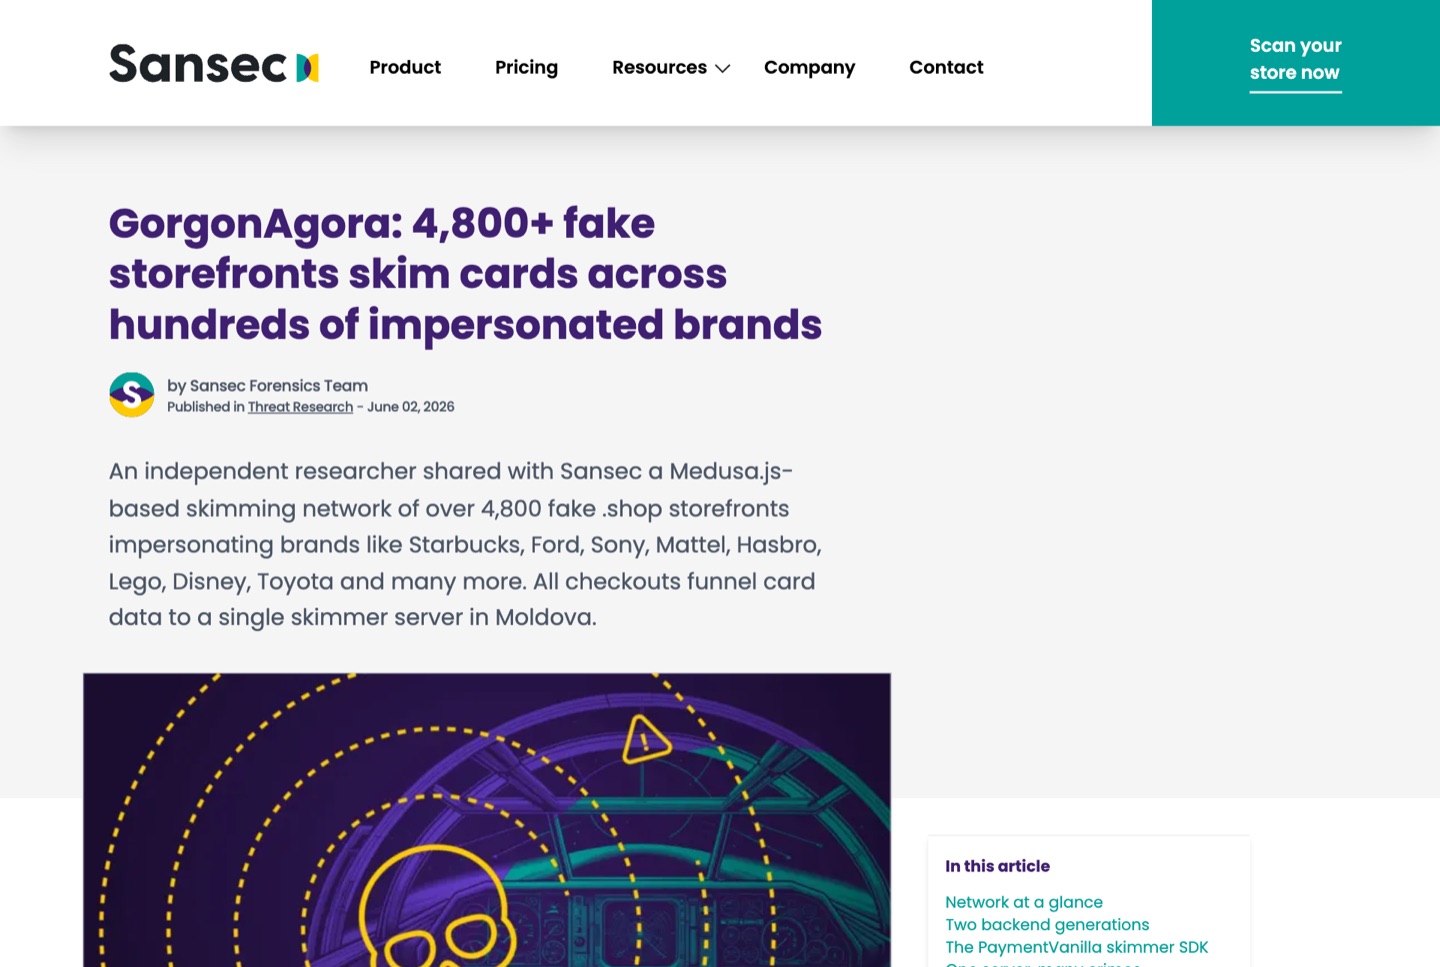 Praxisbeobachtung: Sansecs Bericht über gefälschte Shops, die abgegriffene Shopify-Kataloge klonen (Juni 2026).
Der Schaden trifft direkt die echte Marke: Chargebacks, die Sie nicht verursacht haben, Support-Tickets zu Bestellungen, die nie ankamen, und Kunden, die das Vertrauen in Ihr Geschäft verlieren.
4. Bots, inzwischen auch KI-Agenten
Der Imperva (Thales) Bad Bot Report 2026 besagt, dass Bots im Jahr 2025 mehr als die Hälfte des gesamten Web-Traffics ausmachten, und er führt KI-Agenten inzwischen als eigene Kategorie. Bei einem Shopify-Shop zeigt sich diese automatisierte Aktivität typischerweise als:
- Kartentests: Bots probieren gestohlene Kartennummern mit kleinen Bestellungen aus.
- Lagerhortung während limitierter Drops.
- Katalog-Scraping, das gefälschte Shops wie die oben beschriebenen speist.
Ein Teil dieses Traffics ist legitim: KI-Shopping-Assistenten, die im Auftrag eines Kunden browsen und kaufen, gehören zu Shopifys Plänen für agentisches Commerce. Die schwierige Aufgabe im Jahr 2026 besteht darin, einen nützlichen Agenten von einem missbräuchlichen Bot zu unterscheiden.
5. Geleakte Tokens und KI-Coding-Tools
Viele Shops verlassen sich auf individuelle Apps, private Integrationen oder externe Agenturen mit Admin-API-Tokens. Der Bericht State of Secrets Sprawl 2026 von GitGuardian zählte 28,65 Millionen neue fest einprogrammierte Geheimnisse in öffentlichen GitHub-Commits im Jahr 2025, einen Anstieg von 34 %, und fand 24.008 Geheimnisse in MCP-Konfigurationsdateien, mit denen KI-Assistenten an Werkzeuge angebunden werden.
Die Lehre für Händler ist einfach: Das Admin-API-Token eines Shops ist so mächtig wie ein Mitarbeiter-Login und lässt sich leichter leaken. Es landet in einem Repository, einem geteilten Dokument oder einem KI-Chat.
6. Was die Zahlen über das Ausmaß sagen
Das Internet Crime Complaint Center (IC3) des FBI meldete für 2025 Schäden von rund 20,9 Milliarden US-Dollar aus mehr als einer Million Beschwerden. Über 22.000 Beschwerden bezogen sich auf KI, mit rund 893 Millionen US-Dollar Schaden. IC3 warnte, dass KI-generierte Inhalte immer schwerer zu erkennen sind. Diese Zahlen beziehen sich nicht speziell auf Shopify, zeigen aber die Richtung.
7. Abwägungen: wo Sie nicht überreagieren sollten
- Deinstallieren Sie nicht jede App. Apps sind nicht der Feind; nicht gepflegte und überprivilegierte Apps sind es.
- Blockieren Sie nicht alle Bots. Suchmaschinen und legitime KI-Shopping-Agenten müssen Ihren Katalog erreichen können.
- Verlassen Sie sich nicht auf ein einziges Tool. Kein einzelner Scanner hätte den Angriff im Oktober erkannt, weil der Schadcode als Daten eines vertrauenswürdigen Anbieters ausgeliefert wurde.
8. Eine 5-Schritte-Checkliste für diese Woche
- Listen Sie Ihre Apps unter Einstellungen → Apps und Vertriebskanäle auf. Entfernen Sie alles Ungenutzte und prüfen Sie jede App, die Sie nicht kennen.
- Öffnen Sie Ihren Shop in einem privaten Fenster und klicken Sie bis zur Kasse. Die Adresszeile sollte auf Ihrer Domain oder dem Shopify-Checkout bleiben.
- Aktivieren Sie Passkeys oder Sicherheitsschlüssel für jedes Mitarbeiterkonto und entfernen Sie Mitarbeitende und Mitwirkende, die keinen Zugriff mehr brauchen.
- Erneuern Sie alle Admin-API-Tokens, die jemals in Code, Dokumente oder KI-Chats eingefügt wurden.
- Achten Sie beim Testen Ihres eigenen Shops auf Shopifys neue Weiterleitungswarnung. Erscheint sie bei einem Link, den Sie nicht erstellt haben, prüfen Sie das genauer.
Als Nächstes in dieser Reihe: was Shopify selbst zum Schutz von Shops entwickelt hat, die Sicherheitstechnologien, die sich lohnen zu verstehen, und wie Navi+ darauf ausgelegt ist, Risiken zu begrenzen.
Quellen
- Roman Zipp, Shopify shops hit with ongoing Checkout Hijack attack (10. Okt. 2026, aktualisiert 22. Okt.): https://romanzipp.com/blog/shopify-hit-with-phishing-attack
- cside, HulkApps Shopify checkout hijack: https://cside.com/blog/hulkapps-shopify-checkout-hijack
- iTnews, Shopify tells Australian store to stay shut after hijacked extensions divert shoppers (16. Okt. 2026): https://www.itnews.com.au/news/shopify-tells-australian-store-to-stay-shut-after-hijacked-extensions-divert-shoppers-629693
- Shopify Changelog, New protection against unexpected redirects (20. Okt. 2026): https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- BleepingComputer, Order tracking app Shop abused to push callback phishing attacks (25. Juni 2026): https://www.bleepingcomputer.com/news/security/order-tracking-app-shop-abused-to-push-callback-phishing-attacks/
- Sansec, GorgonAgora fake storefront skimming network (Juni 2026): https://sansec.io/research/gorgonagora-fake-storefront-skimming-network
- Imperva, Bad Bot Report 2026: https://www.imperva.com/blog/bad-bot-report-2026-bots-agentic-age/
- Hoxhunt, Phishing trends report: https://hoxhunt.com/guide/phishing-trends-report
- GitGuardian, State of Secrets Sprawl 2026: https://dev.to/gitguardian/the-state-of-secrets-sprawl-2026-ai-service-leaks-surge-81-and-29m-secrets-hit-public-github-2bgj
- CyberScoop, FBI IC3 annual cybercrime report (April 2026): https://cyberscoop.com/fbi-internet-crime-complaint-center-annual-cybercrime-report/