Tháng 10 năm 2026, khách mua hàng trên một số cửa hàng Shopify bấm “Thanh toán”, nhập thông tin thẻ và nhận email xác nhận đơn hàng bình thường. Không có gì bất thường. Nhưng dữ liệu thẻ của họ đã đi qua một trang nhái do kẻ tấn công tạo ra.
Bản thân các cửa hàng không bị hack. Shopify cũng không bị hack. Kẻ tấn công đã xâm nhập qua các app mà merchant đã cài đặt. Đó là thực tế mới của bảo mật thương mại điện tử thời AI: mắt xích yếu nhất hiếm khi là mật khẩu của một cửa hàng, mà là chuỗi dài các công cụ, nhà cung cấp và tự động hóa kết nối với trang quản trị của bạn.
Bài này chỉ bàn về các mối đe dọa đã được ghi nhận và có nguồn. Chỗ nào chưa ai công bố con số, chúng tôi nói rõ.
- Sự cố nghiêm trọng nhất năm 2026 là một cuộc tấn công chuỗi cung ứng. Mã độc được lưu trong hệ thống cài đặt của nhà cung cấp app và được phân phối tới các cửa hàng thông qua những app như Hulk Product Options, Selleasy và Swym Wishlist Plus.
- AI làm các trò lừa đảo cũ rẻ hơn, chứ không khác đi. Phishing, cửa hàng giả và thử thẻ đã tồn tại từ trước 2026; AI chỉ giúp kẻ tấn công triển khai nhanh hơn, tinh vi hơn và ở quy mô lớn hơn.
- Tài sản dễ bị phơi nhiễm nhất thường là API token, không phải mật khẩu. Khóa Admin API bị dán vào mã nguồn, trợ lý lập trình AI và file cấu hình vẫn tiếp tục bị rò rỉ.
- Shopify phản ứng ở tầng nền tảng. Ngày 20/10/2026, Shopify thêm cảnh báo trước khi storefront đưa người mua tới một trang bên ngoài; ngày 23/10, hãng thu hẹp biện pháp này xuống mức chặn các trang đã biết là độc hại và xác nhận các trang đáng ngờ.
 Minh họa ý tưởng: một storefront Shopify mà đường đi tới thanh toán bị chuyển hướng âm thầm qua một app đã bị xâm nhập.
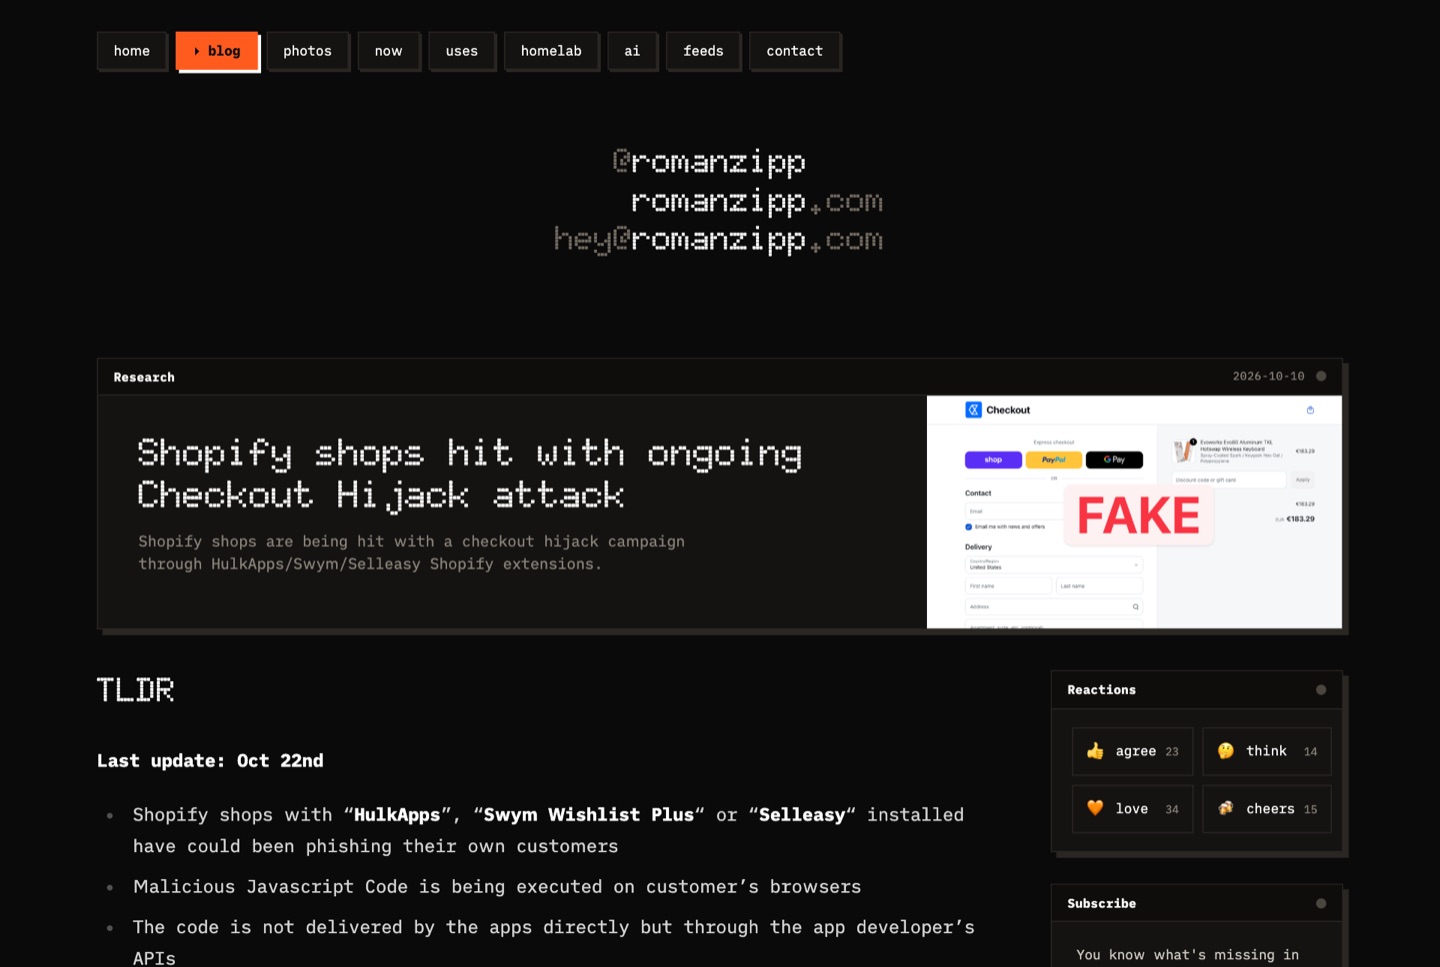 Quan sát thực tế: báo cáo công khai đầu tiên mô tả vụ chiếm quyền thanh toán (romanzipp.com, 10/10/2026).
Thuộc chủ đề tổng hợpKhám phá trang tổng hợp Bảo mật Shopify →
1. Vụ chiếm quyền app tháng 10/2026: thực tế đã xảy ra thế nào
Ngày 10/10/2026, nhà phát triển Roman Zipp nhận ra nút thanh toán trên một cửa hàng bán bàn phím đưa anh tới một domain lạ. Anh truy ngược chuyển hướng đó về thẳng app Hulk Product Options. Chi tiết đáng báo động là cách cuộc tấn công vận hành:
- File JavaScript lõi của app trên
cdn.shopify.comkhông hề bị thay đổi. - Đoạn script sạch đó lấy cài đặt app của cửa hàng từ API riêng của nhà cung cấp.
- Một trường cài đặt lưu JavaScript “tùy chỉnh”. Kẻ tấn công đã đặt khoảng 22,7 KB mã độc vào đó.
- Đoạn mã đó chặn cú nhấp vào thanh toán, hiển thị một form thanh toán giả, thu thập dữ liệu thẻ, rồi chuyển người mua sang trang thanh toán thật của Shopify để giao dịch vẫn hoàn tất.
Trong những ngày sau đó, nhà phát triển Selleasy xác nhận kẻ tấn công đã truy cập một công cụ nội bộ và thêm script vào cài đặt của một số cửa hàng; Swym Wishlist Plus cũng được báo cáo. Đến 16/10, cả ba app đều không còn trên App Store. Một merchant Úc nói với iTnews rằng Shopify yêu cầu họ giữ cửa hàng đóng trong lúc vấn đề được điều tra; cửa hàng mở lại vào ngày 19/10.
Chưa ai công bố số cửa hàng hay số người mua bị ảnh hưởng. Tuyên bố công khai của Shopify nhấn mạnh rằng app phải đáp ứng tiêu chuẩn bảo mật của Shopify, và merchant vẫn kiểm soát việc họ cài app nào.
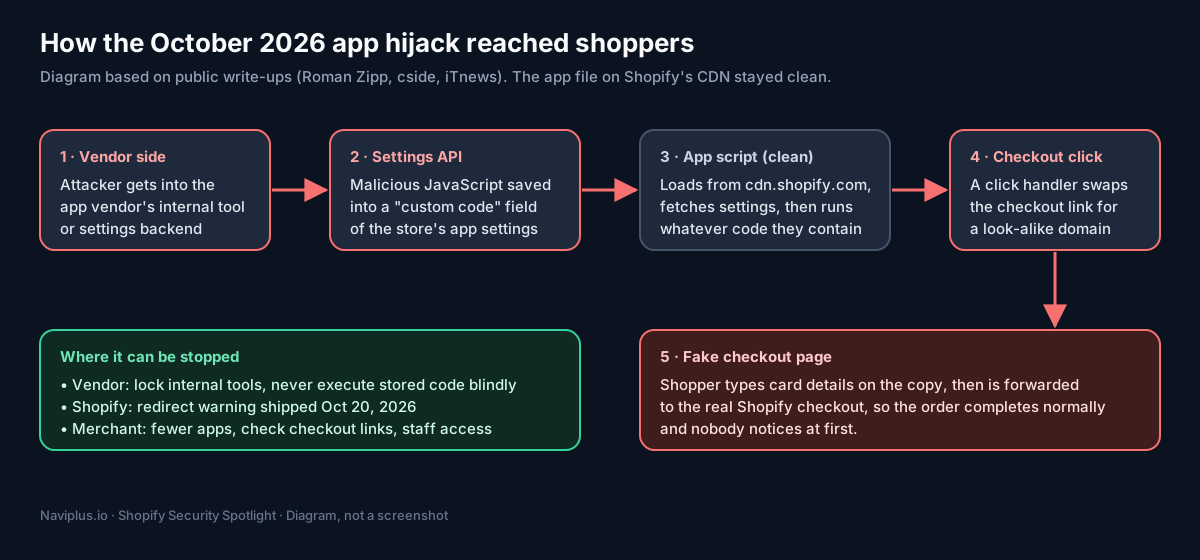 Sơ đồ: cuộc tấn công không hề sửa theme của cửa hàng hay CDN của Shopify. Nó nằm trong dữ liệu cài đặt của nhà cung cấp.
Vì sao điều này quan trọng với mọi merchant: Cửa hàng của bạn chạy mã từ mọi app bạn cài, và nhiều app tải cài đặt động từ hạ tầng của chính chúng khi đang chạy. Nếu hệ thống nội bộ của một nhà cung cấp bị xâm nhập, mọi cửa hàng dùng nhà cung cấp đó có thể bị ảnh hưởng cùng lúc, mà merchant không cần sửa một dòng code theme nào.
2. Phishing có sự hỗ trợ của AI nhắm vào merchant và nhân viên
Phishing vẫn là đường nhanh nhất vào trang quản trị cửa hàng. Điều thay đổi là chất lượng. Nhà cung cấp đào tạo nhận thức bảo mật Hoxhunt báo cáo tỷ lệ email phishing do người dùng báo cáo có dấu hiệu hỗ trợ bởi AI đã tăng mạnh giữa tháng 11/2025 và tháng 1/2026 (dữ liệu của nhà cung cấp, không công bố cỡ mẫu). Ngôn ngữ tự nhiên do máy tạo ra đã thay thế lỗi ngữ pháp vụng về và lỗi chính tả dễ nhận biết bằng nội dung thuyết phục, đúng giọng thương hiệu.
Các mồi nhử nhắm vào merchant thường gặp gồm thông báo giả “cửa hàng bị tạm ngưng” hoặc “khoản thanh toán đang bị giữ”, yêu cầu đánh giá app giả, và lời mời đối tác hay nhà phát triển giả đòi quyền cộng tác.
Chính nền tảng cũng bị lạm dụng. Tháng 6/2026, BleepingComputer báo cáo các biên lai giả mạo Norton, McAfee, Apple và PayPal xuất hiện trong lịch sử đơn hàng của ứng dụng Shop, mỗi biên lai đều đẩy một số điện thoại để gọi lại. Shopify cho biết họ đã triển khai các kiểm soát mới, làm giảm đáng kể hoạt động này.
Những gì giúp được: Yêu cầu passkey hoặc khóa bảo mật cho mọi tài khoản nhân viên, và đặt quy tắc rõ ràng: không ai được phê duyệt quyền cộng tác hay quyền truy cập app từ một liên kết trong email.
3. Cửa hàng nhân bản được dựng từ chính danh mục sản phẩm của bạn
Ảnh và mô tả sản phẩm của bạn là công khai, và các công cụ AI khiến việc dựng lại một cửa hàng đáng tin từ chúng trở nên dễ dàng. Sansec ghi nhận một mạng lưới tên GorgonAgora: đến ngày 3/6/2026, có 5.714 cửa hàng giả đã được xác nhận, sao chép danh mục thu thập từ các cửa hàng Shopify thật của những thương hiệu như Starbucks, Lego và Nike. Các cửa hàng giả chạy trên Medusa.js chứ không phải Shopify, hiển thị form thẻ Stripe giả, và chuyển tiếp bước 3D Secure để giao dịch trông có vẻ hợp lệ.
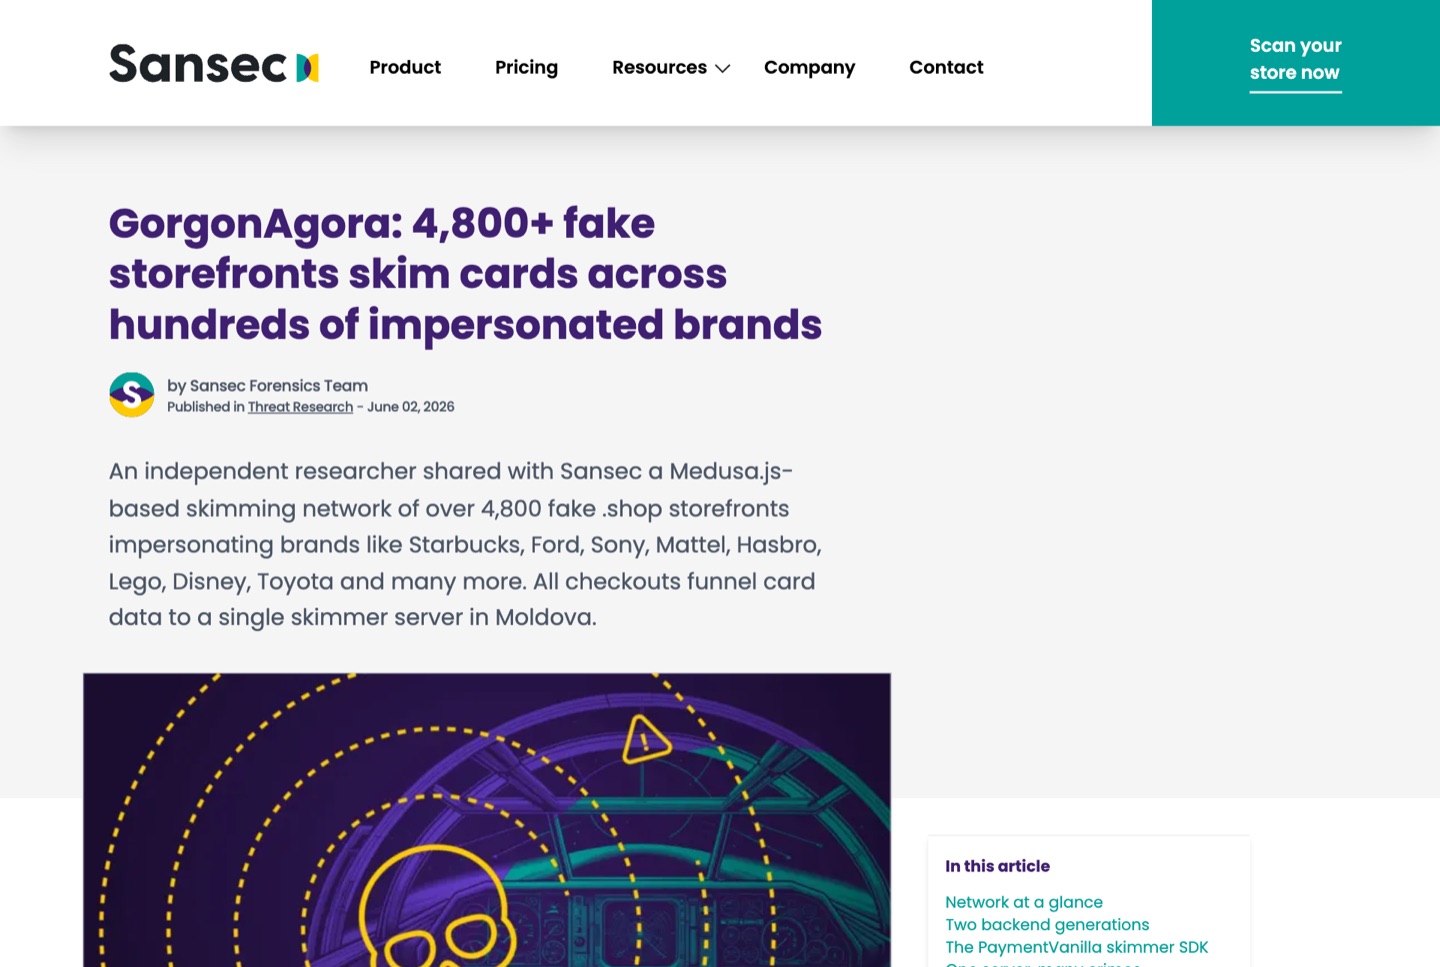 Quan sát thực tế: báo cáo của Sansec về các cửa hàng giả nhân bản danh mục Shopify thu thập được (tháng 6/2026).
Thiệt hại dồn trực tiếp vào thương hiệu thật: các khoản chargeback bạn không gây ra, ticket hỗ trợ cho những đơn hàng bạn chưa từng giao, và khách hàng mất niềm tin vào doanh nghiệp của bạn.
4. Bot, bao gồm cả tác nhân AI
Báo cáo Bad Bot 2026 của Imperva (Thales) cho biết bot chiếm hơn một nửa toàn bộ lưu lượng web trong năm 2025, và hiện họ theo dõi các tác nhân AI như một nhóm riêng. Với cửa hàng Shopify, hoạt động tự động này thường xuất hiện dưới dạng:
- Thử thẻ: bot thử số thẻ bị đánh cắp bằng các đơn hàng nhỏ.
- Đầu cơ tồn kho trong các đợt mở bán giới hạn.
- Cào danh mục sản phẩm, dữ liệu này nuôi các cửa hàng nhân bản như đã nêu ở trên.
Một phần lưu lượng này là hợp pháp: trợ lý mua sắm AI duyệt web và mua hàng thay mặt khách là một phần trong kế hoạch thương mại tác nhân (agentic commerce) của Shopify. Bài toán khó của năm 2026 là phân biệt một tác nhân hữu ích với một bot lạm dụng.
5. Token bị lộ và các công cụ lập trình AI
Nhiều cửa hàng dựa vào app tùy chỉnh, tích hợp riêng tư hoặc các agency bên ngoài có Admin API token. Báo cáo State of Secrets Sprawl 2026 của GitGuardian ghi nhận 28,65 triệu secret được mã hóa cứng mới trong các commit GitHub công khai năm 2025, tăng 34%, và tìm thấy 24.008 secret nằm trong file cấu hình MCP dùng để kết nối trợ lý AI với các công cụ.
Bài học cho merchant rất đơn giản: Admin API token của cửa hàng mạnh ngang một tài khoản nhân viên, và dễ bị lộ hơn. Nó có thể nằm trong một kho mã, một tài liệu chia sẻ, hoặc một cuộc trò chuyện với AI.
6. Các con số nói gì về quy mô
Trung tâm Khiếu nại Tội phạm Internet (IC3) của FBI báo cáo khoảng 20,9 tỷ USD thiệt hại từ hơn một triệu khiếu nại trong năm 2025. Hơn 22.000 khiếu nại có liên quan đến AI, với khoảng 893 triệu USD thiệt hại. IC3 cảnh báo rằng nội dung do AI tạo ra ngày càng khó phát hiện. Đây không phải là con số riêng của Shopify, nhưng cho thấy xu hướng.
7. Đánh đổi: đừng phản ứng thái quá với điều gì
- Đừng gỡ mọi app. App không phải kẻ thù; app không được bảo trì và app được cấp quyền quá mức mới là vấn đề.
- Đừng chặn mọi bot. Công cụ tìm kiếm và trợ lý mua sắm AI hợp pháp cần truy cập danh mục của bạn.
- Đừng chỉ dựa vào một công cụ. Không máy quét đơn lẻ nào có thể phát hiện cuộc tấn công tháng 10, vì mã độc được chuyển đến dưới dạng dữ liệu từ một nhà cung cấp đáng tin cậy.
8. Checklist 5 bước cho tuần này
- Liệt kê app của bạn trong Cài đặt → Ứng dụng và kênh bán hàng. Gỡ những app không dùng, và tra cứu mọi app bạn không nhận ra.
- Mở cửa hàng trong cửa sổ ẩn danh và nhấp đến thanh toán. Thanh địa chỉ phải ở lại domain của bạn hoặc trang thanh toán của Shopify.
- Bật passkey hoặc khóa bảo mật cho mọi tài khoản nhân viên, và gỡ quyền của nhân viên và cộng tác viên không còn cần truy cập.
- Thu hồi và tạo mới (rotate) mọi Admin API token từng bị dán vào code, tài liệu hay cuộc trò chuyện AI.
- Theo dõi cảnh báo chuyển hướng mới của Shopify khi bạn kiểm thử cửa hàng của mình. Nếu nó xuất hiện trên một liên kết bạn không tạo, hãy điều tra.
Tiếp theo trong chuỗi bài này: Shopify đã xây dựng gì để bảo vệ cửa hàng, các công nghệ bảo mật đáng hiểu, và cách Navi+ được thiết kế để hạn chế rủi ro.
Nguồn tham khảo
- Roman Zipp, Shopify shops hit with ongoing Checkout Hijack attack (10/10/2026, cập nhật 22/10): https://romanzipp.com/blog/shopify-hit-with-phishing-attack
- cside, HulkApps Shopify checkout hijack: https://cside.com/blog/hulkapps-shopify-checkout-hijack
- iTnews, Shopify tells Australian store to stay shut after hijacked extensions divert shoppers (16/10/2026): https://www.itnews.com.au/news/shopify-tells-australian-store-to-stay-shut-after-hijacked-extensions-divert-shoppers-629693
- Shopify Changelog, New protection against unexpected redirects (20/10/2026): https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- BleepingComputer, Order tracking app Shop abused to push callback phishing attacks (25/6/2026): https://www.bleepingcomputer.com/news/security/order-tracking-app-shop-abused-to-push-callback-phishing-attacks/
- Sansec, GorgonAgora fake storefront skimming network (6/2026): https://sansec.io/research/gorgonagora-fake-storefront-skimming-network
- Imperva, Bad Bot Report 2026: https://www.imperva.com/blog/bad-bot-report-2026-bots-agentic-age/
- Hoxhunt, Phishing trends report: https://hoxhunt.com/guide/phishing-trends-report
- GitGuardian, State of Secrets Sprawl 2026: https://dev.to/gitguardian/the-state-of-secrets-sprawl-2026-ai-service-leaks-surge-81-and-29m-secrets-hit-public-github-2bgj
- CyberScoop, FBI IC3 annual cybercrime report (4/2026): https://cyberscoop.com/fbi-internet-crime-complaint-center-annual-cybercrime-report/