Nell’ottobre 2026, alcuni acquirenti di diversi store Shopify hanno cliccato su “Checkout”, inserito i dati della carta e ricevuto una normale conferma d’ordine. Niente sembrava fuori posto. Eppure i dati della carta erano già stati copiati da una pagina contraffatta dell’attaccante.
Gli store non erano stati violati. Neanche Shopify era stata violata. L’attaccante è entrato attraverso le app installate dai merchant. Questa è la nuova realtà della sicurezza e-commerce nell’era dell’IA: l’anello più debole raramente è una singola password dello store, ma la lunga catena di strumenti, fornitori e automazioni collegati al tuo admin.
Questo articolo copre le minacce documentate e con fonti. Dove nessuno ha pubblicato un numero, lo diciamo.
- L'incidente più grave del 2026 è stato un attacco alla catena di fornitura. Codice malevolo era conservato nei sistemi di impostazioni dei fornitori di app e veniva servito agli store tramite app come Hulk Product Options, Selleasy e Swym Wishlist Plus.
- L'IA rende più economiche le vecchie truffe, non diverse. Phishing, store falsi e card testing esistevano già molto prima del 2026; l'IA permette agli attaccanti di lanciarli con più velocità, cura e scala.
- La risorsa più esposta è spesso un token API, non una password. Le chiavi API Admin incollate nel codice, negli assistenti di programmazione IA e nei file di configurazione continuano a trapelare.
- Shopify ha reagito a livello di piattaforma. Il 20 ottobre 2026 Shopify ha aggiunto un avviso prima che gli storefront mandino gli acquirenti verso un sito esterno; il 23 ottobre lo ha ristretto al blocco dei siti dolosi noti e alla conferma di quelli sospetti.
 Illustrazione concettuale: uno storefront Shopify il cui percorso di checkout viene deviato in silenzio tramite un’app compromessa.
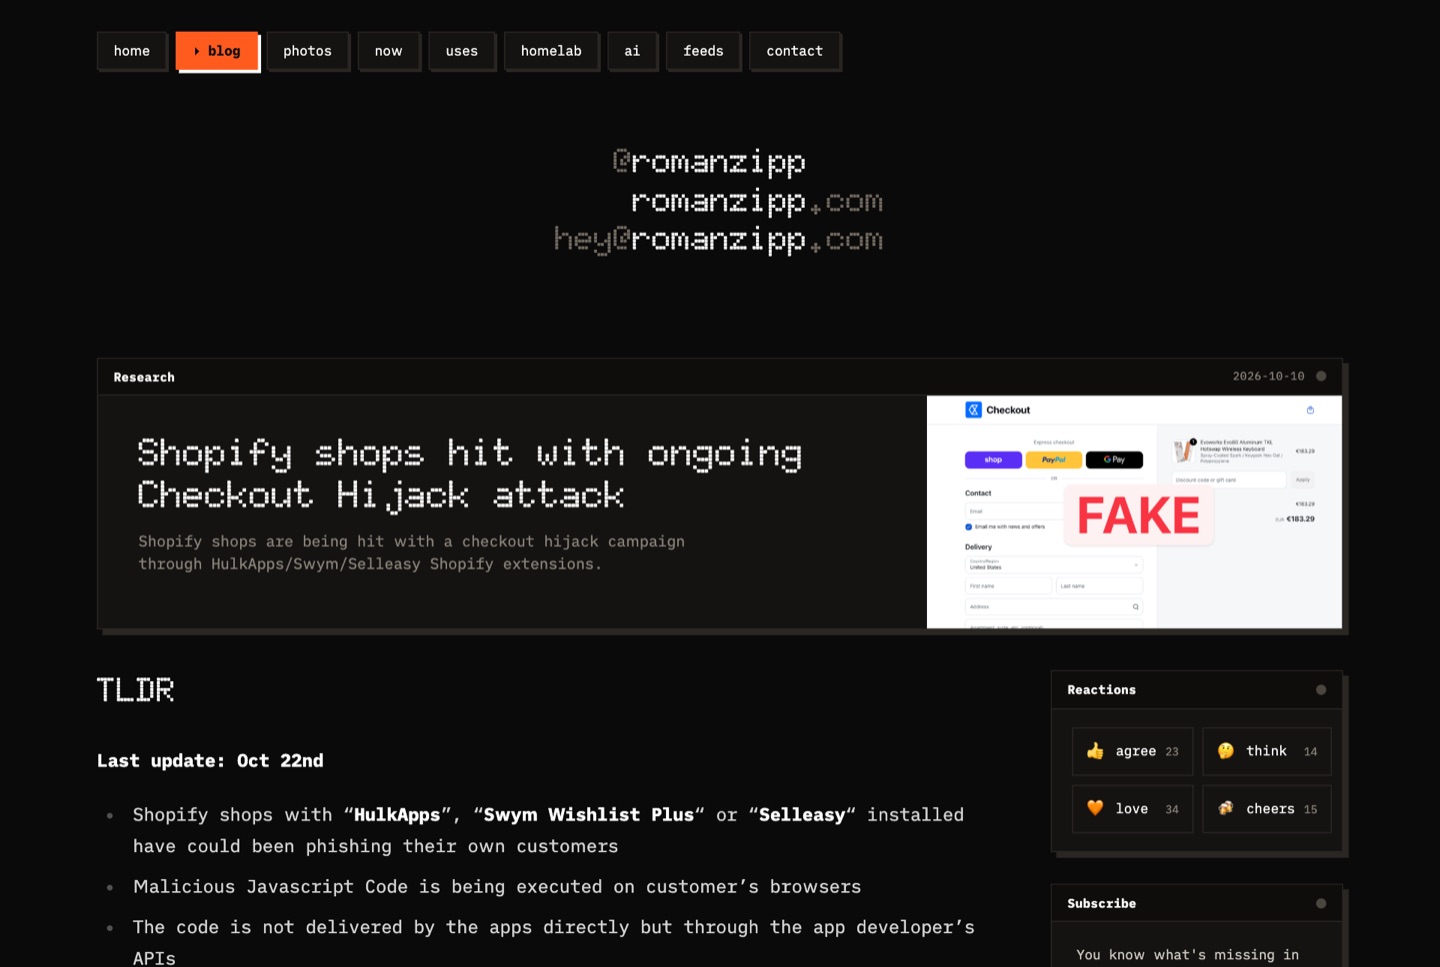 Osservazione reale: il rapporto pubblico che per primo ha descritto il dirottamento del checkout (romanzipp.com, 10 ottobre 2026).
Fa parte dell'Hub tematicoEsplora lo Spotlight Hub sulla Sicurezza Shopify →
1. Il dirottamento di app di ottobre 2026: cosa è successo davvero
Il 10 ottobre 2026 lo sviluppatore Roman Zipp ha notato che il pulsante del checkout di uno store di tastiere lo mandava a un dominio sconosciuto. Ha ricondotto il reindirizzamento direttamente all’app Hulk Product Options. Il dettaglio allarmante era come funzionava l’attacco:
- Il file JavaScript principale dell’app su
cdn.shopify.comnon era stato modificato. - Quello script pulito recuperava le impostazioni dell’app dello store dall’API del fornitore.
- Un campo delle impostazioni conteneva JavaScript “personalizzato”. L’attaccante vi aveva inserito circa 22,7 KB di codice malevolo.
- Quel codice intercettava il clic sul checkout, mostrava un falso modulo di pagamento, raccoglieva i dati della carta e poi inoltrava l’acquirente al vero checkout Shopify, così la transazione andava comunque a buon fine.
Nei giorni successivi lo sviluppatore di Selleasy ha confermato che un attaccante aveva avuto accesso a uno strumento interno e aggiunto script alle impostazioni di alcuni store; è stata segnalata anche Swym Wishlist Plus. Entro il 16 ottobre tutte e tre le schede erano non disponibili nell’App Store. Un merchant australiano ha raccontato a iTnews che Shopify gli ha chiesto di tenere chiuso lo store mentre il problema veniva indagato; lo ha riaperto entro il 19 ottobre.
Nessuno ha pubblicato quanti store o acquirenti siano stati coinvolti. La dichiarazione pubblica di Shopify ha sottolineato che le app devono rispettare i suoi standard di sicurezza e che i merchant restano padroni di scegliere quali app installare.
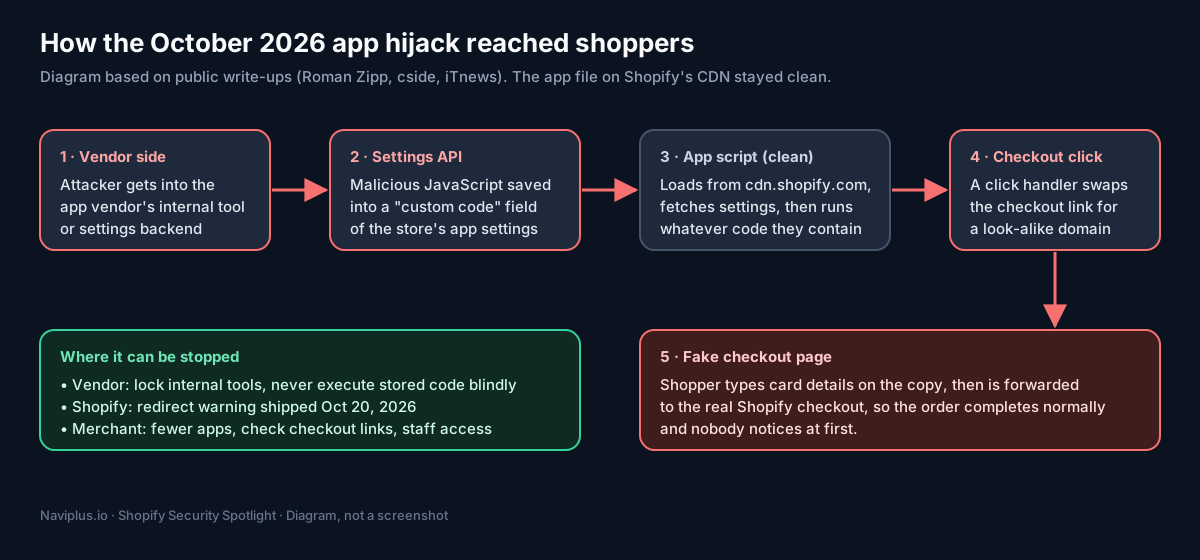 Diagramma: l’attacco non ha mai modificato il tema dello store né la CDN di Shopify. Viveva nei dati delle impostazioni del fornitore.
Perché conta per ogni merchant: il tuo store esegue codice di ogni app che installi, e molte app caricano le impostazioni dinamicamente dalla propria infrastruttura durante l’esecuzione. Se il back office di un fornitore viene violato, ogni store che usa quel fornitore può essere colpito in una volta sola, senza che il merchant modifichi una sola riga di codice del tema.
2. Phishing scritto con l’IA contro merchant e collaboratori
Il phishing resta la via più rapida verso l’admin di uno store. Ciò che è cambiato è la qualità. Il fornitore di formazione sulla sicurezza Hoxhunt ha riferito che la quota di email di phishing segnalate dagli utenti con segni di assistenza IA è salita bruscamente tra novembre 2025 e gennaio 2026 (dati del fornitore, dimensione del campione non dichiarata). La generazione di linguaggio naturale ha sostituito grammatica zoppicante ed errori di ortografia rivelatori con messaggi convincenti e in linea con il brand.
Le esche tipiche rivolte ai merchant sono false notifiche di “store sospeso” o “pagamento in attesa”, finte richieste di recensione di app e falsi inviti da partner o sviluppatori che chiedono accesso da collaboratore.
Anche la piattaforma è stata abusata. Nel giugno 2026 BleepingComputer ha riportato ricevute false che fingevano di essere di Norton, McAfee, Apple e PayPal, comparse nella cronologia ordini dell’app Shop degli utenti, ognuna con un numero di telefono da chiamare. Shopify ha dichiarato di aver introdotto nuovi controlli che hanno ridotto in modo significativo l’attività.
Cosa aiuta: richiedi passkey o chiavi di sicurezza per ogni account dei collaboratori, e stabilisci una regola ferma: nessuno approva l’accesso di collaboratori o app da un link in una email.
3. Storefront clonati a partire dal tuo catalogo
Le foto dei prodotti e le descrizioni sono pubbliche, e gli strumenti IA rendono facile ricostruire uno store convincente intorno a esse. Sansec ha documentato una rete chiamata GorgonAgora: entro il 3 giugno 2026, 5.714 storefront falsi confermati copiavano cataloghi raccolti da store Shopify reali di marchi come Starbucks, Lego e Nike. I falsi giravano su Medusa.js, non su Shopify, mostravano un finto modulo carta di Stripe e inoltravano il passaggio 3D Secure così che l’acquisto sembrasse legittimo.
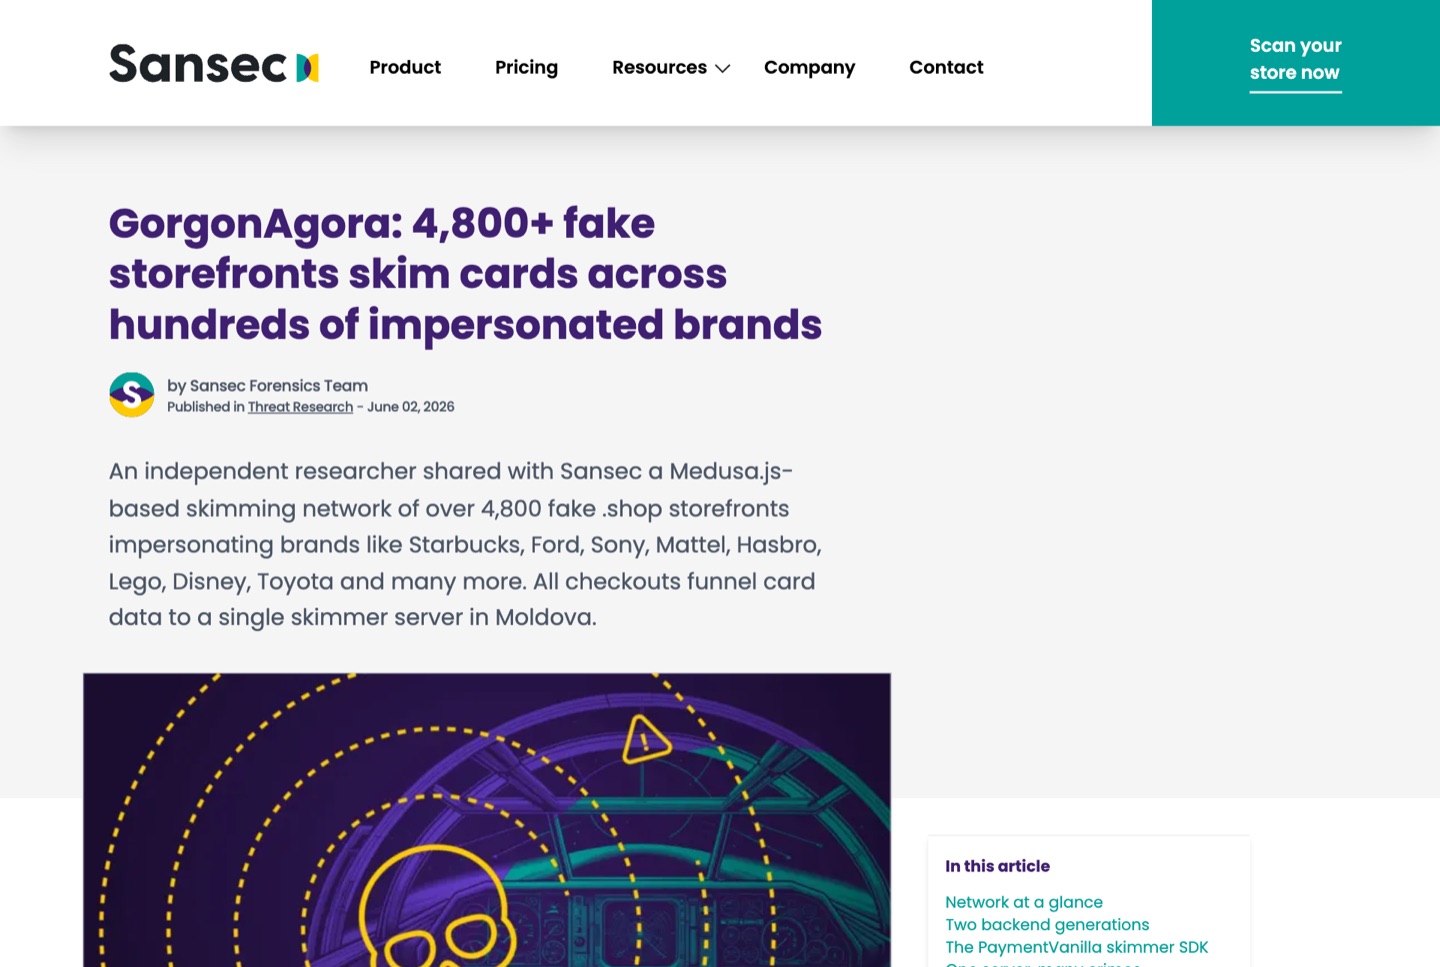 Osservazione reale: il rapporto di Sansec sugli store falsi che clonano cataloghi Shopify raccolti (giugno 2026).
Il danno ricade direttamente sul vero brand: chargeback che non hai causato, ticket di assistenza per ordini mai ricevuti e clienti che perdono fiducia nella tua attività.
4. Bot, ora anche agenti IA
Il Bad Bot Report 2026 di Imperva (Thales) dice che i bot hanno rappresentato più della metà di tutto il traffico web nel 2025, e ora tiene traccia degli agenti IA come categoria a sé. Per uno store Shopify, questa attività automatizzata di solito si manifesta come:
- Card testing: bot che provano numeri di carta rubati con ordini di piccolo importo.
- Accaparramento di inventario durante i drop limitati.
- Scraping del catalogo, che alimenta gli store clonati come quelli sopra.
Parte di questo traffico è legittimo: gli assistenti IA per gli acquisti che navigano e comprano per conto di un cliente fanno parte dei piani di commercio agentico di Shopify. Il problema difficile nel 2026 è distinguere un agente utile da un bot abusivo.
5. Token trapelati e strumenti di programmazione IA
Molti store si affidano ad app personalizzate, integrazioni private o agenzie esterne con token API Admin. Il rapporto State of Secrets Sprawl 2026 di GitGuardian ha contato 28,65 milioni di nuovi segreti hardcoded nei commit pubblici di GitHub nel 2025, un aumento del 34%, e ha trovato 24.008 segreti dentro file di configurazione MCP usati per collegare assistenti IA a strumenti.
La lezione per i merchant è semplice: il token API Admin di uno store è potente quanto un accesso da collaboratore, ed è più facile da far trapelare. Finisce in un repository, in un documento condiviso o in una chat IA.
6. Cosa dicono i numeri sulla scala
L’Internet Crime Complaint Center dell’FBI ha riportato circa 20,9 miliardi di dollari di perdite da più di un milione di denunce nel 2025. Più di 22.000 denunce facevano riferimento all’IA, con circa 893 milioni di dollari di perdite. L’IC3 ha avvertito che i contenuti generati dall’IA sono sempre più difficili da individuare. Non sono numeri specifici di Shopify, ma mostrano la direzione.
7. Compromessi: di cosa non esagerare la reazione
- Non disinstallare tutte le app. Le app non sono il nemico; lo sono quelle non mantenute e con privilegi eccessivi.
- Non bloccare tutti i bot. I motori di ricerca e gli agenti IA per gli acquisti legittimi devono poter raggiungere il tuo catalogo.
- Non affidarti a un solo strumento. Nessuno scanner avrebbe individuato l’attacco di ottobre, perché il codice malevolo arrivava come dati da un fornitore fidato.
8. Una checklist in 5 passi per questa settimana
- Elenca le tue app in Impostazioni → App e canali di vendita. Rimuovi quelle inutilizzate e verifica qualsiasi app che non riconosci.
- Apri lo store in una finestra privata e clicca fino al checkout. La barra degli indirizzi deve restare sul tuo dominio o sul checkout di Shopify.
- Attiva passkey o chiavi di sicurezza per ogni account dei collaboratori, e rimuovi collaboratori e staff che non hanno più bisogno di accesso.
- Ruota ogni token API Admin che sia mai stato incollato in codice, documenti o chat IA.
- Controlla il nuovo avviso di reindirizzamento di Shopify quando testi il tuo store. Se compare su un link che non hai creato tu, indaga.
Prossimi nella serie: cosa ha costruito Shopify stessa per proteggere gli store, le tecnologie di sicurezza da conoscere e come Navi+ è progettata per limitare i rischi.
Fonti
- Roman Zipp, Shopify shops hit with ongoing Checkout Hijack attack (10 ott 2026, aggiornato 22 ott): https://romanzipp.com/blog/shopify-hit-with-phishing-attack
- cside, HulkApps Shopify checkout hijack: https://cside.com/blog/hulkapps-shopify-checkout-hijack
- iTnews, Shopify tells Australian store to stay shut after hijacked extensions divert shoppers (16 ott 2026): https://www.itnews.com.au/news/shopify-tells-australian-store-to-stay-shut-after-hijacked-extensions-divert-shoppers-629693
- Shopify Changelog, New protection against unexpected redirects (20 ott 2026): https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- BleepingComputer, Order tracking app Shop abused to push callback phishing attacks (25 giu 2026): https://www.bleepingcomputer.com/news/security/order-tracking-app-shop-abused-to-push-callback-phishing-attacks/
- Sansec, GorgonAgora fake storefront skimming network (giugno 2026): https://sansec.io/research/gorgonagora-fake-storefront-skimming-network
- Imperva, Bad Bot Report 2026: https://www.imperva.com/blog/bad-bot-report-2026-bots-agentic-age/
- Hoxhunt, Phishing trends report: https://hoxhunt.com/guide/phishing-trends-report
- GitGuardian, State of Secrets Sprawl 2026: https://dev.to/gitguardian/the-state-of-secrets-sprawl-2026-ai-service-leaks-surge-81-and-29m-secrets-hit-public-github-2bgj
- CyberScoop, FBI IC3 annual cybercrime report (apr 2026): https://cyberscoop.com/fbi-internet-crime-complaint-center-annual-cybercrime-report/