2026年10月、いくつかの Shopify ストアの買い物客が「チェックアウト」をクリックし、カード情報を入力して、標準的な注文確認を受け取りました。何もおかしなところはありませんでした。しかし、そのカード情報はすでに攻撃者の偽物そっくりのページによってコピーされていたのです。
ストア自体がハッキングされたわけではありません。Shopify がハッキングされたわけでもありません。攻撃者は、商家がインストールしていたアプリを通じて侵入しました。これが AI 時代の EC セキュリティの新しい現実です。最も弱い箇所は、単一のストアのパスワードであることは稀で、管理画面につながるツール、ベンダー、自動化の長い連鎖であることが多いのです。
この記事では、文書化され、出典のある脅威を扱います。誰も数字を公表していない場合は、そう明記します。
- 2026年で最も重大なインシデントはサプライチェーン攻撃でした。 アプリベンダーの設定システムに悪意のあるコードが保存され、Hulk Product Options、Selleasy、Swym Wishlist Plus などのアプリを通じてストアに配信されました。
- AI は古い詐欺を安くしますが、別のものにはしません。 フィッシング、偽ストア、カードテストは 2026 年よりずっと前から存在していました。AI によって攻撃者は、それをより速く、より洗練された形で、大規模に仕掛けられるようになっただけです。
- 最も狙われやすい資産は、パスワードではなく API トークンであることが多いです。 コード、AI コーディングアシスタント、設定ファイルに貼り付けられた管理者 API キーが、漏えいし続けています。
- Shopify はプラットフォームレベルで対応しました。 2026年10月20日、Shopify は、ストアフロントが買い物客を外部サイトへ送る前に警告を表示する仕組みを追加しました。10月23日には、既知の悪意あるサイトをブロックし、疑わしいサイトを確認する方式に絞り込みました。
 概念イメージ:乗っ取られたアプリによって、チェックアウトへの経路がひそかに迂回されている Shopify ストアフロント。
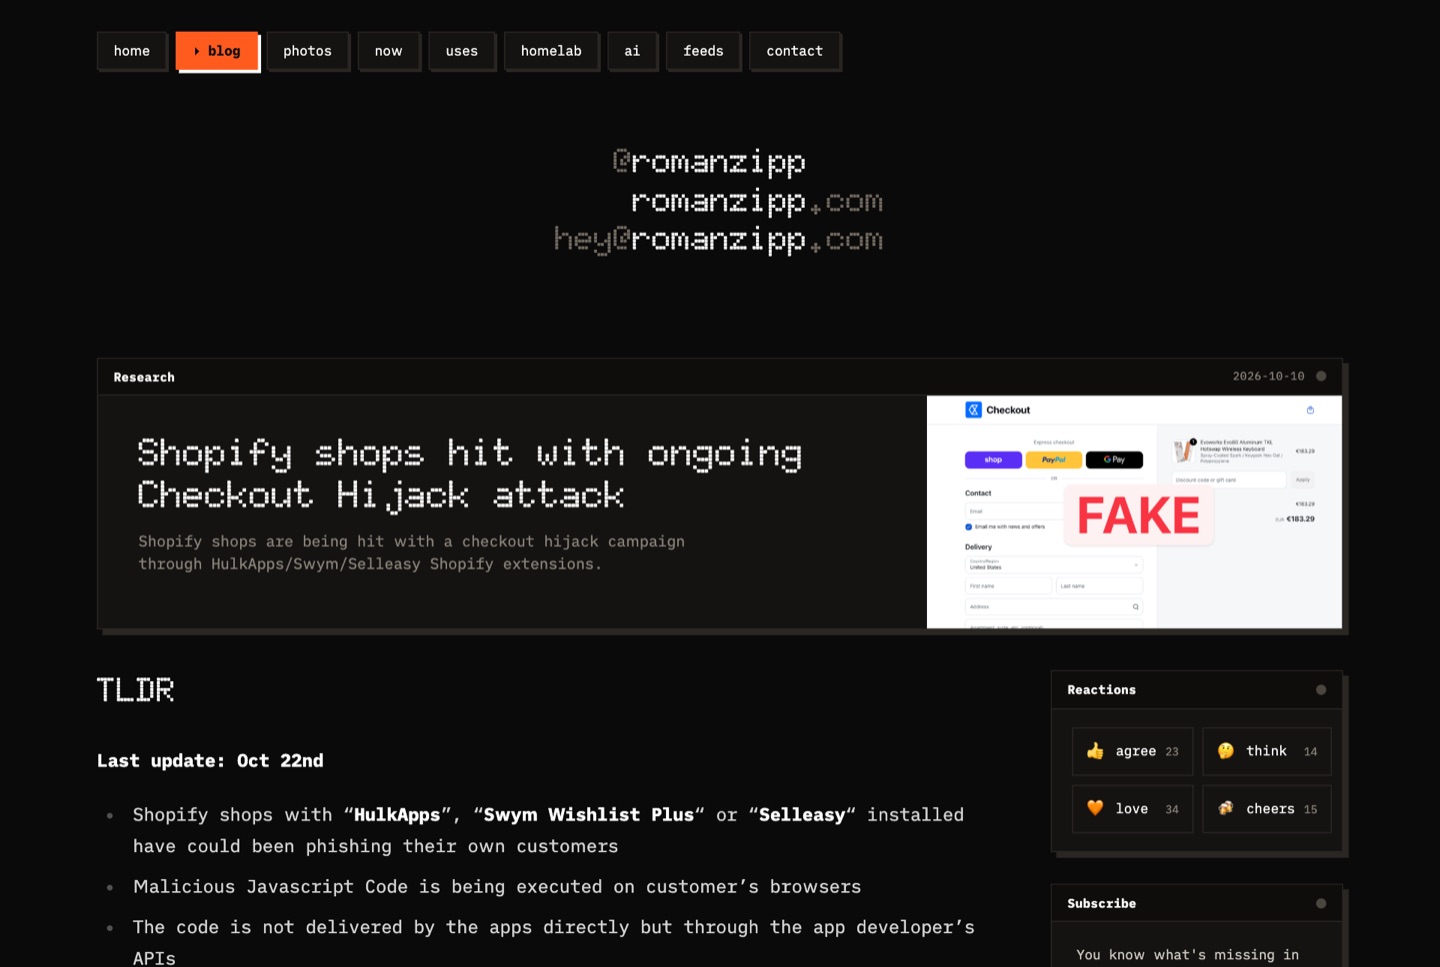 実際の観察:チェックアウト乗っ取りを最初に説明した公開レポート(romanzipp.com、2026年10月10日)。
トピックハブの一部Shopify セキュリティ特集ハブを見る →
1. 2026年10月のアプリ乗っ取り:実際に何が起きたのか
2026年10月10日、開発者の Roman Zipp は、あるキーボードストアのチェックアウトボタンが、見覚えのないドメインに飛ばすことに気づきました。彼はそのリダイレクトを Hulk Product Options アプリまで追跡しました。驚くべきは、攻撃がどのように機能したかでした。
cdn.shopify.comにあるアプリのコア JavaScript ファイルは、変更されていませんでした。- その正常なスクリプトは、ベンダー自身の API からストアのアプリ設定を取得していました。
- 設定項目の1つに「カスタム」JavaScript が保存されていました。攻撃者はそこに約 22.7 KB の不正なコードを仕込んでいたのです。
- そのコードはチェックアウトのクリックを横取りし、偽のチェックアウトフォームを表示してカード情報を盗みました。そのうえで買い物客を本物の Shopify チェックアウトに転送したため、取引は通常どおり完了しました。
その後の数日間で、Selleasy の開発者は、攻撃者が内部ツールにアクセスし、一部のストアの設定にスクリプトを追加したことを確認しました。Swym Wishlist Plus も同様に報告されました。10月16日までに、3つのアプリすべてが App Store で利用できなくなりました。あるオーストラリアの商家は iTnews に対し、Shopify から問題の調査中はストアを閉じたままにするよう求められたと語りました。そのストアは10月19日までに再開されました。
影響を受けたストアや買い物客の数は、まだ公表されていません。Shopify の公式声明は、アプリは Shopify のセキュリティ基準を満たす必要があること、そして商家は引き続き、どのアプリをインストールするかを管理できることを強調しました。
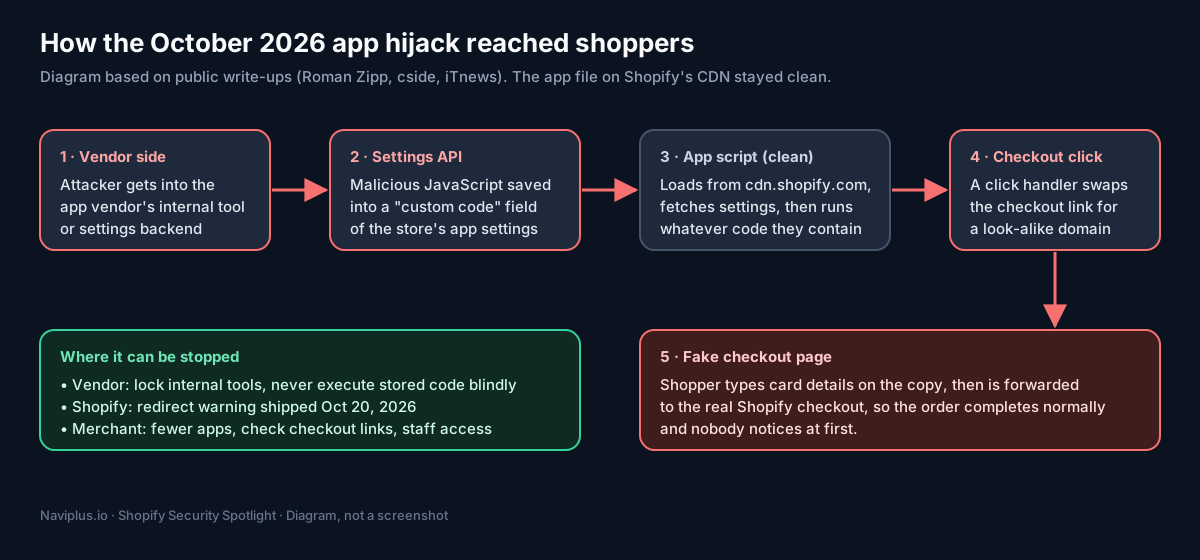 図:この攻撃は、ストアのテーマや Shopify の CDN を一切変更しませんでした。攻撃はベンダーの設定データの中に潜んでいたのです。
すべての商家にとっての重要性: あなたのストアは、インストールしたすべてのアプリのコードを実行します。そして多くのアプリは、実行時に自社のインフラから設定を動的に読み込みます。ベンダーのバックオフィスが侵害されると、そのベンダーを使うすべてのストアが、商家がテーマのコードを 1 行も変えていなくても、一斉に影響を受けることがあります。
2. 商家とスタッフを狙う AI 支援型フィッシング
フィッシングは、ストア管理画面に侵入する最も速い経路であり続けています。変わったのは質です。セキュリティ啓発ベンダーの Hoxhunt は、2025年11月から2026年1月の間に、ユーザーが報告したフィッシングメールのうち AI の関与が見られるものの割合が急増したと報告しました(ベンダーのデータ、サンプル数は非公開)。自然言語生成によって、ぎこちない文法や特徴的な誤字は、説得力のあるブランドらしい文面に取って代わられました。
商家を狙う典型的なおとりには、偽の「ストア停止」や「入金保留」の通知、偽のアプリレビュー依頼、共同編集者としてのアクセスを求める偽のパートナーや開発者からの招待などがあります。
プラットフォームも悪用されています。2026年6月、BleepingComputer は、Norton、McAfee、Apple、PayPal になりすました偽の領収書が、ユーザーの Shop アプリの注文履歴に現れ、それぞれ電話番号への発信を促していたと報じました。Shopify は、この活動を大幅に減らす新しい管理機能を展開したと述べています。
有効な対策: すべてのスタッフアカウントにパスキーまたはセキュリティキーを必須にしてください。また、共同編集者やアプリのアクセス権は、メールのリンクから承認しないという厳格なルールを決めておきましょう。
3. 商品カタログから作られた複製ストアフロント
商品の写真と説明文は公開されており、AI ツールを使えば、それを土台にして説得力のあるストアを簡単に作り直せます。Sansec は GorgonAgora と呼ばれるネットワークを文書化しました。2026年6月3日の時点で、Starbucks、Lego、Nike などのブランドの実際の Shopify ストアからスクレイピングされたカタログを複製する、5,714 件の確認された偽ストアフロントがありました。偽サイトは Shopify ではなく Medusa.js 上で動き、偽の Stripe カードフォームを表示し、3D Secure のステップを中継して、購入が正規のものに見えるようにしていました。
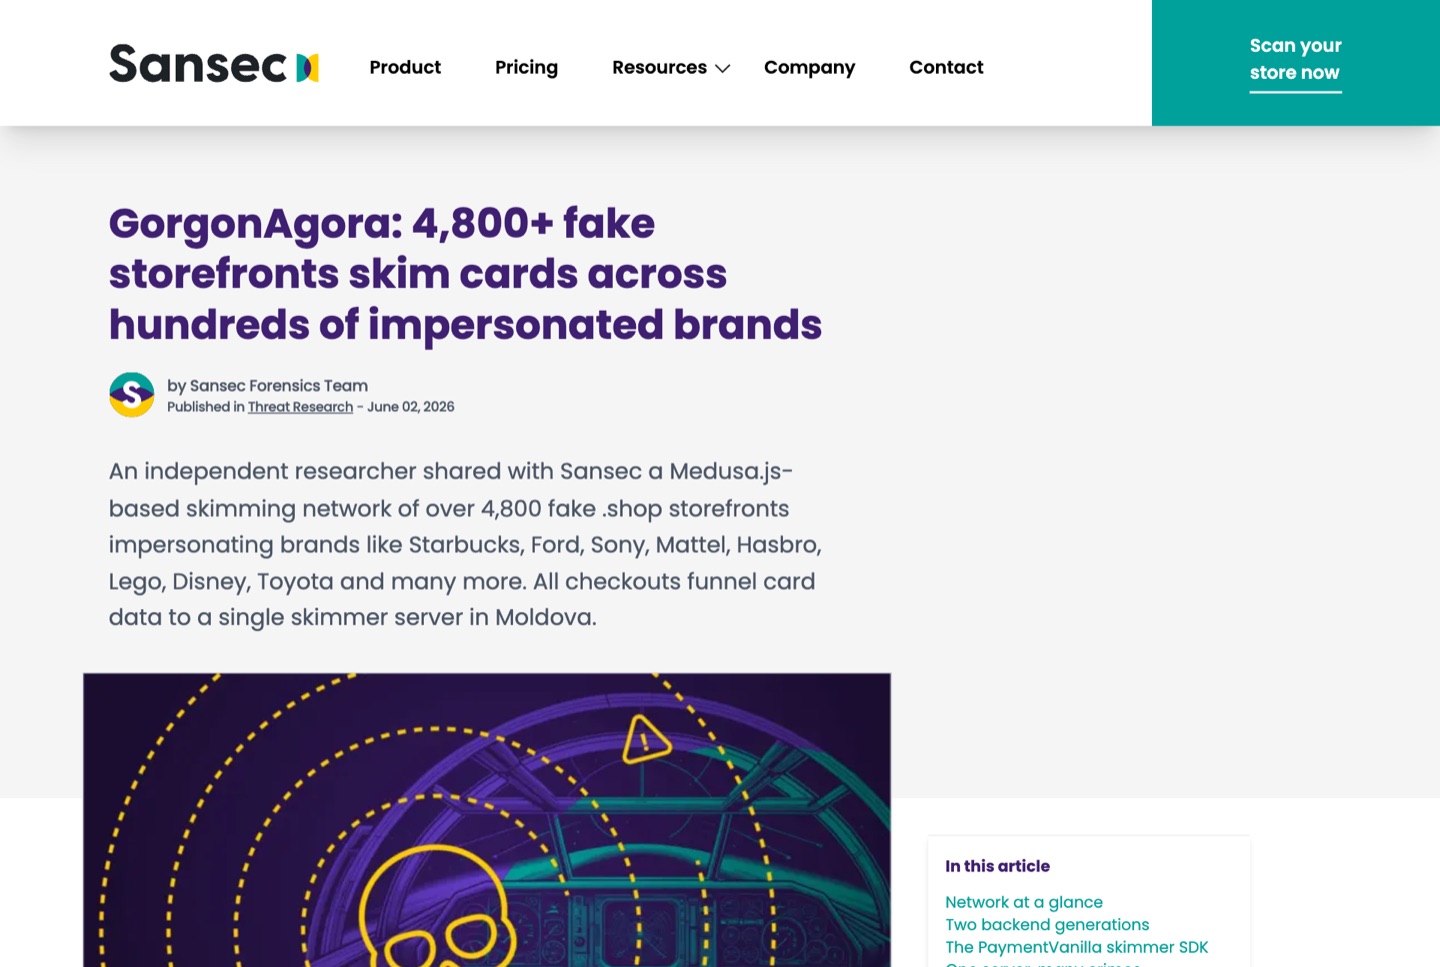 実際の観察:スクレイピングされた Shopify カタログを複製する偽ストアに関する Sansec のレポート(2026年6月)。
その被害は、本物のブランドに直接及びます。あなたが引き起こしたわけではないチャージバック、受け取っていない注文についての問い合わせ、そしてあなたのビジネスへの信頼を失う顧客です。
4. ボット、そして今では AI エージェントも
Imperva(Thales)の Bad Bot Report 2026 によると、ボットは 2025年のウェブトラフィックの半分以上 を占めており、現在は AI エージェントを独立したカテゴリとして追跡しています。Shopify ストアでは、この自動化された活動は通常、次のような形で現れます。
- カードテスト: ボットが盗まれたカード番号を、少額の注文で試すこと。
- 限定販売中の在庫の買い占め。
- カタログのスクレイピング。前述の複製ストアの材料になります。
このトラフィックの一部は正当なものです。買い物客に代わって閲覧し、購入する AI ショッピングアシスタントは、Shopify のエージェント型コマース計画の一部です。2026年の難しい課題は、役に立つエージェントと、悪用するボットを見分けることです。
5. 漏えいしたトークンと AI コーディングツール
多くのストアは、カスタムアプリ、プライベートインテグレーション、または外部の代理店が持つ Admin API トークンに頼っています。GitGuardian の State of Secrets Sprawl 2026 は、2025年に公開された GitHub のコミットに新たに含まれていたハードコードされたシークレットを 2,865万件 と数えました。前年比34%の増加です。さらに、AI アシスタントをツールに接続するために使われる MCP の設定ファイルの中に、24,008 件 のシークレットが含まれていることも分かりました。
商家へのメッセージは明快です。ストアの Admin API トークンは、スタッフのログインと同じくらい強力で、しかも漏えいしやすいものです。リポジトリ、共有ドキュメント、AI チャットに入り込んでしまうのです。
6. 規模について数字が示すこと
FBI のインターネット犯罪苦情センター(IC3)は、2025年に100万件を超える苦情から、約 209 億ドル の損失があったと報告しました。22,000 件を超える苦情が AI に言及しており、その損失は約 8 億 9,300 万ドル でした。IC3 は、AI が生成したコンテンツを見分けることがますます難しくなっていると警告しています。これらは Shopify 固有の数字ではありませんが、動向を示しています。
7. トレードオフ:過剰に反応しないこと
- すべてのアプリをアンインストールしないこと。 アプリは敵ではありません。問題なのは、保守されていないアプリと、権限を過剰に持つアプリです。
- すべてのボットをブロックしないこと。 検索エンジンや正当な AI ショッピングエージェントは、あなたのカタログに到達できる必要があります。
- ひとつのツールに頼らないこと。 10月の攻撃は、どのスキャナーでも検出できなかったでしょう。悪意のあるコードは、信頼されたベンダーからデータとして配信されたからです。
8. 今週のための 5 ステップのチェックリスト
- アプリを一覧にしてください。 設定 → アプリと販売チャネル で確認し、使っていないものは削除し、見覚えのないアプリは調べてください。
- プライベートウィンドウでストアを開き、チェックアウトまで進んでください。アドレスバーは、あなたのドメインか Shopify のチェックアウトのままであるはずです。
- すべてのスタッフアカウントでパスキーまたはセキュリティキーを有効にし、もうアクセスが不要なスタッフや共同編集者は削除してください。
- コード、ドキュメント、AI チャットに貼り付けたことのある Admin API トークンは、すべてローテーションしてください。
- 自分のストアをテストするときは、Shopify の新しいリダイレクト警告に注意してください。 自分が作成していないリンクで表示された場合は、調べてください。
このシリーズの次の記事:Shopify 自身がストアを守るために構築しているもの、理解しておく価値のあるセキュリティ技術、Navi+ がリスクを抑えるように設計されている方法。
出典
- Roman Zipp, Shopify shops hit with ongoing Checkout Hijack attack(2026年10月10日、10月22日更新):https://romanzipp.com/blog/shopify-hit-with-phishing-attack
- cside, HulkApps Shopify checkout hijack:https://cside.com/blog/hulkapps-shopify-checkout-hijack
- iTnews, Shopify tells Australian store to stay shut after hijacked extensions divert shoppers(2026年10月16日):https://www.itnews.com.au/news/shopify-tells-australian-store-to-stay-shut-after-hijacked-extensions-divert-shoppers-629693
- Shopify Changelog, New protection against unexpected redirects(2026年10月20日):https://changelog.shopify.com/posts/new-protection-against-unexpected-redirects
- BleepingComputer, Order tracking app Shop abused to push callback phishing attacks(2026年6月25日):https://www.bleepingcomputer.com/news/security/order-tracking-app-shop-abused-to-push-callback-phishing-attacks/
- Sansec, GorgonAgora fake storefront skimming network(2026年6月):https://sansec.io/research/gorgonagora-fake-storefront-skimming-network
- Imperva, Bad Bot Report 2026:https://www.imperva.com/blog/bad-bot-report-2026-bots-agentic-age/
- Hoxhunt, Phishing trends report:https://hoxhunt.com/guide/phishing-trends-report
- GitGuardian, State of Secrets Sprawl 2026:https://dev.to/gitguardian/the-state-of-secrets-sprawl-2026-ai-service-leaks-surge-81-and-29m-secrets-hit-public-github-2bgj
- CyberScoop, FBI IC3 annual cybercrime report(2026年4月):https://cyberscoop.com/fbi-internet-crime-complaint-center-annual-cybercrime-report/